





 Pratite nas preko RSS-a
Telegram botovi kradu jednokratne lozinke za 2FA zaštitu naloga
Vesti, 01.10.2021, 08:30 AM
Dvofaktorska autentifikacija jedan je od najjednostavnijih načina da ljudi zaštite bilo koji nalog na mreži. Sa druge strane, ne treba da čudi to što kriminalci na sve načine pokušavaju da zaobiđu tu zaštitu.
Svrha dvofaktorske autentifikacije je da se potvrdi identitet korisnika pre nego što mu se dozvoli pristup nekoj usluzi. Ova verifikacija se može izvršiti sa jednokratnom lozinkom ili OTP tokenima, linkovima, kodovima, biometrijskim markerima ili fizičkim ključem.
2FA tokeni se obično šalju na e-mail adresu ili mobilni uređaj kao SMS poruka.
Istraživači iz Intel 471 primetili su porast ponude usluga u sajber podzemlju koje omogućavaju napadačima da presreću jednokratne lozinke (OTP). Prema rečima istraživača, u proteklih nekoliko meseci sajber podzemlje nudi uslugu pozivanja žrtve, pri čemu poziv deluje kao legitiman poziv određene banke, sa ciljem da se dođe do OTP ili drugog verifikacionog koda žrtve.
Većina ovakvih usluga koje Intel 471 prati od juna ove godine, funkcioniše ili pomoću Telegram bota ili Telegram služi kao kanal korisničke podrške za sajber kriminalce. Na ovim kanalima se ljudi često hvale kako su zahvaljujući botu ukrali mnogo novca sa računa žrtava.
Prema rečima istraživača, Telegram botovi automatski pozivaju potencijalne žrtve i šalju im poruke za koje se čini da ih šalje banka. Ovi botovi pokušavaju da prevare žrtve da im predaju OTP kodove. Neki botovi ciljaju korisnike društvenih mreža služeći se fišingom ili napadima koji podrazumevaju zamenu SIM-a.
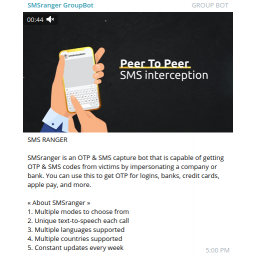
Istraživači su identifikovali nekoliko botova koji učestvuju u ovim napadima. Jedan se zove SMSRanger. SMSRanger se može koristiti za servise kao što je Apple Pay, PayPal i Google Play. Nakon unošenja telefonskog broja cilja, bot obavlja ostatak posla, obezbeđujući pristup ciljanom računu žrtve. Korisnici tvrde da SMSRanger ima stopu efikasnosti od oko 80% ako je žrtva odgovorila na poziv i ako su sve informacije koje je korisnik dao tačne.
„Ovi servisi se pojavljuju jer funkcionišu ali i zato što su profitabilni. A profitabilni su jer previše veb sajtova i servisa upućuje korisnike na metode višefaktorske provere identiteta koje se mogu presresti, lažirati ili pogrešno usmeriti - poput jednokratnih kodova baziranih na SMS-u ili čak OTP tokena koje generišu aplikacije”, kaže Brajan Krebs, autor bloga KrebsOnSecurity.
Foto: Intel 741

Izdvojeno
Prevaranti koriste AI za lažne antivirus sajtove

Poruka koja upozorava da vam je upravo automatski obnovljena pretplata za antivirus i naplaćeno 129,99 evra može izgledati kao dobar razlog da odmah... Dalje
Šta se krije iza lažnih OpenAI mejlova

Korisnici ChatGPT-a meta su phishing kampanje u kojoj prevaranti šalju lažna obaveštenja o problemu sa plaćanjem pretplate. Mejlovi izgledaju kao ... Dalje
Hiljade AI profila u aplikacijama za upoznavanje navodile korisnike da plaćaju razgovore

Više od 4.700 izmišljenih AI persona razgovaralo je sa najmanje 25.000 korisnika aplikacija za upoznavanje koji nisu znali da sa druge strane često... Dalje
Hakeri preuzeli zvanični HBO Max nalog na Redditu i preko njega širili malver

Hakeri su preuzeli zvanični, verifikovani HBO Max nalog na Redditu i iskoristili ga za objavljivanje zlonamernih oglasa koji su korisnike Windows i m... Dalje
Popularni YouTube kanali za gejmere širili malver preko linkova ispod videa

Hakeri su koristili popularne YouTube kanale sa savetima za gejmere kako bi korisnike naveli da preuzmu malver. Istraživači kompanije Palo Alto Netw... Dalje
Pratite nas

Nagrade


Prijatelji



