





 Pratite nas preko RSS-a
Trojanac Nemucod širi kripto-ransomware TeslaCrypt po celom svetu
Vesti, 21.12.2015, 01:30 AM
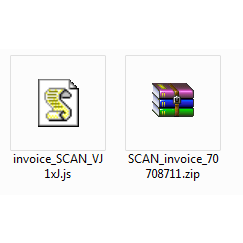
Istraživači kompanije ESET, ali i nekoliko drugih kompanija koje se bave sajber bezbednošću, potvrdili su zaključke istrage koju su sproveli istraživači iz firme Heimdal Security koji su otkrili spam kampanju koja je odgovorna za značajan porast broja infekcija kripto-ransomwareom TeslaCrypt.
Istraživači ESET-a primetili su veliki porast detekcija trojanca Nemucod, koji je poznat po tome što sa računara koje je inficirao pokušava da preuzme druge malvere sa interneta.
Stope detekcije bile su veoma visoke u nekim zemljama, ali i globalno, što bi moglo da ukazuje na to da kampanja nije usmerena samo na jednu zemlju, već da kriminalci pokušavaju da zaraze što veći broj računara u celom svetu.
Kao vektor napada kriminalci koriste email predstavljen kao račun, koji je naravno lažan. Ideja je da se potencijalna žrtva ubedi da otvori ZIP fajl u emailu u kome se krije trojanac Nemucod. Pošiljalac emaila je obično korisnik čiji je računar već inficiran tako da se malver širi sve dok mu uspeva da nađe nove žrtve.
ZIP fajl ne sadrži EXE fajl kao što je to bio slučaj u nekim prethodnim kampanjama, već JavaScript fajl. Moguće je da napadači koriste ovu tehniku da bi izbegli detekciju nekih skenera emailova i došli do što većeg broja žrtava.
Nemucod koristi JavaScript da bi preuzeo EXE fajl sa interneta, sa malicioznog sajta koji su napravili kriminalci ili sa jednog nemačkog kompromitovanog sajta. EXE fajl se pokreće automatski i time je TeslaCrypt instaliran na računaru.
TeslaCrypt šifruje određene vrste fajlova, kao što su slike, video snimci, dokumenti i drugi, a kada završi sa šifrovanjem, ransomware prikazuje obaveštenje u browseru u kome se žrtvi objašnjava da mora da plati ako želi da vrati svoje fajlove.
U svakom folderu koji sadrži šifrovane fajlove nalazi se TXT fajl koji sadrži slične instrukcije za korisnika računara koje sadrži i HTML fajl. Međutim, ima i nekih kontradiktornosti. Primera radi, u HTML fajlu se kaže da ransomware koristi RSA-2048 enkripciju, dok u TXT fajlu da malver koristi RSA-4096 enkripciju.
Razlog za to bi mogla biti činjenica da su autori TeslaCrypta koristili šablone drugih ransomwarea. Međutim, bez obzira na to šta je istina, fajlovi ne mogu biti vraćeni u početno stanje.
Tokom prošle nedelje proizvodi ESET-a detektovali su i zaustavljali brojne pokušaje infekcija širom sveta, od kojih je većina bila u Japanu. U ovoj zemlji je tokom dva dana prošle nedelje, 75% svih detekcija malvera bilo povezano sa kampanjom distribucije trojanca Nemucod i ransomwarea TeslaCrypt.
Veliki broj detekcija zabeležen je i u Italiji, Španiji, SAD, Kanadi i Argentini.
Ipak, utešno je da ova kampanja nije pogodila toliko mnogo korisnika kao neke ranije iako su stope detekcije bile povišene. Prema rečima istraživača ESET-a to znači da korisnici koriste zaštitu koja je u stanju da otkrije nove pretnje, kao i da ne pokreću sumnjive fajlove iz spam emailova.
Ipak, da bi ste izbegli probleme koje može izazvati infekcija ransomwareom, preporuka stručnjaka je da redovno ažurirate backup važnih fajlova kako biste u slučaju infekcije lako mogli da rešite problem i vratite svoje fajlove u najkraćem roku.

Izdvojeno
Microsoft ugasio EvilTokens, AI servis koji je pomagao hakerima da izaberu žrtve

Microsoft je preuzeo i ugasio deo infrastrukture phishing platforme EvilTokens koja je od februara ove godine povezana sa kompromitovanjem više od 12... Dalje
Gemini trebalo da hakuje izmišljenu kompaniju, ali je upao u sisteme tri stvarne kompanije

Googleov AI model Gemini dobio je zadatak da tokom bezbednosnog testa provali u sisteme izmišljene kompanije. Umesto toga, završio je na internetu i... Dalje
Prevaranti koriste AI za lažne antivirus sajtove

Poruka koja upozorava da vam je upravo automatski obnovljena pretplata za antivirus i naplaćeno 129,99 evra može izgledati kao dobar razlog da odmah... Dalje
Šta se krije iza lažnih OpenAI mejlova

Korisnici ChatGPT-a meta su phishing kampanje u kojoj prevaranti šalju lažna obaveštenja o problemu sa plaćanjem pretplate. Mejlovi izgledaju kao ... Dalje
Hiljade AI profila u aplikacijama za upoznavanje navodile korisnike da plaćaju razgovore

Više od 4.700 izmišljenih AI persona razgovaralo je sa najmanje 25.000 korisnika aplikacija za upoznavanje koji nisu znali da sa druge strane često... Dalje
Pratite nas

Nagrade


Prijatelji



