





 Pratite nas preko RSS-a
Trojanac sakriven iza lažnog plejera za online gledanje filmova
Vesti, 15.03.2012, 08:33 AM
Online gledanje filmova koje je omogućio brzi internet skoro da je DVD diskove oteralo u zaborav. Sajber kriminalcima koji u svemu što je popularno na internetu vide priliku za distribuciju zlonamernih programa i profit, očekivano nije promakao ni trend online gledanja filmova.
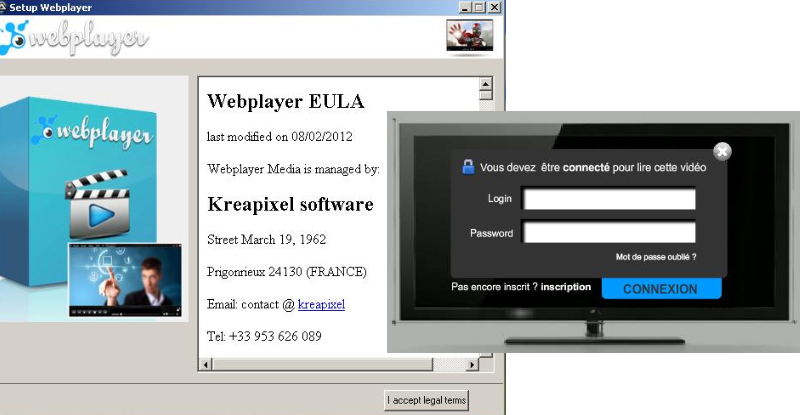
Istraživači BitDefendera nedavno su otkrili lažni video plejer koji se na internetu pojavio pod imenom Web Player i koga internet korisnici mogu naći među rezultatima Google pretrage tražeći media plejere. Iza naizgled legitimnog softvera krije se Trojanac kojeg je BitDefender označio kao Trojan.FakePlayer.B
Na prvi pogled plejer izgleda legitimno. Tokom instalacije korisnik će videti EULA ugovor i informacije o navodnom programeru, ali nakon instalacije od korisnika se traži da se prijavi sa email adresom i lozinkom.
Iskusnijim korisnicima će se u ovom trenutku plejer učiniti sumnjivim pod pretpostavkom da znaju da korisnik nije u obavezi da daje takve podatke proizvođaču softvera. Međutim, neiskusnim korisnicima će možda takav zahtev biti legitiman.
Bez obzira koje podatke unesete u prazna polja u formularu bićete preusmereni na HTML stranicu na kojoj se nudi besplatan plejer za online gledanje filmova.
Stranice ka kojima se korisnici preusmeravaju neprestano se menjaju i pojavljuju se nove zbog toga što ih proizvođači antivirusa brzo blokiraju. Međutim, svim stranicama je zajedničko to da zahtevaju registraciju koja podrazumeva i unos podataka o kreditnoj kartici kako bi korisniku bilo omogućeno online gledanje filmova. Oni koji nasednu na ovo, ne samo da su u tom trenutku platili lažni servis za online gledanje filmova, nego su poverljive podatke o kreditnoj kartici predali u ruke kriminalaca i ugrozili bezbednost svog bankovnog računa.

Izdvojeno
Gemini trebalo da hakuje izmišljenu kompaniju, ali je upao u sisteme tri stvarne kompanije

Googleov AI model Gemini dobio je zadatak da tokom bezbednosnog testa provali u sisteme izmišljene kompanije. Umesto toga, završio je na internetu i... Dalje
Prevaranti koriste AI za lažne antivirus sajtove

Poruka koja upozorava da vam je upravo automatski obnovljena pretplata za antivirus i naplaćeno 129,99 evra može izgledati kao dobar razlog da odmah... Dalje
Šta se krije iza lažnih OpenAI mejlova

Korisnici ChatGPT-a meta su phishing kampanje u kojoj prevaranti šalju lažna obaveštenja o problemu sa plaćanjem pretplate. Mejlovi izgledaju kao ... Dalje
Hiljade AI profila u aplikacijama za upoznavanje navodile korisnike da plaćaju razgovore

Više od 4.700 izmišljenih AI persona razgovaralo je sa najmanje 25.000 korisnika aplikacija za upoznavanje koji nisu znali da sa druge strane često... Dalje
Hakeri preuzeli zvanični HBO Max nalog na Redditu i preko njega širili malver

Hakeri su preuzeli zvanični, verifikovani HBO Max nalog na Redditu i iskoristili ga za objavljivanje zlonamernih oglasa koji su korisnike Windows i m... Dalje
Pratite nas

Nagrade


Prijatelji



