





 Pratite nas preko RSS-a
Trojanci Zeus i Sinowal u zajedničkoj akciji
Vesti, 14.11.2013, 07:13 AM
Stručnjaci kompanije Trend Micro otkrili su nedavno zanimljivu saradnju dva malvera - poznatog bankarskog Trojanca ZeuS i nove verzije Trojanca Sinowal koji krade lozinke.
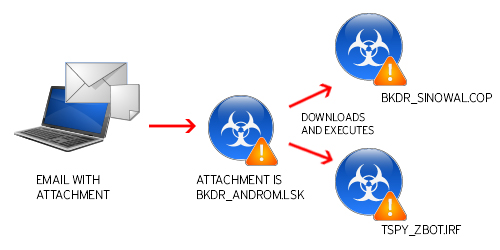
Napad počinje emailom sa prilogom u kome je backdoor Andromeda, koji između ostalog, funkcioniše i kao dropper. Kada se preuzme i pokrene, on inficira računar spomenutim Trojancima.
Zeus je poznat po takozvanim „Man-in-the-Browser“ (MitB) napadima, a Sinowal olakšava njegov posao isključivanjem softvera Rapport kompanije Trusteer, ako je softver prisutan na računaru.
Rapport inače sprečava fišing i MitB napade malvera kao što su ZeuS, Bugat, Tinba, Spyeye, Ramnit, Gozi i drugi. Rapport nije slučajan izbor jer banke često obezbeđuju ovaj softver svojim klijentima da bi ih zaštitile od napada bankarskih Trojanaca. Međutim, ako napadačima pođe za rukom da isključe Rapport, korisnici će biti mnogo podložniji MitB napadima bankarskih Trojanaca.
Iz Trusteer-a kažu da je nova verzija Trojanca Sinowal nedelotvorna, ali ovo je ipak dobar primer kako kriminalci iznalaze nove načine da poboljšaju efikasnost malvera računajući sa tim da dva malvera mogu biti uspešnija ako su udružena na istom zadatku.

Izdvojeno
Lažni ChatGPT u Google oglasima navodio korisnike da sami instaliraju malver

Napadači su iskoristili mogućnost pravljenja prilagođenih verzija ChatGPT-a kako bi korisnike naveli da sami instaliraju malver na svoje računare.... Dalje
Prevaranti podmeću lažne informacije ChatGPT-u i Geminiju

Prevaranti su pronašli način da lažne brojeve telefona, email adrese i stranice za prijavljivanje ubace u odgovore ChatGPT-a, Google Geminija i AI ... Dalje
Apple zakrpio ranjivost koja je možda korišćena u sofisticiranim napadima

Apple je objavio bezbednosne ispravke za iPhone, iPad i Mac zbog ranjivosti koja je možda već korišćena u izuzetno sofisticiranim napadima. Kompan... Dalje
OpenAI otkrio da su njegovi AI agenti slali slike korisnika van svojih sistema
.jpg)
OpenAI je potvrdio novi bezbednosni incident u kojem su njegovi AI agenti tokom testiranja slali podatke na spoljne servise. Među njima su bile i 53 ... Dalje
Microsoft ugasio EvilTokens, AI servis koji je pomagao hakerima da izaberu žrtve

Microsoft je preuzeo i ugasio deo infrastrukture phishing platforme EvilTokens koja je od februara ove godine povezana sa kompromitovanjem više od 12... Dalje
Pratite nas

Nagrade


Prijatelji



