





 Pratite nas preko RSS-a
Trojanizovani alat Slowloris podmetnut sledbenicima Anonimusa
Vesti, 02.03.2012, 09:51 AM
Proizvođač antivirusa kompanija Symantec upozorila je one koji podržavaju ideje hakerske grupe Anonimusi i nameravaju da učestvuju u budućim kampanjama ovog pokreta na internetu da im učešće u napadima osim eventualnog snošenja posledica zbog kršenja zakona može doneti i druge nevolje kao što pokazuje nedavni primer podmetnutog Trojanca i krađe korisničkih imena i lozinki za email i online bankovne naloge.
Kampanje Anonimusa se najčešće oslanjaju na one koji podržavaju pokret haktivista i koji uzimaju učešće u DDoS napadima preuzimanjem alata kojeg su razvili Anonimusi za tu svrhu. Reč je o sada već poznatom alatu LOIC (Low Orbit Ion Canon) čijim preuzimanjem dobrovoljno uključujete svoj računar u bot mrežu pomoću koje se izvode napadi haktivista.
Međutim, istraživači Symantec-a upozoravaju na nedavni pokušaj prevare onih koji podržavaju napade Anonimusa instalacijom Zeus bot net klijenta koji zaista izvodi DoS napade ali se ne zaustavlja na njima. On pored toga krade korisničke podatke, imena i lozinke za online bankarske naloge, vebmail i kolačiće. Preuzimanjem i pokretanjem Trojanizovane verzije Slowloris alata instalira se Zeus botnet klijent nakon čega on pokušava da prikrije infekciju računara zamenjujući sebe pravim Slowloris DoS alatom.
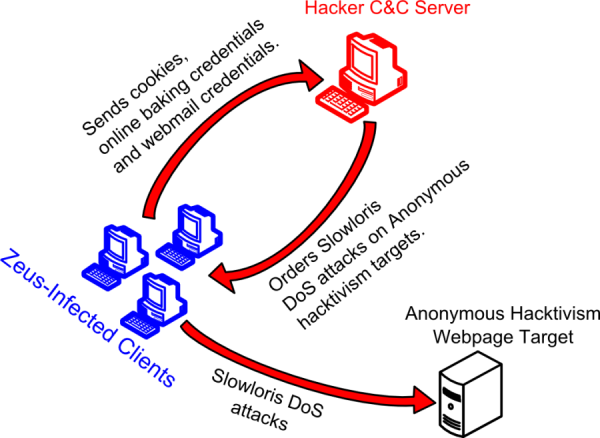
Link ka trojanizovanoj verziji alata Slowloris objavljen je na Pastebin-u 20. januara ove godine, gde je šest meseci ranije, 1. maja 2011. godine objavljen link ka legitimnom alatu istog naziva. Kasnije istog dana objavljeno je posebno DoS uputstvo Anonimusa koje je sadržalo i sporni link, kopiran iz prethodne objave.
Symantec-ova analiza pokazala je da je post imao 26000 pregleda i 400 tvitova koji su promovisali objavu koja je uključivala link ka alatu sa Trojancem. Sve se to dogodilo na dan gašenja fajl-šering sajta Megaupload zbog čega je ubrzo usledila osveta Anonimusa napadom na FBI, američko Ministarstvo pravde, Universal Music Group, RIAA, Motion Picture Association of America i druge organizacije.
Link ka spornom uputstvu na Pastebinu podržavaoci Anonimusa i dalje objavljuju na Twitter-u. Jutros su se oglasili i Anonimusi i upozorili svoje sledbenike objavljujući link ka tekstu na Symantec-ovom blogu:

Izdvojeno
Lažni ChatGPT u Google oglasima navodio korisnike da sami instaliraju malver

Napadači su iskoristili mogućnost pravljenja prilagođenih verzija ChatGPT-a kako bi korisnike naveli da sami instaliraju malver na svoje računare.... Dalje
Prevaranti podmeću lažne informacije ChatGPT-u i Geminiju

Prevaranti su pronašli način da lažne brojeve telefona, email adrese i stranice za prijavljivanje ubace u odgovore ChatGPT-a, Google Geminija i AI ... Dalje
Apple zakrpio ranjivost koja je možda korišćena u sofisticiranim napadima

Apple je objavio bezbednosne ispravke za iPhone, iPad i Mac zbog ranjivosti koja je možda već korišćena u izuzetno sofisticiranim napadima. Kompan... Dalje
OpenAI otkrio da su njegovi AI agenti slali slike korisnika van svojih sistema
.jpg)
OpenAI je potvrdio novi bezbednosni incident u kojem su njegovi AI agenti tokom testiranja slali podatke na spoljne servise. Među njima su bile i 53 ... Dalje
Microsoft ugasio EvilTokens, AI servis koji je pomagao hakerima da izaberu žrtve

Microsoft je preuzeo i ugasio deo infrastrukture phishing platforme EvilTokens koja je od februara ove godine povezana sa kompromitovanjem više od 12... Dalje
Pratite nas

Nagrade


Prijatelji



