





 Pratite nas preko RSS-a
U Windows Store otkriveno 8 malicioznih aplikacija
Vesti, 19.02.2019, 01:00 AM
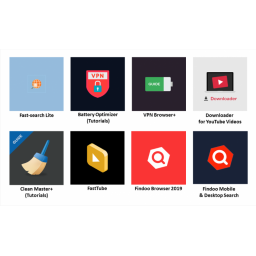
Kompanija Symantec otkrila je osam aplikacija objavljenih u Microsoft Store koje su se bavile rudarenjem Monera o čemu njihovi korisnici ništa nisu znali.
Aplikacije su objavljene u Microsoft Store u periodu od aprila do decembra 2018. godine, ali većina njih krajem prošle godine.
Aplikacije su imale skoro 2000 recenzija korisnika, što znači da postoji mogućnost da je značajan broj uređaja zaražen.
"Međutim, ocene aplikacija mogu biti lažno povećane, pa je teško znati koliko je korisnika zaista preuzelo ove aplikacije", kažu iz Symanteca.
Aplikacije su bile prerušene u pregledače, media plejere, downloadere i tutorijale za optimizaciju baterije. Aplikacije su potpisala tri programera.
“Posle istrage, verujemo da je sve ove aplikacije verovatno razvila ista osoba ili grupa”, navodi kompanija.
Kada se aplikacije instaliraju i pokrenu na računarima korisnika, one preuzimaju JavaScript biblioteku koja se koristi za rudarenje Monera. Korisnici nisu obaveštavani da se njihovi računari koriste za rudarenje kripto-valute, ali uređaji značajno usporavaju zbog korišćenja procesora u pozadini.
Sve aplikacije su nuđene u Microsoft Store kao PWA (Progressive Web Applications) i mogu uticati i na Windows 10 u S modu. Ironija je da Microsoft tvrdi da je Windows 10 u S režimu najsigurnija verzija Windowsa 10 jer je ograničena samo na aplikacije iz Microsoftove prodavnice.
Iz Symanteca kažu da su već obavestili Microsoft o zlonamernim aplikacijama i da su one uklonjene iz Microsoftove prodavnice. Međutim, ako ste ranije instalirali neku od ovih aplikacija, trebalo bi da ih što pre deinstalirate. Reč je o sledećim aplikacijama:
Fast-search Lite
Battery Optimizer (Tutorials)
VPN Browser+
Downloader for YouTube Videos
Clean Master+ (Tutorials)
FastTube
Findoo Browser 2019
Findoo Mobile & Desktop Search
Izdvojeno
Lažni AI alati kradu lozinke i 2FA kodove, a napadači uživo upravljaju prevarom

Prevaranti koriste imena popularnih AI servisa, uključujući ChatGPT, Gemini i Claude, kako bi krali pristupne podatke poslovnih naloga za oglašavan... Dalje
Google obustavio prijave bezbednosnih propusta zbog poplave AI spama
.jpg)
Google je privremeno prestao da prima nove prijave bezbednosnih propusta u okviru svog programa za nagrađivanje istraživača koji pronalaze ranjivos... Dalje
Sem Altman: Moramo prihvatiti da će AI donositi i hakovanja i prevare

Direktor OpenAI-ja Sem Altman smatra da će razvoj veštačke inteligencije neizbežno doneti i negativne posledice, uključujući hakovanja i prevare... Dalje
Lažni ChatGPT u Google oglasima navodio korisnike da sami instaliraju malver

Napadači su iskoristili mogućnost pravljenja prilagođenih verzija ChatGPT-a kako bi korisnike naveli da sami instaliraju malver na svoje računare.... Dalje
Prevaranti podmeću lažne informacije ChatGPT-u i Geminiju

Prevaranti su pronašli način da lažne brojeve telefona, email adrese i stranice za prijavljivanje ubace u odgovore ChatGPT-a, Google Geminija i AI ... Dalje
Pratite nas

Nagrade


Prijatelji



