





 Pratite nas preko RSS-a
Upozorenje: Lažna alatka za uklanjanje Stuxnet crva
Vesti, 22.10.2010, 04:16 AM
Stuxnet je prethodnih nekoliko meseci izazvao pravu pometnju i to ne samo u stručnoj javnosti. On je mesecima bio dominantna tema svih vodećih svetskih sajtova koji se bave kompjuterskom bezbednošću, a o njemu su izveštavali i oni mediji koji se tehnološkim temama bave tek površno. Na našem sajtu se takođe nalazi serija tekstova koji se bave ovom temom. Popularnost Stuxnet-a su koristili i hakeri za Black Hat SEO napade, o čemu smo vas izvestili početkom meseca.
Psihologija straha koji nije bez osnova ali koji je u ovom slučaju dobio pojačanje u vidu ogromne medijske pažnje koja je pratila Stuxnet, dovela je do toga da korisnici pretražuju internet u potrazi za alatkama koje im mogu pomoći da detektuju i uklone Stuxnet. Među valjanim alatkama za uklanjanje ovog crva koje su korisnicima ponudili Microsoft, neke antivirusne kompanije i IT zajednica, ima i onih koje su lažne. Njihov primarni cilj je širenje malicioznog koda.
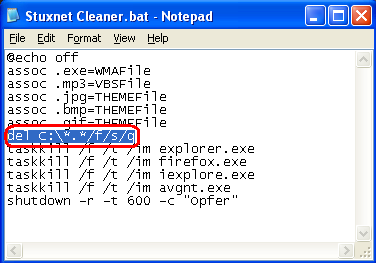
Bkis upozorava korisnike da je otkrivena jedna od takvih alatki i to veoma opasna, pod nazivom Microsoft Stuxnet Cleaner - umesto da ukloni Stuxnet sa računara korisnika, ona briše sve što se nalazi na disku C.
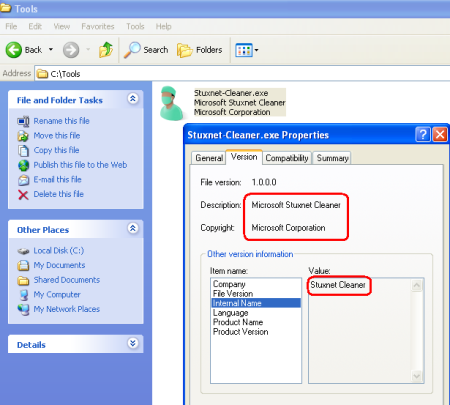
Maliciozni kod predstavljen kao alatka za uklanjanje Stuxnet-a je identifikovan kao Trojanac (W32.FakeStuxer.Trojan).
Kako biste izbegli situaciju preinstaliranja Windows-a i gubitka podataka koje imate na kompjuteru, budite oprezni sa alatkama koje vam se nude na raznim forumima. Umesto pretrage, bolji izbor su legitimni sajtovi i proizvođači koji alatke za uklanjanje Stuxnet-a nude besplatno. I naravno, ažurirajte redovno svoj antivirusni program.

Izdvojeno
Prevaranti podmeću lažne informacije ChatGPT-ju i Geminiju

Prevaranti su pronašli način da lažne brojeve telefona, email adrese i stranice za prijavljivanje ubace u odgovore ChatGPT-a, Google Geminija i AI ... Dalje
Apple zakrpio ranjivost koja je možda korišćena u sofisticiranim napadima

Apple je objavio bezbednosne ispravke za iPhone, iPad i Mac zbog ranjivosti koja je možda već korišćena u izuzetno sofisticiranim napadima. Kompan... Dalje
OpenAI otkrio da su njegovi AI agenti slali slike korisnika van svojih sistema
.jpg)
OpenAI je potvrdio novi bezbednosni incident u kojem su njegovi AI agenti tokom testiranja slali podatke na spoljne servise. Među njima su bile i 53 ... Dalje
Microsoft ugasio EvilTokens, AI servis koji je pomagao hakerima da izaberu žrtve

Microsoft je preuzeo i ugasio deo infrastrukture phishing platforme EvilTokens koja je od februara ove godine povezana sa kompromitovanjem više od 12... Dalje
Gemini trebalo da hakuje izmišljenu kompaniju, ali je upao u sisteme tri stvarne kompanije

Googleov AI model Gemini dobio je zadatak da tokom bezbednosnog testa provali u sisteme izmišljene kompanije. Umesto toga, završio je na internetu i... Dalje
Pratite nas

Nagrade


Prijatelji



