





 Pratite nas preko RSS-a
Više od pola miliona korisnika Chromea instaliralo maliciozne ekstenzije
Vesti, 16.01.2018, 11:30 AM
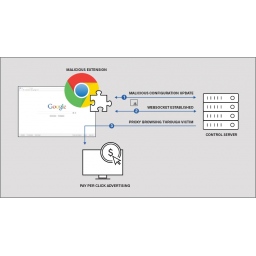
Istraživači iz američke kompanije ICEBRG otkrili su četiri dodatka za Chrome sa malicioznim kodom, koji su se mogli preuzeti iz zvanične Chrome Web prodavnice.
Prema njihovim rečima, četiri dodatka za Chrome su dizajnirana tako da omogućavaju napadačima da šalju zlonamerne komande browseru u formi JavaScript koda, ali su napadači koristili ovu mogućnost samo za prevaru sa klikovima - učitavanjem sajta u pozadini i klikom na oglase.
Nazivi četiri sporna dodatka su Change HTTP Request Header, Nyoogle - Custom Logo for Google, Lite Bookmarks i Stickies - Chrome's Post-it Notes.
Od ovih dodataka, samo je Nyoogle u ovom trenutku i dalje dostupan u Chrome Web Store .
Više od pola miliona korisnika koristilo je ekstenzije kada je ICEBRG otkrio njihovo zlonamerno ponašanje i obavestio o tome Nacionalni centar za sajber bezbednost Holandije (NCSC-NL), američki CERT i Googleov tim Safe Browsing Operations.
Iako su tri od četiri dodatka uklonjena iz Chrome Web Storea, mnogi korisnici još uvek imaju ove ekstenzije u svom browseru.
ICEBRG je objavilo detaljan izveštaj o zlonamernom ponašanju ekstenzija u nadi da će korisnici naći vremena da provere svoj browser i ukloniti zlonamerne ekstenzije.
U ovom trenutku nije jasno da li ista grupa stoji iza svih ovih ekstenzija, ali iz ICEBRG-a kažu da su sve četiri ekstenzije koristile slične taktike, tehnike i procedure.

Izdvojeno
Gemini trebalo da hakuje izmišljenu kompaniju, ali je upao u sisteme tri stvarne kompanije

Googleov AI model Gemini dobio je zadatak da tokom bezbednosnog testa provali u sisteme izmišljene kompanije. Umesto toga, završio je na internetu i... Dalje
Prevaranti koriste AI za lažne antivirus sajtove

Poruka koja upozorava da vam je upravo automatski obnovljena pretplata za antivirus i naplaćeno 129,99 evra može izgledati kao dobar razlog da odmah... Dalje
Šta se krije iza lažnih OpenAI mejlova

Korisnici ChatGPT-a meta su phishing kampanje u kojoj prevaranti šalju lažna obaveštenja o problemu sa plaćanjem pretplate. Mejlovi izgledaju kao ... Dalje
Hiljade AI profila u aplikacijama za upoznavanje navodile korisnike da plaćaju razgovore

Više od 4.700 izmišljenih AI persona razgovaralo je sa najmanje 25.000 korisnika aplikacija za upoznavanje koji nisu znali da sa druge strane često... Dalje
Hakeri preuzeli zvanični HBO Max nalog na Redditu i preko njega širili malver

Hakeri su preuzeli zvanični, verifikovani HBO Max nalog na Redditu i iskoristili ga za objavljivanje zlonamernih oglasa koji su korisnike Windows i m... Dalje
Pratite nas

Nagrade


Prijatelji



