





 Pratite nas preko RSS-a
Web sajt DailyMotion preusmerava posetioce na stranicu sa lažnim antivirusom
Vesti, 08.01.2014, 07:06 AM
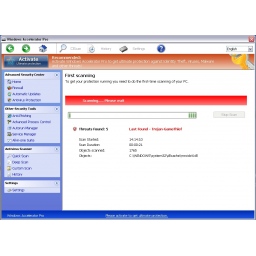
Stručnjaci firme Invincea upozorili su posetioce sajta DailyMotion na malver za koji je odgovorna third party oglasna mreža, koja preusmerava korisnike na stranicu na kojoj se korisnicima nudi da preuzmu lažni antivirus.
Ovo je drugi malvertajzing napad od početka godine. Pre nekoliko dana, maliciozni oglasi na Yahoo-ovim stranicama preusmeravali su korisnike na stranice sa Magnitude explot alatom.
Web sajt DailyMotion ima 17 miliona posetilaca mesečno, pa je teško proceniti koliki broj korisnika je preuzeo malver na koji upozorava Invincea.
Korisniku koji je preusmeren sa DailyMotion nudi se da preuzme maliciozni .exe fajl da bi navodno “očistio” svoj zaraženi računar. To je uobičajen scenario napada lažnih antivirusa.
Nakon uspešne instalacije, sistem se restartuje i korisnik će videti program, lažni antivirus Windows Accelerator Pro koji navodno skenira sistem i otkriva nepostojeće malvare na računaru. Kada se "skeniranje" završi korisniku se preporučuje "aktivacija" programa da bi otkrivene pretnje bile uklonjene. To zadovoljstvo će ga koštati 99,9 dolara.
Pretnju trenutno detektuje 10 od 47 antivirusa VirusTotal-a a kako izgleda ovaj napad možete pogledati na video snimku koji je objavila Invincea:

Izdvojeno
Prevaranti podmeću lažne informacije ChatGPT-ju i Geminiju

Prevaranti su pronašli način da lažne brojeve telefona, email adrese i stranice za prijavljivanje ubace u odgovore ChatGPT-a, Google Geminija i AI ... Dalje
Apple zakrpio ranjivost koja je možda korišćena u sofisticiranim napadima

Apple je objavio bezbednosne ispravke za iPhone, iPad i Mac zbog ranjivosti koja je možda već korišćena u izuzetno sofisticiranim napadima. Kompan... Dalje
OpenAI otkrio da su njegovi AI agenti slali slike korisnika van svojih sistema
.jpg)
OpenAI je potvrdio novi bezbednosni incident u kojem su njegovi AI agenti tokom testiranja slali podatke na spoljne servise. Među njima su bile i 53 ... Dalje
Microsoft ugasio EvilTokens, AI servis koji je pomagao hakerima da izaberu žrtve

Microsoft je preuzeo i ugasio deo infrastrukture phishing platforme EvilTokens koja je od februara ove godine povezana sa kompromitovanjem više od 12... Dalje
Gemini trebalo da hakuje izmišljenu kompaniju, ali je upao u sisteme tri stvarne kompanije

Googleov AI model Gemini dobio je zadatak da tokom bezbednosnog testa provali u sisteme izmišljene kompanije. Umesto toga, završio je na internetu i... Dalje
Pratite nas

Nagrade


Prijatelji



