





 Pratite nas preko RSS-a
Zašto hakovanje Adobe-a može ugroziti naloge korisnika Facebook-a?
Vesti, 12.11.2013, 07:13 AM
Facebook analizira šifrovane lozinke 130 miliona Adobe-ovih korisnika koje su se pojavile na internetu pošto su hakeri početkom septembra upali u kompanijsku mrežu i ukrali podatke miliona korisnika, koji uključuju i korisnička imena, šifrovane lozinke i šifrovane podatke o kreditnim i debitnim karticama korisnika. U napadu je ukraden i izvorni kod pojedinih Adobe-ovih softverskih proizvoda, kao što su Acrobat, Reader, ColdFusion i Photoshop.
Dva meseca kasnije, još uvek se saniraju posledice tog napada. Tako Facebook-ov tim analizira procurele podatke Adobe-ovih korisnika kako bi se identifikovali korisnici društvene mreže koje koriste iste kredencijale za Adobe-ov i Facebook-ov sajt.
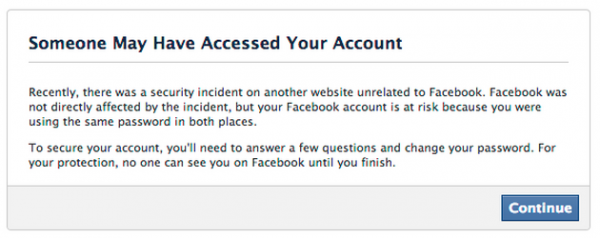
Od korisnika Facebook-a koji su koristili istu kombinaciju email adrese i lozinke i na Facebook-u i na Adobe-ovom sajtu Facebook će zatražiti da promene lozinku i da odgovore na neka sigurnosna pitaja.
Portparol Facebook-a rekao je Brajanu Krebsu, autoru bloga KrebsonSecurity, da je reč o uobičajenoj praksi zaštite naloga korisnika Facebook-a posle velikih incidenata kao što je bilo hakovanje Adobe-a. On je rekao da Facebook uvek razmatra situacije u kojima nalozi korisnika Facebook mogu biti ugroženi, čak i ako je reč o pretnji koja ne utiče direktno na njihov servis. U takvim slučajevima, Facebook traži od korisnika promenu lozinke Facebook naloga.
Kompanija nije želela da objavi tačan broj korisnika čiji bi nalozi na društvenoj mreži mogli biti ugroženi zbog napada na Adobe.
S obzirom na to da su stručnjaci uspeli da dešifruju značajan broj procurelih lozinki Adobe-ovih, milioni korisnika Facebook-a mogli bi biti u opasnosti. Prošle nedelje, stručnjak za bezbednost lozinki, Džeremi Gosni objavio je listu na kojoj se našlo 100 najčešće korišćenih lozinki Adobe-ovih korisnika. Očekivano, među najpopularnijim lozinkama su lozinke “123456", koju je koristilo skoro 2 miliona Adobe-ovih korisnika. Za njom slede lozinke „123456789“, „password“, „adobe123“, „12345678“, „qwerty“, „1234567“, „111111“, „photoshop“, „123123“, „1234567890“, „000000“, „abc123“, „1234“, „adobe1“ i druge.
Da stvari budu još i gore pobrinuo se i sam Adobe, koji je čuvao 130 miliona korisničkih lozinki na način koji, kako kažu stručnjaci, predstavlja školski primer kako ne treba postupati sa osetljivim podacima jer je Adobe koristio jedan ključ za enkripciju svih procurelih korisničkih kredencijala.
Facebook nije jedini web sajt koji je preduzeo ovakve mere predostrožnosti. I sajtovi Diapers.com i Soap.com su u nedelju poslali slična obaveštenja svojim korisnicima.

Izdvojeno
Gemini trebalo da hakuje izmišljenu kompaniju, ali je upao u sisteme tri stvarne kompanije

Googleov AI model Gemini dobio je zadatak da tokom bezbednosnog testa provali u sisteme izmišljene kompanije. Umesto toga, završio je na internetu i... Dalje
Prevaranti koriste AI za lažne antivirus sajtove

Poruka koja upozorava da vam je upravo automatski obnovljena pretplata za antivirus i naplaćeno 129,99 evra može izgledati kao dobar razlog da odmah... Dalje
Šta se krije iza lažnih OpenAI mejlova

Korisnici ChatGPT-a meta su phishing kampanje u kojoj prevaranti šalju lažna obaveštenja o problemu sa plaćanjem pretplate. Mejlovi izgledaju kao ... Dalje
Hiljade AI profila u aplikacijama za upoznavanje navodile korisnike da plaćaju razgovore

Više od 4.700 izmišljenih AI persona razgovaralo je sa najmanje 25.000 korisnika aplikacija za upoznavanje koji nisu znali da sa druge strane često... Dalje
Hakeri preuzeli zvanični HBO Max nalog na Redditu i preko njega širili malver

Hakeri su preuzeli zvanični, verifikovani HBO Max nalog na Redditu i iskoristili ga za objavljivanje zlonamernih oglasa koji su korisnike Windows i m... Dalje
Pratite nas

Nagrade


Prijatelji



