





 Pratite nas preko RSS-a
Zašto je lozinka ''123456'' vrlo loša ideja
Vesti, 02.07.2020, 10:00 AM
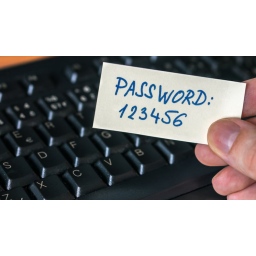
U jednoj od najvećih studija o upotrebi lozinki, analizom više od milijardu procurelih korisničkih podataka otkriveno je da je jedna od svake 142 lozinke poznati niz “123456”.
Studija, koju je prošlog meseca sproveo student računarskog inženjeringa Ata Hakcıl, analizirala je kombinacije korisničkog imena i lozinke koje su procurile na internetu posle hakovanja različitih kompanija.
Ove „deponije podataka“ postoje na internetu duže od pola decenije a podaci se gomilaju sa svakim novim napadom na kompanije.
Ovi podaci lako su dostupni na veb sajtovima poput GitHuba ili GitLaba, ili se slobodno distribuiraju na hakerskim forumima i fajl šering sajtovima.
Godinama su tehnološke kompanije, kao što su Google, Microsoft i Apple, prikupljale ove podatke da bi napravile interne sisteme koji upozoravaju korisnike kada koriste „slabu“ ili „često korišćenu“ lozinku.
I poznati internet servis Have I Been Pwned radi istu stvar - prikuplja podatke procurele posle napada.
Prošlog meseca Hakcıl, turski student koji studira na univerzitetu na Kipru, preuzeo je i analizirao više od milijardu procurelih korisničkih podataka.
Glavno otkriće je da je među više od milijardu podataka bilo samo 168.919.919 jedinstvenih lozinki, i da je više od 7 miliona (0,722%) lozinki bio pomenuti niz brojeva “123456”.
To znači da je svaka 142. lozinka iz analiziranog uzorka najslabija poznata lozinka danas - “123456” je najčešće korišćena lozinka na internetu poslednjih pet godina zaredom.
Pored toga, Hakcıl je takođe otkrio da je prosečna dužina lozinke 9,48 znakova, što nije dobro, ali nije ni strašno, jer većina stručnjaka za bezbednost preporučuje da lozinke budu što duže, a obično od 16 do 24 karaktera ili više.
Ali dužina lozinke nije jedini problem koji je Hakcıl otkrio. Turski istraživač je rekao da je takođe problem i složenost lozinki, i da samo 12% lozinki sadrži posebne znakove.
U većini slučajeva, korisnici su birali pojednostavljene lozinke koje se sastoje samo od slova (29%) ili brojeva (13%). To znači da je oko 42% svih lozinki iz analiziranog uzorka bilo podložno tzv. "napadima rečnikom" i da bi napadači mogli da lako dobiju pristup nalozima.
Rezultati studije dostupni su na GitHubu, a u nastavku evo ukratko najvažnijih otkrića studije:
Od 1.000.000.000+ podataka, 257.669.588 su oštećeni podaci.
Među podacima je bilo 168.919.919 lozinki i 393.386.953 korisničkih imena.
Najčešća lozinka je 123456 (otprilike 0,722% svih lozinki).
Najčešćih 1000 lozinki čine 6,607% svih lozinki.
Prosečna dužina lozinke je 9,4822 karaktera.
12,04% lozinki sadrže posebne znakove.
28,79% lozinki su samo slova.
26,16% lozinki su samo mala slova.
13,37% lozinki su samo brojevi.
34,41% svih lozinki završava se brojevima, ali samo 4,522% svih lozinki započinje brojevima.

Izdvojeno
Microsoft ugasio EvilTokens, AI servis koji je pomagao hakerima da izaberu žrtve

Microsoft je preuzeo i ugasio deo infrastrukture phishing platforme EvilTokens koja je od februara ove godine povezana sa kompromitovanjem više od 12... Dalje
Gemini trebalo da hakuje izmišljenu kompaniju, ali je upao u sisteme tri stvarne kompanije

Googleov AI model Gemini dobio je zadatak da tokom bezbednosnog testa provali u sisteme izmišljene kompanije. Umesto toga, završio je na internetu i... Dalje
Prevaranti koriste AI za lažne antivirus sajtove

Poruka koja upozorava da vam je upravo automatski obnovljena pretplata za antivirus i naplaćeno 129,99 evra može izgledati kao dobar razlog da odmah... Dalje
Šta se krije iza lažnih OpenAI mejlova

Korisnici ChatGPT-a meta su phishing kampanje u kojoj prevaranti šalju lažna obaveštenja o problemu sa plaćanjem pretplate. Mejlovi izgledaju kao ... Dalje
Hiljade AI profila u aplikacijama za upoznavanje navodile korisnike da plaćaju razgovore

Više od 4.700 izmišljenih AI persona razgovaralo je sa najmanje 25.000 korisnika aplikacija za upoznavanje koji nisu znali da sa druge strane često... Dalje
Pratite nas

Nagrade


Prijatelji



