





 Pratite nas preko RSS-a
Zašto ne treba otvarati linkove kada ste umorni
Vesti, 20.11.2013, 08:00 AM
Ako praktikujete da se posle napornog radnog dana, u večernjima satima, opuštate uz internet, možda je bolje da od ovakve navike odustanete i da ipak odmorite. Analiza ponašanja korisnika koju je sproveo Cisco u Velikoj Britaniji pokazala je da se u ranim večernjima satima (19-20h) nešto dešava sa oprezom korisnika - verovatno zbog umora broj klikova na maliciozne linkove značajno raste u odnosu na deo dana koji korisnici provedu na poslu.
Isto se dešava i u ranim jutarnjim satima (4-5h) kada je zabeleženo najrizičnije ponašanje korisnika. Nije jasno da li je reč o ljudima koji tek treba da pođu na spavanje ili o ranoraniocima, ali je šansa da ćete u to vreme kliknuti na malciozni link 15,7 puta veća nego ako surfujete internetom oko podneva.
Očekivano, najmanje šanse da će zaraziti računare malveri imaju u vreme ručka koje je u Velikoj Britaniji od 12-13h, i onda kada korisnici odlaze sa posla (17-18h).
„Rizično ponašanje ima tendenciju pada tokom radnog dana, što ukazuje na to da je manja verovatnoća da će korisnici kliknuti na maliciozne linkove kada su najviše na oprezu i kada su angažovani u aktivnostima koje ih ne izlažu malicioznim linkovima,“ kažu iz kompanije Cisco. „Van radnog vremena, umorni korisnici menjaju svoje ponašanje, zaboravljaju ono što su naučili, i verovatnije je daće kliknuti na maliciozne linkove.“
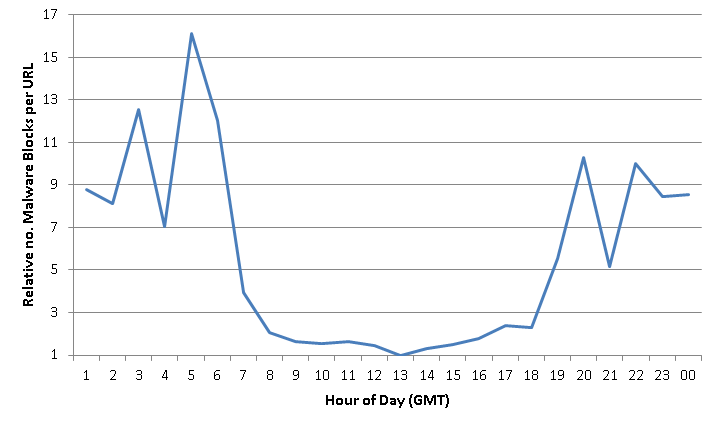
Obrazac ponašanja korisnika tokom dana dobijen je analizom broja blokiranja malvera po satu, koje je zabeležio Cisco Cloud Web Security.
Istraživanje se bavilo i drugim aspektima klikova korisnika na linkove. U drugom delu istraživanja anketirani su korisnici od kojih je većina priznala da ne može da odoli kliktanju na linkove. Naime, 90% zaposlenih ispitanika priznalo je da otvara linkove u emailovima, a 66% njih da veoma retko proverava te linkove pre nego što klikne na njih. Jasno je da je takvo ponašanje veoma opasno ne samo za pojedinca, već i za kompaniju u kojoj on/ona radi, jer sajber kriminalci često ciljaju na pojedince unutar kompanija da bi dobili pristup korporativnim mrežama i osetljivim podacima.
Istraživanje je identifkovalo tri modela ponašanja koji su u vezi otvaranja linkova:
- Kompulzivni „kliktači“: 46% ispitanika svrstano je u ovu kategoriju. Najneoprezniji su mlađi korisnici (24-30 godina) jer je 60% njih priznalo da često ili uvek otvara neproverene linkove.
- Oprezni: 44% ispitanika je reklo da povremeno klikne na link koji im je poslat, a kada to nameravaju da urade, svega 23% njih proverava da li je link pravi. Najoprezniji su korisnici stariji od 55 godina (47%).
- „Oprez je majka mudrosti“ ali za samo 10% ispitanika koji su rekli da nikada ne otvaraju linkove koje dobiju putem emaila.
Problem sa linkovima u emailovima je i u tome što se nekada prevaranti pretvaraju da su poznanici i prijatelji žrtve, što korisnika čini manje opreznim. Manji deo korisnika (34%) uvek proverava autentičnost linka koji dobije putem emaila, 5% njih kaže da nikada ne proverava da li je link pravi, a 10% ne zna kako to da proveri. Među ovim poslednjim je dvostruko više žena koje priznaju da ne znaju kako da provere ispravnost linkova.
„Zastrašujuće je videti kako lako korisnici mogu biti prevareni da kliknu na ono što izgleda kao bezazleni link, a što može omogućiti hakeru potpunu kontrolu nad računarom korisnika za samo nekoliko minuta, i to bez znanja korisnika o tome“, zaključuju istraživači. Sajber kriminalci znaju da je najlakši način za upad u korporativnu mrežu napad na najslabiju kariku u lancu bezbednosti kompanije - nekog od zaposlenih u kompaniji.

Izdvojeno
Gemini trebalo da hakuje izmišljenu kompaniju, ali je upao u sisteme tri stvarne kompanije

Googleov AI model Gemini dobio je zadatak da tokom bezbednosnog testa provali u sisteme izmišljene kompanije. Umesto toga, završio je na internetu i... Dalje
Prevaranti koriste AI za lažne antivirus sajtove

Poruka koja upozorava da vam je upravo automatski obnovljena pretplata za antivirus i naplaćeno 129,99 evra može izgledati kao dobar razlog da odmah... Dalje
Šta se krije iza lažnih OpenAI mejlova

Korisnici ChatGPT-a meta su phishing kampanje u kojoj prevaranti šalju lažna obaveštenja o problemu sa plaćanjem pretplate. Mejlovi izgledaju kao ... Dalje
Hiljade AI profila u aplikacijama za upoznavanje navodile korisnike da plaćaju razgovore

Više od 4.700 izmišljenih AI persona razgovaralo je sa najmanje 25.000 korisnika aplikacija za upoznavanje koji nisu znali da sa druge strane često... Dalje
Hakeri preuzeli zvanični HBO Max nalog na Redditu i preko njega širili malver

Hakeri su preuzeli zvanični, verifikovani HBO Max nalog na Redditu i iskoristili ga za objavljivanje zlonamernih oglasa koji su korisnike Windows i m... Dalje
Pratite nas

Nagrade


Prijatelji



