





 Pratite nas preko RSS-a
Zašto nova Googleova pravila za ekstenzije za Chrome ne garantuju da ste zaštićeni od malicioznih ekstenzija
Vesti, 15.09.2014, 08:57 AM
U maju ove godine Google je obavestio korisnike Google Chromea da više neće moći da instaliraju ekstenzije koje se ne nalaze u Chrome web prodavnici aplikacija, što nije bilo iznenađenje s obzirom da je kompanija ranije već najavljivala da će pooštriti kriterijume za ekstenzije za Chrome kako bi imala bolju kontrolu nad aplikacijama i ekstenzijama koje instaliraju korisnici njenog browsera. Google je tako želeo da poštedi korisnike svog browsera bezbednosnih problema koji su rezultat instalacije različitih ekstenzija koje kompanija nije pregledala i odobrila.
Nova Googleova pravila ne ometaju preuzimanje aplikacija i ekstenzija sa različitih web sajtova, ali ako nisu u sistemu Chrome web prodavnice, aplikacije i ekstenzije neće raditi.
Na žalost, izgleda da nova Googleova taktika u borbi protiv malicioznih ekstenzija nije bila dovoljna da zastraši sajber kriminalce.
Da je situacija daleko od savršene dokazuje otkriće stručnjaka kompanije Trend Micro koji su pronašli malicioznu ekstenziju za browser koja je pronašla put do Chrome web prodavnice, a u Trend Micro kažu da ova ekstenzija nije usamljen slučaj.
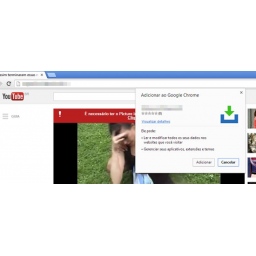
Sve počinje na Facebooku, linkom za video snimak pijanih devojaka koji treba da privuče žrtve da kliknu na link. Kada klikne na link, korisnik se preusmerava na web sajt koji oponaša YouTube, i na kome će videti da ustvari ne može da pogleda video.
Gledanje snimka se uslovljava instalacijom Chrome ekstenzije. Ako korisnik pristane, biće preusmeren na Chrome web prodavnicu da bi preuzeo ekstenziju. Posle instalacije ekstenzije, korisnik se preusmerava na YouTube gde se nalazi obećani video snimak.
Međutim, maliciozna ekstenzija koju je žrtva instalirala može sada objavljivati statuse i komentare na Facebooku. Pored toga, ekstenzija može da šalje poruke i linkove, što objašnjava kako se maliciozna ekstenzija ustvari širi.
Autor ekstenzije je iznajmio virtualni privatni server u Rusiji, gde je registrovao nekoliko domena, kažu u Trend Micro.
Većina žrtava koje su pristupale opasnim sajtovima su iz Brazila, ali ih ima i u Velikoj Britaniji, SAD i Argentini.
Na žalost, ovo nije jedina maliciozna ekstenzija koja je otkrivena u Chrome web prodavnici, kažu u Trend Micro. Stručnjaci ove kompanije otkrili su još nekoliko potencijalno malicioznih ekstenzija koje su nedavno objavljene, i to bez opisa, ili sa istim nazivima.
Čak i ako ne opstanu dugo u Chrome web prodavnici, dovoljno su dugo dostupne da ih preuzmu hiljade korisnika.
Savet stručnjaka je da izbegavate da klikćete na linkove u porukama, čak i ako ih šalju prijatelji ili drugi poznati ljudi. U ovom slučaju poruke su dolazile sa kompromitovanih naloga. Pre nego što instalirate bilo koju ekstenziju pročitajte šta o njoj kažu drugi korisnici i pogledajte kako je ocenjena. Tako možete saznati da li ekstenzija zaista radi ono zbog čega vam je potrebna.
Trend Micro je malicioznu ekstenziju prijavio Googleu koji ju je uklonio iz Chrome web prodavnice.

Izdvojeno
Gemini trebalo da hakuje izmišljenu kompaniju, ali je upao u sisteme tri stvarne kompanije

Googleov AI model Gemini dobio je zadatak da tokom bezbednosnog testa provali u sisteme izmišljene kompanije. Umesto toga, završio je na internetu i... Dalje
Prevaranti koriste AI za lažne antivirus sajtove

Poruka koja upozorava da vam je upravo automatski obnovljena pretplata za antivirus i naplaćeno 129,99 evra može izgledati kao dobar razlog da odmah... Dalje
Šta se krije iza lažnih OpenAI mejlova

Korisnici ChatGPT-a meta su phishing kampanje u kojoj prevaranti šalju lažna obaveštenja o problemu sa plaćanjem pretplate. Mejlovi izgledaju kao ... Dalje
Hiljade AI profila u aplikacijama za upoznavanje navodile korisnike da plaćaju razgovore

Više od 4.700 izmišljenih AI persona razgovaralo je sa najmanje 25.000 korisnika aplikacija za upoznavanje koji nisu znali da sa druge strane često... Dalje
Hakeri preuzeli zvanični HBO Max nalog na Redditu i preko njega širili malver

Hakeri su preuzeli zvanični, verifikovani HBO Max nalog na Redditu i iskoristili ga za objavljivanje zlonamernih oglasa koji su korisnike Windows i m... Dalje
Pratite nas

Nagrade


Prijatelji



