





 Pratite nas preko RSS-a
Zašto su sigurnosna pitanja za oporavak naloga loša ideja
Vesti, 25.05.2015, 07:30 AM
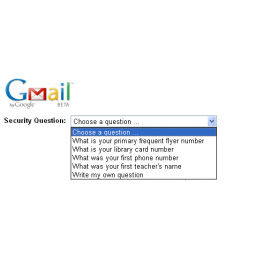
Sigurnosna pitanja često nude daleko manji nivo zaštite od loziniki koje kreiraju korisnici i ne bi ih nikada trebalo koristiti kao jedini način za povratak pristupa izgubljenom nalogu, smatraju Googleovi istraživači.
Njihovo istraživanje (pdf) koje je bazirano na podacima o milionima tajnih odgovora i milionima zahteva za oporavak naloga je pokazalo da korisnici pre svega imaju problem sa tim da zapamte tačne odgovore.
Jedan od razloga za to je što se odgovori na neka od ovih pitanja vremenom menjaju. Recimo, stopa tačnih odgovora na pitanje “Omiljena hrana?” je 74% posle mesec dana, 53% posle 3 meseca i 47% posle godinu dana.
Još jedan razlog je to što korisnici često daju lažne odgovore na tajna pitanja kako ih ne bi bilo lako pogoditi ili da bi ih lakše zapamtili. Ovo ima potpuno suprotan efekat.
Istraživači su otkrili i da odgovaranje na sigurnija pitanja nije dobro rešenje jer je korisnicima teže da se sete odgovora. Sigurnija pitanja su ona za koja je malo verovatno da bi napadači pogodili odgovore ili ih pronašli na internetu (na primer, korisnikov prvi broj telefona umesto srednjeg imena oca).
Postoje i drugi problemi sa sigurnosnim pitanjima. Mnoga pitanja imaju zajedničke odgovore, neka imaju verovatne odgovore ili javno dostupne odgovore (npr. informacije se mogu naći među javno dostupnim podacima ili ih su ih sami korisnici objavili na nalozima društvenih mreža). To olakšava posao napadačima u smislu pogađanja ili pronalaženja odgovora.
Takođe, napadači često koriste tehnike društvenog inženjeringa da bi izvukli odgovore od porodice i prijatelja korisnika.
Istraživači su zaključili da je skoro nemoguće da sigurnosna pitanja budu istovremeno i sigurna i pamtljiva. Ona se mogu i dalje koristiti zajedno sa nekim drugim načinima provere identiteta, ali ih ne bi trebalo koristiti samostalno.
SMS ili email reset kodovi su daleko bolji mehanizmi za povratak naloga, zaključili su istraživači.

Izdvojeno
Gemini trebalo da hakuje izmišljenu kompaniju, ali je upao u sisteme tri stvarne kompanije

Googleov AI model Gemini dobio je zadatak da tokom bezbednosnog testa provali u sisteme izmišljene kompanije. Umesto toga, završio je na internetu i... Dalje
Prevaranti koriste AI za lažne antivirus sajtove

Poruka koja upozorava da vam je upravo automatski obnovljena pretplata za antivirus i naplaćeno 129,99 evra može izgledati kao dobar razlog da odmah... Dalje
Šta se krije iza lažnih OpenAI mejlova

Korisnici ChatGPT-a meta su phishing kampanje u kojoj prevaranti šalju lažna obaveštenja o problemu sa plaćanjem pretplate. Mejlovi izgledaju kao ... Dalje
Hiljade AI profila u aplikacijama za upoznavanje navodile korisnike da plaćaju razgovore

Više od 4.700 izmišljenih AI persona razgovaralo je sa najmanje 25.000 korisnika aplikacija za upoznavanje koji nisu znali da sa druge strane često... Dalje
Hakeri preuzeli zvanični HBO Max nalog na Redditu i preko njega širili malver

Hakeri su preuzeli zvanični, verifikovani HBO Max nalog na Redditu i iskoristili ga za objavljivanje zlonamernih oglasa koji su korisnike Windows i m... Dalje
Pratite nas

Nagrade


Prijatelji



