





 Pratite nas preko RSS-a
Zbog greške koja se ne može ispraviti hakeri mogu isključiti sigurnosne funkcije u svim modernim automobilima
Vesti, 18.08.2017, 11:30 AM
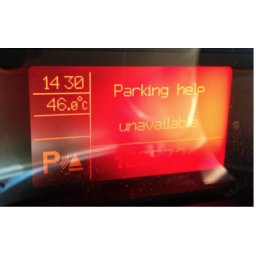
Greška koju imaju skoro svi savremeni automobili može omogućiti hakerima da iz blizine ili sa daljine isključe različite komponente, uključujući i sigurnosne sisteme kao što su vazdušni jastuci, kočnice, senzori za parkiranje i drugi.
Ova greška utiče na CAN (Control Area Network) protokol koji je razvio Bosch 1983. a koji je primenjen u skoro svim modernim automobilima. Ovaj protokol se koristi za upravljanje komunikacijama između unutrašnjih komponenti vozila.
Grešku su otkrili naučnici sa univerziteta Politecnico di Milano u saradnji sa istraživačima iz Linklayer Labs i Trend Micro. Oni kažu da se nažalost greška ne može ispraviti. Ispravljanje greške bi značilo da treba promeniti način na koji CAN standard radi. Proizvođači automobila mogu samo ublažiti potencijalne napade ograničenjima, ali ne mogu u potpunosti eliminisati opasnost od njih. Trebalo bi razviti novu generaciju automobila kako bi se greška u celosti ispravila.
"Da bi se u potpunosti eliminisao rizik, trebalo bi predložiti, usvojiti i primeniti izmenjeni CAN standard", kažu istraživači dodajući da to nije moguće samo nekim OTA (over-the-air) ažuriranjem.
Oni kažu i da ova greška utiče na skoro svaki moderni automobil. Bosch je razvio CAN protokol 1983, a on je postao ISO standard 1993.
Istraživači opisuju ovaj propust kao DoS napad. On može biti iskorišćen lokalnim pristupom, ali ako bilo koja komponenta automobila sadrži daljinski iskoristljiv propust, u tom slučaju CAN ranjivost može biti iskorišćena i sa udaljenog mesta.
Da bi izveli napad, hakerima je potreban prilagođeni uređaj koji se može povezati sa CAN automobila preko otvorenih portova. Nema ubacivanja malicioznog koda u CAN mrežu jer napad koristi to kako CAN odgovara na poruke o grešci. Kada CAN porotokol dobije previše takvih poruka on prelazi u tzv. Bus Off stanje, isključujući uređaj sa CAN. To može dramatično uticati na performanse automobila do te mere da korišćenje takvog automobila postaje opasno, posebno kada se sistemi kao što je sistem vazdušnih jastuka deaktiviraju.
Američko Ministarstvo za unutrašnju bezbednost objavilo je upozorenje o ovom nedostatku modernih automobila. Ipak, trenutno jedina preporuka za zaštitu je ograničenje pristupa ulaznim portovima na automobilima. ICS-CERT u saradnji sa proizvođačima i istraživačima pokušava da nađe moguća rešenja za ublažavanje posledica ovog nedostatka.

Izdvojeno
Gemini trebalo da hakuje izmišljenu kompaniju, ali je upao u sisteme tri stvarne kompanije

Googleov AI model Gemini dobio je zadatak da tokom bezbednosnog testa provali u sisteme izmišljene kompanije. Umesto toga, završio je na internetu i... Dalje
Prevaranti koriste AI za lažne antivirus sajtove

Poruka koja upozorava da vam je upravo automatski obnovljena pretplata za antivirus i naplaćeno 129,99 evra može izgledati kao dobar razlog da odmah... Dalje
Šta se krije iza lažnih OpenAI mejlova

Korisnici ChatGPT-a meta su phishing kampanje u kojoj prevaranti šalju lažna obaveštenja o problemu sa plaćanjem pretplate. Mejlovi izgledaju kao ... Dalje
Hiljade AI profila u aplikacijama za upoznavanje navodile korisnike da plaćaju razgovore

Više od 4.700 izmišljenih AI persona razgovaralo je sa najmanje 25.000 korisnika aplikacija za upoznavanje koji nisu znali da sa druge strane često... Dalje
Hakeri preuzeli zvanični HBO Max nalog na Redditu i preko njega širili malver

Hakeri su preuzeli zvanični, verifikovani HBO Max nalog na Redditu i iskoristili ga za objavljivanje zlonamernih oglasa koji su korisnike Windows i m... Dalje
Pratite nas

Nagrade


Prijatelji



