





 Pratite nas preko RSS-a
Zoom ima nove funkcije zaštite od ''Zoombombera''
Vesti, 18.11.2020, 10:30 AM
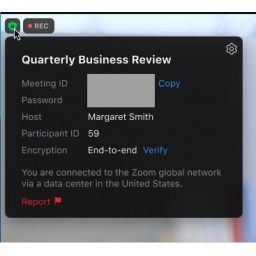
Zoom će vam sada omogućiti da privremeno pauzirate sastanke kako biste mogli da izbacite „Zoombombere“, što je naziv za one koji ih ometaju, najavila je kompanija.
Vest dolazi nedelju dana nakon što se Zoom sklopio nagodbu sa američkom Saveznom trgovinskom komisijom, na koju je bio prinuđen zbog toga što je, prema ocenama komisije, obmanjivao korisnike u vezi sigurnosti svoje aplikacije. Komisija je rekla da je Zoom tvrdeći da su video pozivi zaštićeni end-to-end enkripcijom “podrivao bezbednost svojih korisnika”.
Kada je upotreba Zooma naglo porasla tokom pandemije (u decembru 2019. Zoom je imao 10 miliona korisnika, a u aprilu 2020. 300 miliona korisnika), dogodila se svojevrsna invazija šaljivdžija i hakera na Zoom sastanke, koji su ometani šokantnim, najčešće pornografskim video snimcima ili na razne druge načine. Takvi upadi postali su poznati pod imenom „Zoombombing“.
Nova sigurnosna funkcija koju je najavila kompanija sada vam omogućava da u takvoj situaciji prekinete sastanak i da Zoombombera prijavite Zoomu.
Nova funkcija daje mogućnost moderatorima da budu nešto kao “izbacivači klubova”. Da biste prekinuli sastanak, treba kliknuti na ikonu “Bezbednost” tokom poziva, a zatim na „Obustavi aktivnosti učesnika“. Kada to učinite, video i audio, ćaskanje na sastanku, napomene, deljenje ekrana i snimanje će biti prekinuti. Zoom će pitati domaćina da li želi da prijavi korisnika, a ako to želi, taj korisnik će biti izbačen sa sastanka a Zoomov tim za bezbednost će biti obavešten o tome. Nakon toga, sastanak može biti nastavljen, a domaćini mogu ponovo omogućiti funkcije koje bi želeli da koriste.
Drugo poboljšanje Zooma je to da vlasnici naloga i administratori mogu da omoguće prijavljivanje za učesnike koji nisu domaćini, tako da i oni mogu prijaviti one koji ometaju sastanak, klikom na ikonu “Bezbednost”.
Zoom kaže da je nova funkcija podrazumevano omogućena za sve korisnike, i one koji plaćaju i one koji besplatno koriste Zoom, a dostupna je na Zoom klijentima za Mac, Windows i Linux, kao i u Zoomovim mobilnim aplikacijama.
Novina je i interni alat čija je funkcija obaveštavanje o rizičnom sastanku. Alat skenira javne objave na društvenim mrežama i drugim veb sajtovima proveravajući javno podeljene linkove za Zoom sastanke, koji su zbog toga u većem riziku od “Zoombombing” napada. Na taj način otkrivaju se sastanci za koje postoji visok rizik da budu ometani, i automatski se upozoravaju vlasnici naloga putem emaila o rizicima, ali i predlaže šta mogu da urade u vezi sa tim. Saveti uključuju predloge za brisanje “ranjivog sastanka”, kreiranje novog sastanka sa novim ID, omogućavanje bezbednosnih postavki, ili korišćenje drugog Zoom rešenja, kao što je Zoom Video Webinar ili OnZoom.

Izdvojeno
Prevaranti koriste AI za lažne antivirus sajtove

Poruka koja upozorava da vam je upravo automatski obnovljena pretplata za antivirus i naplaćeno 129,99 evra može izgledati kao dobar razlog da odmah... Dalje
Šta se krije iza lažnih OpenAI mejlova

Korisnici ChatGPT-a meta su phishing kampanje u kojoj prevaranti šalju lažna obaveštenja o problemu sa plaćanjem pretplate. Mejlovi izgledaju kao ... Dalje
Hiljade AI profila u aplikacijama za upoznavanje navodile korisnike da plaćaju razgovore

Više od 4.700 izmišljenih AI persona razgovaralo je sa najmanje 25.000 korisnika aplikacija za upoznavanje koji nisu znali da sa druge strane često... Dalje
Hakeri preuzeli zvanični HBO Max nalog na Redditu i preko njega širili malver

Hakeri su preuzeli zvanični, verifikovani HBO Max nalog na Redditu i iskoristili ga za objavljivanje zlonamernih oglasa koji su korisnike Windows i m... Dalje
Popularni YouTube kanali za gejmere širili malver preko linkova ispod videa

Hakeri su koristili popularne YouTube kanale sa savetima za gejmere kako bi korisnike naveli da preuzmu malver. Istraživači kompanije Palo Alto Netw... Dalje
Pratite nas

Nagrade


Prijatelji



