





 Pratite nas preko RSS-a
Žrtve novog ransomwarea MortalKombat sada mogu da dešifruju svoje fajlove besplatno
Vesti, 01.03.2023, 11:00 AM
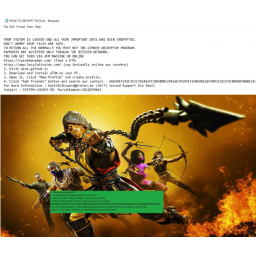
Proizvođač antivirusa kompanija Bitdefender objavila je univerzalni dekriptor (dešifrator) za MortalKombat ransomware, koji je prvi put primećen u januaru 2023.
Prema podacima koje je nedavno objavio Cisco, malver je korišćen za napade na desetine žrtava širom sveta, najviše u SAD, Velikoj Britaniji, Turskoj i na Filipinima.
Bogdan Botezatu, direktor istraživanja pretnji u Bitdefenderu, nije želeo da kaže kako su dobili ključeve za dešifrovanje koje su koristili za kreiranje alata. On je rekao da će moći da sagledaju puni obim kampanje napada tek kada žrtve počnu da preuzimaju njihov besplatni alat.
„Ovo je novi ransomware koji se još uvek distribuira. Videli smo blokiran ransomware na računarima koji se nalaze u SAD i Velikoj Britaniji. Verujemo da napadač u ovom trenutku cilja na zemlje engleskog govornog područja“, rekao je Botezatu.
„Verujemo da se tražena otkupnina razlikuje od infekcije do infekcije u zavisnosti od toga koliko su podaci o otkupu važni za korisnika ili za poslovanje.“
I Bitdefender i Cisco su otkrili da sličnosti u kodu ukazuju na to da ransomware pripada porodici Xorist, za koju su rekli da postoji u različitim oblicima od 2010.
Cisco je rekao da lakoća sa kojom se Xorist varijante mogu prilagoditi omogućava sajber-kriminalcima da naprave nove varijante sa različitim imenima, ekstenzijama šifrovanih fajlova i prilagođenim obaveštenjima o otkupnini.
Oni su pronašli procurelu verziju Xorist buildera čije su opcije interfejsa veoma ličile na interfejs aktuelnog buildera Xorist ransomwarea. Builder generiše izvršni fajl ransomwarea koju napadači mogu dalje prilagoditi.
Bitdefender je dodao da ransomware dolazi sa komponentom koja posebno cilja korisnike kriptovaluta.
Sajber-kriminalci koji stoje iza MortalKombata obično šire ransomware putem fišing emailova.
Kada se pokrene, malver menja pozadinu radne površine uređaja Mortal Kombat temom i generiše obaveštenje o otkupnini.
Portparol Bitdefendera je napomenuo da je kompanija do sada objavila 32 dešifratora, uključujući one za GandCrab ransomware, Darkside ransomware i univerzalni dešifrator za REvil.
Naslovna fotografija: Cisco

Izdvojeno
Prevaranti koriste AI za lažne antivirus sajtove

Poruka koja upozorava da vam je upravo automatski obnovljena pretplata za antivirus i naplaćeno 129,99 evra može izgledati kao dobar razlog da odmah... Dalje
Šta se krije iza lažnih OpenAI mejlova

Korisnici ChatGPT-a meta su phishing kampanje u kojoj prevaranti šalju lažna obaveštenja o problemu sa plaćanjem pretplate. Mejlovi izgledaju kao ... Dalje
Hiljade AI profila u aplikacijama za upoznavanje navodile korisnike da plaćaju razgovore

Više od 4.700 izmišljenih AI persona razgovaralo je sa najmanje 25.000 korisnika aplikacija za upoznavanje koji nisu znali da sa druge strane često... Dalje
Hakeri preuzeli zvanični HBO Max nalog na Redditu i preko njega širili malver

Hakeri su preuzeli zvanični, verifikovani HBO Max nalog na Redditu i iskoristili ga za objavljivanje zlonamernih oglasa koji su korisnike Windows i m... Dalje
Popularni YouTube kanali za gejmere širili malver preko linkova ispod videa

Hakeri su koristili popularne YouTube kanale sa savetima za gejmere kako bi korisnike naveli da preuzmu malver. Istraživači kompanije Palo Alto Netw... Dalje
Pratite nas

Nagrade


Prijatelji



