





 Pratite nas preko RSS-a
Bafruz: Trojanac koji uklanja antiviruse sa računara i presreće komunikaciju korisnika
Opisi virusa, 16.08.2012, 09:44 AM
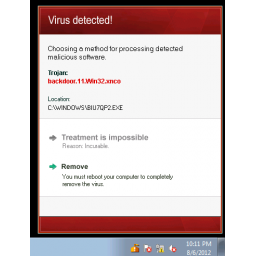
Microsoft-ov centar za zaštitu od malvera upozorio je na pojavu novog malvera koji isključuje antivirusnu zaštitu na računaru i presreće komunikaciju korisnika na društvenim mrežama. Reč je o malveru Bafruz (Win32/Bafruz).
Bafruz je backdoor Trojanac koji uklanja antivirusne i druge zaštitne programe sa računara, presreće komunikaciju korisnika na sajtovima društvenih mreža kao što su Facebook i Vkontakte, instalira Bitcoin softver i izvodi DoS napade. Bafruz formira P2P (peer-to-peer) mrežu zaraženih računara i komunicira sa drugim zaraženim računarima preko P2P protokola kako bi preuzeo nove komponente za zaraženi računar.
Malver obustavlja dugu listu zaštitnih procesa koja se nalazi u njegovom kodu. Posle toga, Bafruz prikazuje lažno sistemsko upozorenje koje stvara utisak da se radi o standardnom napadu lažnim antivirusom. Razlika je u tome što Bafruz ne zahteva novac da bi uklonio nepostojeće pretnje sa računara. Ono što ovaj malver želi je da korisnik zaraženog računara restartuje računar. Ukoliko korisnik poveruje upozorenju i klikne na opciju “remove” računar će se restartovati u safe modu u kome će Bafruz ukloniti sve komponente bilo kog antivirusnog programa instaliranog na računaru.
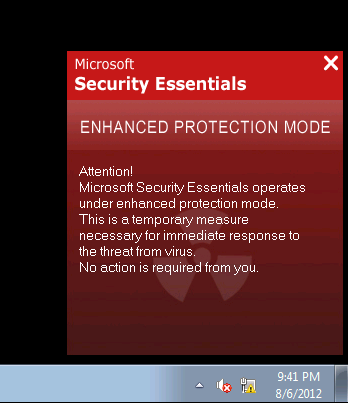
Čak i ukoliko korisnik ne restartuje računar, Bafruz će ga svakako i sam restartovati u safe modu. Nakon restartovanja korisnici Microsoft Security Essentials će videti ovu poruku:
Na infekciju ovim malverom ukazuje prisustvo jednog od ovih fajlova: btc_server.exe, client_8.exe, ddhttp.exe, gbot_loader.exe, iecheck12.exe, loader2.exe, loader_rezerv.exe, udp.exe, and/or w_disturb.exe%windir%\proc_list1.log. Pored toga, brojne druge izmene registry-ja ukazuju na infekciju računara. Više detelja o tome na Microsoft-ovom sajtu.

Izdvojeno
ClickFix napadi šire novi Mac malver AmnesiaStealer

Istraživači kompanije Jamf otkrili su novi malver za macOS pod nazivom AmnesiaStealer, koji se širi pomoću ClickFix napada i može da krade lozink... Dalje
Novi macOS malver CrashStealer predstavlja se kao Apple alat za prijavu grešaka i krade lozinke

Bezbednosni istraživači upozoravaju na novi macOS malver pod nazivom CrashStealer, koji se predstavlja kao Apple-ov alat za prijavu grešaka kako bi... Dalje
Microsoft upozorava na GigaWiper, malver koji prvo špijunira, a zatim uništava računar

Microsoft je objavio detalje o novom destruktivnom Windows malveru nazvanom GigaWiper, koji napadačima omogućava daljinski pristup zaraženim račun... Dalje
Scareware prevara CypherLoc: lažna upozorenja i prevaranti koji se predstavljaju kao tehnička podrška

Istraživači kompanije Barracuda upozorili su na novu scareware prevaru pod nazivom „CypherLoc“, koja koristi iskačuće prozore i lažn... Dalje
Reaper: novi malver za macOS zaobilazi Appleove zaštite i krade lozinke i kripto novčanike
Istraživači kompanije SentinelOne upozorili su na novu pretnju pod nazivom Reaper, infostealer malver za macOS koji se predstavlja kao legitimno sis... Dalje
Pratite nas

Nagrade


Prijatelji



