





 Pratite nas preko RSS-a
Evolucija malvera Kovter: Od ''policijskog'' scarewarea preko prevara sa klikovima do kripto-ransomwarea
Opisi virusa, 19.04.2016, 02:00 AM
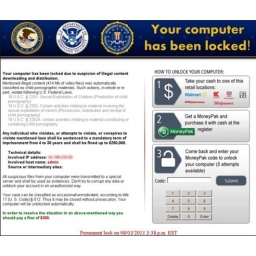
Kada se 2013. pojavio, malver Kovter bio je jednostavan "policijski" scareware koji je zaključavao računare i prikazivao poruku u kojoj je od žrtava tražio da plate kaznu ako žele da izbegnu sudski postupak. Malver je prikazivao poruke prilagođene lokaciji korisnika, koristeći logo lokalne policije da bi bio što ubedljiviji.
Kada su 2014. kampanje ove vrste postale nedelotvorne, Kovter se specijalizovao za prevare sa klikovima, a njegova aktivnost je podrazumevala učitavanje reklama i klikove na njih, bez znanja korisnika.
To je trajalo dve godine tokom kojih je malver postao poznat po brzom tempu kojim se razvijao, jer je stalno dobijao nove funkcionalnosti.
Vrhunac te evolucije dostignut je prošle jeseni, kada je Kovter postao pretnja bez fajlova, koja “živi” u memoriji računara i Windows registru.
Kada je ransomware postao veliki biznis, autori Kovtera su još jednom promenili kurs razvoja malvera i odlučili da se vrate na početak.
Ipak, nova verzija malvera koju su otkrili istraživači iz firme Check Point nije nalik originalnoj verziji jer ne zaključava inficirani računar već šifruje fajlove na računaru.
Srećom, Kovter još uvek nije dostojan suparnik ransomwareima kao što su Locky ili TeslaCrypt, jer je njegova enkripcija slaba.
Kovter ne šifruje sve fajlove, već samo prvih nekoliko bajtova svakog fajla, a enkripcijski ključ čuva na disku. Do tog ključa je moguće doći i otključati sve šifrovane fajlove.
Autori Kovtera su po svemu sudeći bili preokupirani time da malver izbegne detekciju antivirusa, pa su manje pažnje posvetili enkripciji.
Check Point nije objavio alat za dešifrovanje fajlova, ali on je ipak dostupan na sajtu Bleeping Computer jer je ovaj ransomware prošlog meseca otkriven pod imenom Nemucod.

Izdvojeno
MovieReaper se širi preko torrenta filma „Odiseja“
Istraživači kompanije Kaspersky otkrili su novu kampanju u kojoj se malver MovieReaper širi preko kompromitovanog repozitorijuma torrent fajlova. M... Dalje
ClickFix napadi šire novi Mac malver AmnesiaStealer

Istraživači kompanije Jamf otkrili su novi malver za macOS pod nazivom AmnesiaStealer, koji se širi pomoću ClickFix napada i može da krade lozink... Dalje
Novi macOS malver CrashStealer predstavlja se kao Apple alat za prijavu grešaka i krade lozinke

Bezbednosni istraživači upozoravaju na novi macOS malver pod nazivom CrashStealer, koji se predstavlja kao Apple-ov alat za prijavu grešaka kako bi... Dalje
Microsoft upozorava na GigaWiper, malver koji prvo špijunira, a zatim uništava računar

Microsoft je objavio detalje o novom destruktivnom Windows malveru nazvanom GigaWiper, koji napadačima omogućava daljinski pristup zaraženim račun... Dalje
Scareware prevara CypherLoc: lažna upozorenja i prevaranti koji se predstavljaju kao tehnička podrška

Istraživači kompanije Barracuda upozorili su na novu scareware prevaru pod nazivom „CypherLoc“, koja koristi iskačuće prozore i lažn... Dalje
Pratite nas

Nagrade


Prijatelji



