





 Pratite nas preko RSS-a
Kriminalci šalju spam emailove sa novim PoS malverom NitlovePOS
Opisi virusa, 27.05.2015, 08:00 AM
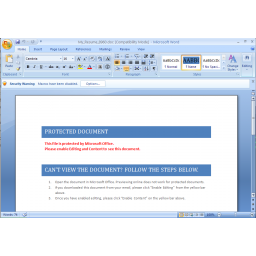
Sajber kriminalci napadaju zaposlene koji surfuju internetom ili proveravaju svoje emailove sa PoS (point-of-sale) kompjutera, što je veoma rizična ali ne i neuobičajena praksa.
Istraživači iz firme FireEye nedavno su otkrili spam emailove koje navodno šalju osobe koje traže posao, sa biografijama koje su formi Word dokumenata sa malicioznom macro skriptom za koju je podrška po defaultu isključena u Microsoft Officeu. Ako je omogućeno pokretanje, macro instalira program koji preuzima dodatne malware sa udaljenog servera.
Da bi prevarili potencijalne žrtve da omoguće ovu funkcionalnost, kriminalci koriste trik - tvrdnju da je dokument zaštićen te da je potrebno slediti dato uputstvo da bi sadržaj bio dostupan.
Inicijalni payload ima nekoliko ažuriranja, da bi izbegao detekciju. Na serveru koji kontaktira nalazi se više od deset malvera, od kojih je svaki prilagođen određenim žrtvama.
Među tim malicioznim programima identifikovan je novi memory-scarping malver koji krade podatke o platnim karticama sa PoS terminala. Nova pretnja nazvana je NitlovePOS, a na pomenutom serveru nalazi se pod imenom pos.exe.
U ovom PoS malveru nalaze se tri pretnje, pokazala je analiza istraživača. Jedna je za bezbednu komunikaciju sa C&C serverom koji se nalazi u Rusiji, jedna za čuvanje podataka o karticama i jedna za izvlačenje podataka o karticama iz procesa u memoriji računara.
PoS malveri postali su uobičajena pretnja prethodnih nekoliko godina i doveli do nekih od najozbiljnijih kompromitovanja podataka o kreditnim karticama. Ova vrsta malicioznih programa je korišćena za krađu podataka o 56 miliona platnih kartica iz američke kompanije Home Depot prošle godine, i 40 miliona kartica iz Targeta krajem 2013.
Kada se instaliraju na PoS terminalima, ovi programi skeniraju memoriju sistema tražeći podatke o karticama dok prolaze od čitača kartice do specijalizovane trgovačke aplikacije. Kriminalci mogu koristiti ukradene podatke da bi napravili kopije kompromitovanih kartica.
Napadači obično inficiraju PoS sisteme malverom uz pomoć pristupnih kredencijala koji su ili ukradeni ili ih je lako pogoditi. Drugi način je da se kompomituju drugi kompjuteri koji su na istoj mreži kao terminali i zatim da se napadnu terminali.
Međutim, neobično je videti PoS malver koji se širi preko spama, kao što je to slučaj sa malverom NitlovePOS, posebno kao deo veće kampanje distribucije različitih malvera. Ovo ukazuje da sajber kriminalci traže načine da iskoriste situacije kada zaposleni koriste Windows PoS terminale za proveru svojih email naloga ili druge rizične aktivnosti.

Izdvojeno
ClickFix napadi šire novi Mac malver AmnesiaStealer

Istraživači kompanije Jamf otkrili su novi malver za macOS pod nazivom AmnesiaStealer, koji se širi pomoću ClickFix napada i može da krade lozink... Dalje
Novi macOS malver CrashStealer predstavlja se kao Apple alat za prijavu grešaka i krade lozinke

Bezbednosni istraživači upozoravaju na novi macOS malver pod nazivom CrashStealer, koji se predstavlja kao Apple-ov alat za prijavu grešaka kako bi... Dalje
Microsoft upozorava na GigaWiper, malver koji prvo špijunira, a zatim uništava računar

Microsoft je objavio detalje o novom destruktivnom Windows malveru nazvanom GigaWiper, koji napadačima omogućava daljinski pristup zaraženim račun... Dalje
Scareware prevara CypherLoc: lažna upozorenja i prevaranti koji se predstavljaju kao tehnička podrška

Istraživači kompanije Barracuda upozorili su na novu scareware prevaru pod nazivom „CypherLoc“, koja koristi iskačuće prozore i lažn... Dalje
Reaper: novi malver za macOS zaobilazi Appleove zaštite i krade lozinke i kripto novčanike
Istraživači kompanije SentinelOne upozorili su na novu pretnju pod nazivom Reaper, infostealer malver za macOS koji se predstavlja kao legitimno sis... Dalje
Pratite nas

Nagrade


Prijatelji



