





 Pratite nas preko RSS-a
Malver Destover sada koristi Sonyjev digitalni sertifikat
Opisi virusa, 10.12.2014, 08:32 AM
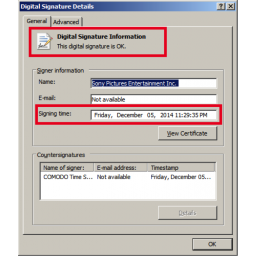
Istraživači kompanije Kaspersky Lab otkrili su novu verziju malvera Destover koji je korišćen u nedavnom napadu na kompaniju Sony Pictures. Reč je o familiji trojanaca korišćenih u napadima na južnokorejske televizije i banke poznatim pod imenom DarkSeoul, koji su se dogodili u martu prošle godine, a postoji mogućnost da je ovaj malver povezan i sa napadom na kompaniju Saudi Aramco koji se dogodio pre dve godine.
U Kaspersky Labu su došli do uzorka ovog malvera koji je neobičan po tome što je 5. decembra potpisan validnim digitalnim sertifikatom Sonyja. Prethodna verzija malvera koja je u opticaju od jula ove godine nije bila potpisana digitalnim sertifikatom ali je po svemu ostalom identična novoj verziji malvera. Malver pokušava da se poveže sa dva servera za komandu i kontrolu, koja su već dovedena u vezu sa malverom koji je umešan u napad na Sony Pictures. Jedan server je na Tajlandu, a drugi u Njujorku.
Sonyjevi sertifikati koje su napadači ukrali prilikom napada na kompaniju mogu biti korišćeni i za potpisivanje drugih malvera i dalje korišćeni u napadima. Bezbednosna rešenja veruju Sonyjevim digitalnim sertifikatima zbog čega napadi mogu biti efikasniji.
Iz Kaspersky Laba kažu da su izvestili COMODO i Digicert o ovom digitalnom sertifikatu i da se nadaju da će on uskoro biti stavljen na “crnu listu”.

Izdvojeno
ClickFix napadi šire novi Mac malver AmnesiaStealer

Istraživači kompanije Jamf otkrili su novi malver za macOS pod nazivom AmnesiaStealer, koji se širi pomoću ClickFix napada i može da krade lozink... Dalje
Novi macOS malver CrashStealer predstavlja se kao Apple alat za prijavu grešaka i krade lozinke
Bezbednosni istraživači upozoravaju na novi macOS malver pod nazivom CrashStealer, koji se predstavlja kao Apple-ov alat za prijavu grešaka kako bi... Dalje
Microsoft upozorava na GigaWiper, malver koji prvo špijunira, a zatim uništava računar
Microsoft je objavio detalje o novom destruktivnom Windows malveru nazvanom GigaWiper, koji napadačima omogućava daljinski pristup zaraženim račun... Dalje
Scareware prevara CypherLoc: lažna upozorenja i prevaranti koji se predstavljaju kao tehnička podrška
Istraživači kompanije Barracuda upozorili su na novu scareware prevaru pod nazivom „CypherLoc“, koja koristi iskačuće prozore i lažn... Dalje
Reaper: novi malver za macOS zaobilazi Appleove zaštite i krade lozinke i kripto novčanike
Istraživači kompanije SentinelOne upozorili su na novu pretnju pod nazivom Reaper, infostealer malver za macOS koji se predstavlja kao legitimno sis... Dalje
Pratite nas

Nagrade


Prijatelji



