





 Pratite nas preko RSS-a
Nevidljivi dodatak za veb pregledače krade kriptovalutu
Opisi virusa, 15.06.2023, 09:00 AM
Istraživači iz kompanije Kaspersky upozorili su na novu kampanju u kojoj se ozloglašeni malver downloader (preuzimač) Satacom, poznat i po imenu LegionLoader, koristi za širenje ekstenzije veb pregledača dizajnirane za krađu kriptovalute. Satacom je poznati malver koji se pojavio 2019. godine.
Malver se distribuira preko veb sajtova, ponekad koristeći legitimne dodatke za oglašavanje koje napadači iskorišćavaju za ubacivanje zlonamernih reklama na veb stranice.
Glavni cilj malvera koji koristi Satacom na gore pomenuti način je da ukrade bitkoin (BTC) sa naloga žrtava. To se postiže instaliranjem ekstenzije veb pregledača baziranog na Chromiumu koja komunicira sa serverom za komandu i kontrolu (C2) čija se adresa čuva u podacima o BTC transakcijama.
Ekstenzija manipuliše ciljanim kripto veb sajtovima i email servisima kako bi se malver učinio nevidljivim što je više moguće, tako da žrtva nema nikakve informacije o lažnim transakcijama.
Inicijalna infekcija se dešava kada korisnik preuzme ZIP fajl sa lažnog softverskog portala koji nudi korisnicima mogućnost besplatnog preuzimanja željenog i često krekovanog softvera. ZIP fajl sadrži legitimne DLL-ove i zlonamerni fajl Setup.exe koji korisnik mora da pokrene da bi započeo lanac infekcije.
Za širenje malvera koriste se različiti tipovi sajtova. Neki od njih su zlonamerni veb sajtovi sa harkodovanim linkom za preuzimanje, dok drugi imaju dugme “Download” ubačeno preko legitimnog oglasnog dodatka. U tom slučaju, čak i legitimni veb sajtovi mogu imati zlonamerni “Download” link prikazan na veb stranici.
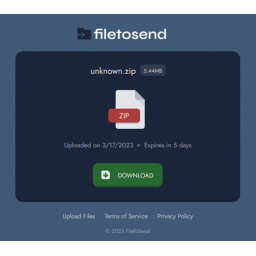
Kada žrtva klikne na dugme ili link, pokreće se lanac preusmeravanja koji je automatski vodi kroz različite servere dok ne dođe do veb sajta maskiranog u fajl-šering servis sa kog će preuzeti ZIP fajl.
Na osnovu telemetrijskih podataka kompanije Kaspersky, ova kampanja je raširena po celom svetu, ali tokom prvog kvartala ove godine, Brazil, Alžir, Turska, Vijetnam, Indonezija, Indija, Egipat i Meksiko su bile zemlje sa najvećom učestalošću infekcija.
Korisnicima se savetuje da budu oprezni kada preuzimaju softver iz nepouzdanih sajtova i da ažuriraju svoj antivirusni softver kako bi se zaštitili od ovakvih pretnji.

Izdvojeno
MovieReaper se širi preko torrenta filma „Odiseja“
Istraživači kompanije Kaspersky otkrili su novu kampanju u kojoj se malver MovieReaper širi preko kompromitovanog repozitorijuma torrent fajlova. M... Dalje
ClickFix napadi šire novi Mac malver AmnesiaStealer
Istraživači kompanije Jamf otkrili su novi malver za macOS pod nazivom AmnesiaStealer, koji se širi pomoću ClickFix napada i može da krade lozink... Dalje
Novi macOS malver CrashStealer predstavlja se kao Apple alat za prijavu grešaka i krade lozinke
Bezbednosni istraživači upozoravaju na novi macOS malver pod nazivom CrashStealer, koji se predstavlja kao Apple-ov alat za prijavu grešaka kako bi... Dalje
Microsoft upozorava na GigaWiper, malver koji prvo špijunira, a zatim uništava računar
Microsoft je objavio detalje o novom destruktivnom Windows malveru nazvanom GigaWiper, koji napadačima omogućava daljinski pristup zaraženim račun... Dalje
Scareware prevara CypherLoc: lažna upozorenja i prevaranti koji se predstavljaju kao tehnička podrška
Istraživači kompanije Barracuda upozorili su na novu scareware prevaru pod nazivom „CypherLoc“, koja koristi iskačuće prozore i lažn... Dalje
Pratite nas

Nagrade


Prijatelji



