 Pratite nas preko RSS-a
Nova varijanta malvera AdLoad prolazi neprimećena Appleovu XProtect odbranu od malvera
Opisi virusa, 12.08.2021, 10:30 AM
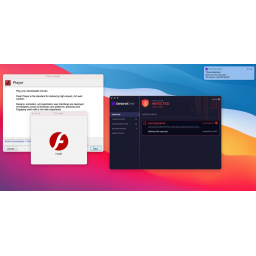
Nova varijanta malvera AdLoad provlači se kroz Appleovu ugrađenu antivirusnu tehnologiju XProtect i inficira Mac računare u okviru više kampanja koje prati američka kompanija SentinelOne.
AdLoad je prilično rasprostranjeni trojanac koji cilja macOS platformu od kraja 2017. godine. AdLoad se koristi za isporuku različitih malvera, uključujući oglasni softver (adware) i potencijalno neželjene aplikacije (PUA).
AdLoad takođe može da prikupi sistemske informacije koje se šalju na udaljene servere koje kontrolišu napadači.
Masovniji napadi ovim malverom počeli su u novembru 2020. godine, a u julu i početkom avgusta primećeno je značajno povećanje aktivnosti malvera.
Kada inficira Mac, AdLoad će instalirati Man-in-the-Middle (MiTM) web proxy da bi preotimao rezultate pretrage i ubacivao oglase na veb stranice radi novčane dobiti napadača.
Dok su pratili ovu kampanju, istraživači iz Sentinel One su primetili više od 220 uzoraka, od kojih 150 jedinstvenih koje Appleov ugrađeni antivirus nije detektovao, iako XProtect sada dolazi sa otprilike desetak AdLoad potpisa.
Mnogi uzorci koje je otkrio SentinelOne potpisani su važećim Apple Developer ID sertifikatima, dok su drugi prošli Appleov proces provere aplikacija (notarizacija) i rade pod podrazumevanim postavkama Gatekeepera.
Istraživači kažu da to što stotine jedinstvenih uzoraka poznatog adwarea cirkuliše najmanje 10 meseci, a da ih Appleov ugrađeni skener zlonamernog softvera ne otkriva, pokazuje neophodnost dodavanja dodatnih bezbednosnih kontrola Mac uređajima.
AdLoad za sada isporučuje samo adware i bundleware kao sekundarni payload, ali njegovi tvorci mogu u bilo kom trenutku brzo preći na opasniji malver, uključujući ransomware ili malver koji briše sve sa uređaja, upozorili su istraživači.
Foto: SentinelOne
Izdvojeno
MovieReaper se širi preko torrenta filma „Odiseja“
Istraživači kompanije Kaspersky otkrili su novu kampanju u kojoj se malver MovieReaper širi preko kompromitovanog repozitorijuma torrent fajlova. M... Dalje
ClickFix napadi šire novi Mac malver AmnesiaStealer

Istraživači kompanije Jamf otkrili su novi malver za macOS pod nazivom AmnesiaStealer, koji se širi pomoću ClickFix napada i može da krade lozink... Dalje
Novi macOS malver CrashStealer predstavlja se kao Apple alat za prijavu grešaka i krade lozinke
Bezbednosni istraživači upozoravaju na novi macOS malver pod nazivom CrashStealer, koji se predstavlja kao Apple-ov alat za prijavu grešaka kako bi... Dalje
Microsoft upozorava na GigaWiper, malver koji prvo špijunira, a zatim uništava računar
Microsoft je objavio detalje o novom destruktivnom Windows malveru nazvanom GigaWiper, koji napadačima omogućava daljinski pristup zaraženim račun... Dalje
Scareware prevara CypherLoc: lažna upozorenja i prevaranti koji se predstavljaju kao tehnička podrška
Istraživači kompanije Barracuda upozorili su na novu scareware prevaru pod nazivom „CypherLoc“, koja koristi iskačuće prozore i lažn... Dalje
Pratite nas
Nagrade
Prijatelji