





 Pratite nas preko RSS-a
Podatke koje šifruje novi ransomware Threat Finder moguće je povratiti
Opisi virusa, 21.04.2015, 08:00 AM
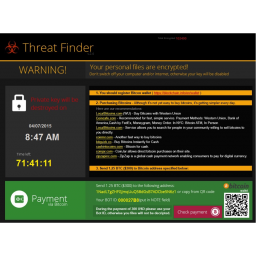
Kripto-malver nazvan Threat Finder pojavio se početkom godine, a za njegovo širenje odgovoran je exploit alat Angler, koji koristi bezbednosne propuste u neažuriranim verzijama dodataka za web browsere.
Za Threat Finder se prvi put čulo krajem januara, kada se jedan korisnik požalio da je malver šifrovao njegove podatke, i izbegao detekciju antivirusa kojeg je korisnik imao instaliranog na računaru.
Bred Dankan iz firme Rackspace pronašao je uzorak malvera i analizirao metod infekcije i efekte koji iz toga proizilaze.
Dankan kaže da do infekcije računara dolazi u drive-by download napadu. Exploit Angler na kompromitovanom sajtu iskorišćava ranjivost u neažuriranom dodatku browsera, a rezultat toga je preuzimanje i instalacija Bedepa, malvera koji se često koristi u prevarama sa oglasima, kao i za preuzimanje drugih malvera.
U slučaju koji je istraživao Dankan, Bedep preuzima i instalira Threat Finder na žrtvinom računaru i takođe je odgovoran i za lažne klikove.
U trenutku kada Threat Finder prikaže uputstvo za dešifrovanje, Bedep inicira lažne klikove sa inficiranog računara. Taj saobraćaj donosi kriminalcima prihod od oglasa preko brojnih zahteva za web saobraćaj sa inficiranog računara.
Ubrzo pošto inficira sistem, Threat Finder započinje šifrovanje fajlova na računaru, između ostalih, tekstualnih dokumenata, slika, video fajlova itd.
Proces šifrovanja ne menja nazive fajlova i jedini nagoveštaj da nešto nije u redu sa njima je što odgovarajući programi ne mogu prikazati sadržaj.
Pošto šifruje podatke, Threat Finder prikazuje obaveštenje o otkupu i traži od žrtve 1,25 bitcoina (260 evra) u zamenu za ključ za dešifrovanje.
Međutim, malver ne briše Shadow Volume kopije, koje omogućavaju oporavak podataka uz pomoć Windows Previous Versions funkcije ili pomoću nekih alata koji mogu pristupiti Shadow Volume kopijama.
Bez obzira na to, najbolja zaštita od ove vrste malvera je redovan backup fajlova na bezbednom mestu.

Izdvojeno
ClickFix napadi šire novi Mac malver AmnesiaStealer

Istraživači kompanije Jamf otkrili su novi malver za macOS pod nazivom AmnesiaStealer, koji se širi pomoću ClickFix napada i može da krade lozink... Dalje
Novi macOS malver CrashStealer predstavlja se kao Apple alat za prijavu grešaka i krade lozinke

Bezbednosni istraživači upozoravaju na novi macOS malver pod nazivom CrashStealer, koji se predstavlja kao Apple-ov alat za prijavu grešaka kako bi... Dalje
Microsoft upozorava na GigaWiper, malver koji prvo špijunira, a zatim uništava računar

Microsoft je objavio detalje o novom destruktivnom Windows malveru nazvanom GigaWiper, koji napadačima omogućava daljinski pristup zaraženim račun... Dalje
Scareware prevara CypherLoc: lažna upozorenja i prevaranti koji se predstavljaju kao tehnička podrška

Istraživači kompanije Barracuda upozorili su na novu scareware prevaru pod nazivom „CypherLoc“, koja koristi iskačuće prozore i lažn... Dalje
Reaper: novi malver za macOS zaobilazi Appleove zaštite i krade lozinke i kripto novčanike
Istraživači kompanije SentinelOne upozorili su na novu pretnju pod nazivom Reaper, infostealer malver za macOS koji se predstavlja kao legitimno sis... Dalje
Pratite nas

Nagrade


Prijatelji



