





 Pratite nas preko RSS-a
Ransomware32 - prvi JavaScript ransomware koji može da inficira Windows, Mac i Linux računare
Opisi virusa, 06.01.2016, 01:00 AM
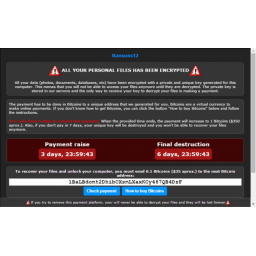
Istraživači iz firme Emsisoft otkrili su i analizirali novi ransomware, prvi koji je otkriven ove godine, koga još uvek ne detektuje velika većina antivirusnih rešenja a koji je je pretnja i za Mac, i za Windows i za Linux računare.
Reč je o kripto-malveru nazvanom Ranosmware32. Malver ima komandnu tablu koja omogućava kriminalcima da naznače Bitcoin adresu na koju će žrtva poslati otkup. Ova komandna tabla takođe prikazuje statistiku o tome koliko Bitcoina su kriminalci zaradili.
Ransomware je jednostavan a istovremeno i efikasan. On funkcioniše kao servis tako da njegovu kopiju svako može preuzeti i distribuirati ako ima svoju Bitcoin adresu.
Ransomware32 dolazi do računara žrtava u obliku samoekstrahujuće WinRAR arhive. On koristi NW.js platformu za infiltraciju računara žrtava čije fajlove šifruje koristeći 128-bitnu AES enkripciju.
NW.js, ranije poznat i kao Node-WebKit, je JavaScript framework za razvoj aplikacija koji omogućava programerima razvoj desktop aplikacija preko Node.js modula.
“NW.js pruža mnogo više kontrole i interakcije sa osnovnim operativnim sistemom, omogućavajući JavaScriptu da radi sve što rade i “normalni” programski jezici kao što su C++ ili Delphi”, jaže Fabian Vozar iz Emsisofta. NW.js ne samo da omogućava infekcije različitih platformi već ga je teško detektovati jer je reč o legitimnom frameworku.
Ransomware32 donekle podseća na CryptoLocker, ranomsware koji je inficirao milione računara.
Ransomware32 se prodaje na Dark Webu a njegovi autori traže 25% zarade od kupaca, a taj deo otkupa koji plaćaju žrtve sami uzimaju, dok ostatak prosleđuju na Bitocin adresu distributera ovog malvera.
Malver se sada distribuira preko emailova koji su osmišljeni tako da ubede potencijalne žrtve da preuzmu fajl koji će na kraju preuzeti Ransomware32 na računar.
Zaštita od ove pretnje u ovom trenutku nije jednostavan poduhvat. NW.js je legitimni framework, tako da blokiranje aplikacija razvijenih preko njega nije pravi pristup za antivirusna rešenja, što je i razlog zbog čega većina njih još uvek ne detektuje Ransomware32.

Izdvojeno
MovieReaper se širi preko torrenta filma „Odiseja“
Istraživači kompanije Kaspersky otkrili su novu kampanju u kojoj se malver MovieReaper širi preko kompromitovanog repozitorijuma torrent fajlova. M... Dalje
ClickFix napadi šire novi Mac malver AmnesiaStealer
Istraživači kompanije Jamf otkrili su novi malver za macOS pod nazivom AmnesiaStealer, koji se širi pomoću ClickFix napada i može da krade lozink... Dalje
Novi macOS malver CrashStealer predstavlja se kao Apple alat za prijavu grešaka i krade lozinke
Bezbednosni istraživači upozoravaju na novi macOS malver pod nazivom CrashStealer, koji se predstavlja kao Apple-ov alat za prijavu grešaka kako bi... Dalje
Microsoft upozorava na GigaWiper, malver koji prvo špijunira, a zatim uništava računar
Microsoft je objavio detalje o novom destruktivnom Windows malveru nazvanom GigaWiper, koji napadačima omogućava daljinski pristup zaraženim račun... Dalje
Scareware prevara CypherLoc: lažna upozorenja i prevaranti koji se predstavljaju kao tehnička podrška
Istraživači kompanije Barracuda upozorili su na novu scareware prevaru pod nazivom „CypherLoc“, koja koristi iskačuće prozore i lažn... Dalje
Pratite nas

Nagrade


Prijatelji



