





 Pratite nas preko RSS-a
Shylock nije jedini malver koji se širi Skype-om
Opisi virusa, 22.01.2013, 07:20 AM
Trojanac Shylock koji se širi preko Skype-a nije jedini malver koji bi trebalo da brine korisnike ovog servisa.
Stručnjaci firme Trend Micro otkrili su još jedan malver koji koristi Skype za distribuciju. Reč je o crvu WORM_BUBLIK.GX koji preuzima i učitava dodatne plugin-ove, uključujući i {C&C}/files/010-update-vl0d3/msg.gsm koji je ustvari još jedan crv (WORM_KEPSY.A). Kada se pokrene, ovaj maliciozni plugin može da obriše istoriju Skype poruka.
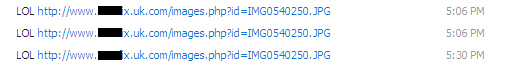
Druga opasnost za korisnike Skype-a je crv WORM_PHORIEX.JZ, koji ostavlja svoje kopije na svim prenosivim diskovima. Kao i WORM_BUBLIK.GX, i WORM_PHORPIEX.JZ se širi preko Skype poruka sa linkovima koji vode korisnike do malvera. WORM_PHORPIEX.JZ se povezuje sa određenim IRC serverima i pristupa kanalu #go. On preuzima i pokreće druge malvere na sistemu i šalje email poruke sa atačmentom u kome se nalazi njegova kopija. Crv preuzima plugin WORM_PESKY.A koji generiše Skype poruke ovog tipa:
Autori malvera neretko koriste kapacitete Skype-a za širenje malvera. Radi svoje bezbednosti, korisnici Skype-a trebalo bi da budu oprezni kada dobiju poruke sa linkovima, posebno od sumnjivih ili nepozntih kontakata.

Izdvojeno
ClickFix napadi šire novi Mac malver AmnesiaStealer

Istraživači kompanije Jamf otkrili su novi malver za macOS pod nazivom AmnesiaStealer, koji se širi pomoću ClickFix napada i može da krade lozink... Dalje
Novi macOS malver CrashStealer predstavlja se kao Apple alat za prijavu grešaka i krade lozinke

Bezbednosni istraživači upozoravaju na novi macOS malver pod nazivom CrashStealer, koji se predstavlja kao Apple-ov alat za prijavu grešaka kako bi... Dalje
Microsoft upozorava na GigaWiper, malver koji prvo špijunira, a zatim uništava računar

Microsoft je objavio detalje o novom destruktivnom Windows malveru nazvanom GigaWiper, koji napadačima omogućava daljinski pristup zaraženim račun... Dalje
Scareware prevara CypherLoc: lažna upozorenja i prevaranti koji se predstavljaju kao tehnička podrška

Istraživači kompanije Barracuda upozorili su na novu scareware prevaru pod nazivom „CypherLoc“, koja koristi iskačuće prozore i lažn... Dalje
Reaper: novi malver za macOS zaobilazi Appleove zaštite i krade lozinke i kripto novčanike
Istraživači kompanije SentinelOne upozorili su na novu pretnju pod nazivom Reaper, infostealer malver za macOS koji se predstavlja kao legitimno sis... Dalje
Pratite nas

Nagrade


Prijatelji



