





 Pratite nas preko RSS-a
Zašto nova verzija malvera VOBFUS ''govori'' 20 jezika
Opisi virusa, 19.05.2014, 09:44 AM
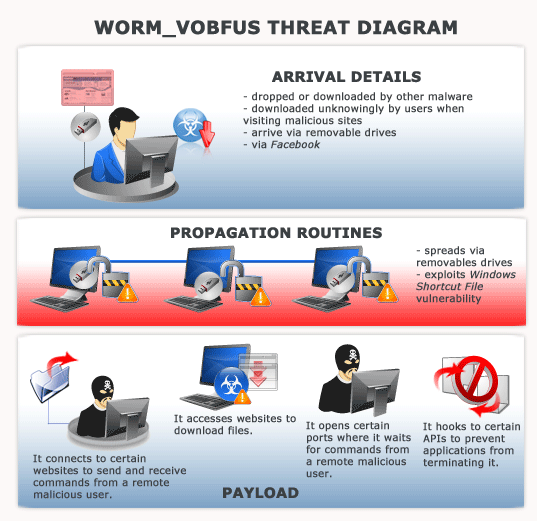
Stručnjaci kompanije Trend Micro otkrili su novu verziju crva VOBFUS. Ovaj malver poznat po svojim različitim sposobnostima, nedavno je dobio još jednu - sada “govori” dvadesetak jezika.
Kao i sve druge verzije, i ova nova verzija malvera VOBFUS (WORM_WOBFUS.JDN) se širi ostavljajući svoju kopiju na prenosivim drajvovima. Prethodne verzije malvera koristile su nazive fajlova koji su privlačili korisnike da kliknu na njih (passwords.exe, porn.exe, secret.exe, sexy.exe).
Najnovija verzija crva je drugačija jer imenuje fajlove u zavisnosti od jezika operativnog sistema ciljanog računara.
Tako na primer, korisnici koji govore engleski videće fajlove kao što su “I love you.exe”, “Naked.exe”, “Password.exe”, “Sexy.exe” i “Webcam.exe”.
Na operativnim sistemima koji koriste neki drugi jezik, nazivi ovih fajlova su prevedeni na odgovarajući jezik.
Tako malver osim engleskog, “govori” i indonežanski, arapski, kineski, bosanski, češki, hrvatski, nemački, francuski, mađarski, korejski, italijanski, poljski, iranski, rumunski, portugalski, tajlandski, španski, slovački, vijetnamski i turski.
Infekcija ovako lokalizovanom ptrenjom može se posmatrati kao način na koji sajber kriminalci nesmotrene korisnike pretvaraju u žrtve. Činjenica da je fajl na maternjem jeziku, a ne na engleskom, mogla bi privući korisnike.
Policijski malveri koriste sličnu taktiku. Ti malveri prikazuju navodna obaveštenja lokalnih policija i traže od korisnika zaraženih računara da plate kaznu da bi im bila vraćena kontrola nad računarima. Tako američki korisnici vide obaveštenje koje potpisuje FBI a francuski vide upozorenje Nacionalne žandarmerije. Ponekad se dešava da policijski malver koristi i zvučno upozorenje na jeziku žrtve, predstavljajući se da govori u ime lokalnih vlasti. Zloupotreba lokalnih policija na ovaj način ima za cilj da se žrtve ubede u istinitost tvrdnji u obaveštenju i da plate navodnu kaznu.
Isti pristup koriste i ransomwarei koji šifruju fajlove na računaru. Oni zaključavaju računare i šifruju fajlove tražeći od korisnika da plate kaznu.
Zbog toga što su se taktike ovih malvera pokazale uspešnim, autori malvera VOBFUS su rešili da ih iskoriste.
Kada inficira računar, VOBFUS funkcioniše kao downloader. On preuzima druge malvere kao što su VIRUX i lažni antivirusi, a dalje infekcije mogu ugroziti podatke korisnika jer napadači mogu slati i primati informacije na/sa zaraženog sistema, omogućavajući im zlonamerne aktivnosti na zaraženom računaru bez znanja korisnika i krađu informacija koje se mogu koristiti u budućim napadima.
Stručnjaci savetuju korisnicima da izbegavaju da otvaraju linkove ili fajlove u čije poreklo i namenu nisu sigurni. Zbog sve češćih susreta korisnika sa ransomwareima, trebalo bi stalno praviti rezervne kopije fajlova, kažu iz kompanije Trend Micro.

Izdvojeno
ClickFix napadi šire novi Mac malver AmnesiaStealer

Istraživači kompanije Jamf otkrili su novi malver za macOS pod nazivom AmnesiaStealer, koji se širi pomoću ClickFix napada i može da krade lozink... Dalje
Novi macOS malver CrashStealer predstavlja se kao Apple alat za prijavu grešaka i krade lozinke

Bezbednosni istraživači upozoravaju na novi macOS malver pod nazivom CrashStealer, koji se predstavlja kao Apple-ov alat za prijavu grešaka kako bi... Dalje
Microsoft upozorava na GigaWiper, malver koji prvo špijunira, a zatim uništava računar

Microsoft je objavio detalje o novom destruktivnom Windows malveru nazvanom GigaWiper, koji napadačima omogućava daljinski pristup zaraženim račun... Dalje
Scareware prevara CypherLoc: lažna upozorenja i prevaranti koji se predstavljaju kao tehnička podrška

Istraživači kompanije Barracuda upozorili su na novu scareware prevaru pod nazivom „CypherLoc“, koja koristi iskačuće prozore i lažn... Dalje
Reaper: novi malver za macOS zaobilazi Appleove zaštite i krade lozinke i kripto novčanike
Istraživači kompanije SentinelOne upozorili su na novu pretnju pod nazivom Reaper, infostealer malver za macOS koji se predstavlja kao legitimno sis... Dalje
Pratite nas

Nagrade


Prijatelji



