





 Pratite nas preko RSS-a
Analiza Facebook prevara
Društvene mreže, 03.01.2012, 10:18 AM
Proizvođač antivirusnog softvera Commtouch objavio je obimnu analizu zlonamernih aktivnosti na Facebook-u tokom prošle godine. Istraživanje koje je kompanija sprovela pokazalo je da su afiliejt (affiliate) marketing sajtovi krajnja odredišta tri četvrtine Facebook prevara. Posetioci ovih sajtova se motivišu da učestvuju u istraživanjima koja donose prihode prevarantima, iako može biti reč o legitimnom poslovanju i kompanijama koje plaćaju afiliejt.
Prevaranti uvlače korisnike Facebook-a u ovakve prevare koristeći razrađene i za sada delotvorne taktike duštvenog inženjeringa kao što su ponuda besplatnih proizvoda, vesti o poznatima, nove Facebook aplikacije ili slanje poruka koje navodno potpisuju prijatelji koje sugerišu potencijalnoj žrtvi da nešto mora da pogleda (“You have to see this!”)
U slučaju da korisnik Facebook-a nasedne na nešto od ovoga i klikne na ponuđeni link, zlonamerni program ili skripta su krivi za dalje širenje prevare u nešto više od polovine analiziranih Facebook prevara koje obično pripadaju jednoj od tri kategorija: likejacking, lažne aplikacije i malware.
U 48% slučajeva, nesmotreni korisnici su odgovorni za nenamerno širenje zlonamernog sadržaja klikom na “like” ili “share” dugme.
Iste metode društvenog inženjeringa koje su distributeri zlonamernih programa i spameri godinama koristili za podsticanje ljudi da otvore neželjenu poštu ili kliktanje na zlonamerne linkove su iskorišćene i na Facebook-u i drugim popularnim društvenim mrežama za sticanje prihoda,” kaže Amir Lev, tehnički direktor u Commtouch-u.
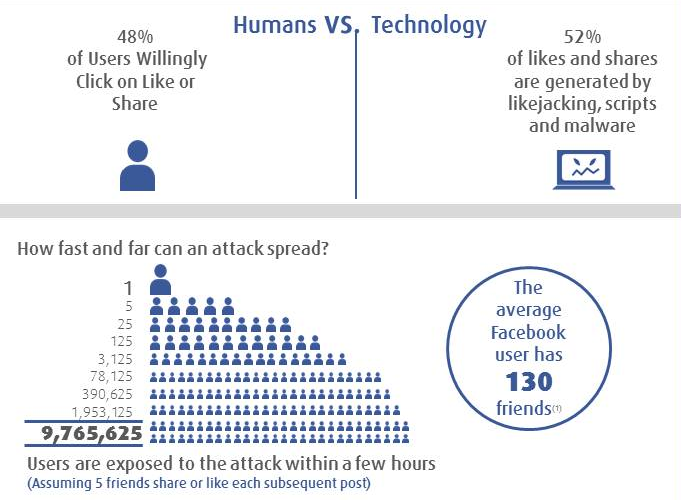
Za pregled celog infografika kliknite ovde
Pored analize prevara na Facebook-u, godišnji izveštaj Commtouch-a se bavi i ostalim pretnjama koje dolaze sa interneta, fišingom, zlonamernim programima i spamom. Tako je kompanija zabeležila trend značajnog porasta email malware-a u trećem kvartalu prošle godine, koji je do kraja godine ipak gubio na zamahu, bar kad je reč o email porukama koje sadrže malware. Međutim, prevaranti ne odustaju od email poruka sa zlonamernim linkovima ka kompromitovanim veb sajtovima, te je taj trend u porastu, a da bi se privukle žrtve da kliknu na zlonamerne linkove koriste se različiti izgovori.

Izdvojeno
LinkedIn uvodi nove provere zbog lažnih profila i izmišljenih radnih biografija
LinkedIn uvodi nove načine provere identiteta i radnog iskustva korisnika kako bi otežao pravljenje lažnih profesionalnih profila. Među novim opci... Dalje
Fotografije, imena, datumi rođenja, lokacija: Šta Meta AI može da sazna o vašoj deci iz porodičnih objava
Meta je ispravila funkciju svog AI asistenta nakon što je Meta AI ispod videa jedne majke na Facebooku sam predložio pitanje „Ko je dete na su... Dalje
Prevaranti zloupotrebljavaju Instagram prijave za kršenje autorskih prava kako bi iznuđivali novac
Prevaranti zloupotrebljavaju Instagramov sistem za prijavljivanje kršenja autorskih prava kako bi kreatorima uklanjali sadržaj ili ugrozili njihove ... Dalje
TikTok pod istragom: da li platforma zaista zna koliko korisnici imaju godina?
Britanski regulator za komunikacije Ofcom pokrenuo je istragu protiv TikToka zbog sumnje da platforma ne uspeva dovoljno efikasno da proveri uzrast sv... Dalje
Prevaranti nudili besplatnu verifikaciju Facebook naloga, pa od žrtava dobijali lozinke, pasoše i lične karte
Sajber kriminalci su zloupotrebili četbotove na Facebook Messengeru u phishing kampanji usmerenoj na korisnike poslovnih naloga na Facebooku, sa cilj... Dalje
Pratite nas

Nagrade


Prijatelji



