





 Pratite nas preko RSS-a
Lažne Meta pozivnice: prevara koja stiže sa prave Facebook adrese
Društvene mreže, 12.11.2025, 13:00 PM
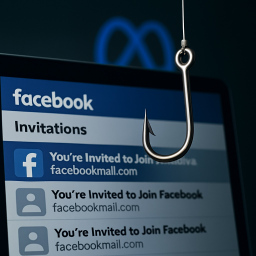
Istraživači iz kompanije Check Point otkrili su veliku fišing kampanju u kojoj napadači šalju lažne pozivnice koje izgledaju kao da dolaze direktno od Mete i to sa prave adrese @facebookmail.com.
Napadači zapravo koriste Facebook Business stranice i opciju za slanje pozivnica na platformi. Poruke dolaze sa pravog Meta domena, pa ih i filteri i korisnici teško mogu prepoznati kao prevaru.
Poruke najčešće dolaze sa naslovima poput Account Verification Required ili Meta Agency Partner Invitation i vode na fišing sajtove koji izgledaju kao Meta stranice. Kada korisnik klikne na link u poruci, otvara se stranica na domenima poput vercel.app, gde se od njega traže podaci za prijavu koje napadači odmah prikupljaju.
Prevaranti su, prema Check Pointu, kreirali lažne poslovne stranice, dodali logoe i imena slična originalnim brendovima, a zatim koristili zvanične mehanizme za slanje poslovnih pozivnica kako bi njihove poruke izgledale legitimno.
Kampanja je globalna, a podaci Check Point-a pokazuju da je najmanje 40.000 fišing mejlova upućeno na adrese 5.000 kompanija širom sveta - od SAD i Kanade do Evrope i Australije.
Najčešće mete su upravo ona preduzeća koja se oslanjaju na marketing na Meta platformama: agencije za nekretnine, hoteli, obrazovne ustanove, banke i automobilske kompanije, što ima smisla jer takva preduzeća često dobijaju legitimna Meta obaveštenja i verovatnije je da će im verovati.
Glavna meta su menadžeri Facebook stranica i marketing timovi koji redovno dobijaju obaveštenja iz Meta Business Suite-a.
Zbog toga napadi deluju kao nešto što je uobičajeno, kao još jedan mejl od Meta tima za verifikaciju naloga.
Prema izveštaju, pojedine firme su primile i po više od 4.000 lažnih poruka, dok je većina dobila od nekoliko desetina do par stotina poruka.
Kako da se zaštitite
» Ne otvarajte linkove iz mejlova, čak ni ako dolaze sa @facebookmail.com - proverite prvo u svom Business nalogu da li zaista postoji poziv ili zahtev.
» Koristite dvofaktorsku autentifikaciju (2FA) za sve Meta Business i oglasne naloge.
» Proveravajte svaku pozivnicu preko Business Support Home ili Meta Help stranica pre nego što kliknete na link.
» Ako dobijete sumnjiv mejl, prijavite ga direktno Meti i obavestite kolege kako bi izbegli iste poruke.

Izdvojeno
Hakeri preuzeli Microsoftov nalog na X-u i reklamirali lažnu kriptovalutu
Nepoznati napadači preuzeli su zvanični Microsoftov nalog na X-u, koji prati više od 13 miliona ljudi, i iskoristili ga za promociju kripto-tokena ... Dalje
LinkedIn uvodi nove provere zbog lažnih profila i izmišljenih radnih biografija
LinkedIn uvodi nove načine provere identiteta i radnog iskustva korisnika kako bi otežao pravljenje lažnih profesionalnih profila. Među novim opci... Dalje
Fotografije, imena, datumi rođenja, lokacija: Šta Meta AI može da sazna o vašoj deci iz porodičnih objava
Meta je ispravila funkciju svog AI asistenta nakon što je Meta AI ispod videa jedne majke na Facebooku sam predložio pitanje „Ko je dete na su... Dalje
Prevaranti zloupotrebljavaju Instagram prijave za kršenje autorskih prava kako bi iznuđivali novac
Prevaranti zloupotrebljavaju Instagramov sistem za prijavljivanje kršenja autorskih prava kako bi kreatorima uklanjali sadržaj ili ugrozili njihove ... Dalje
TikTok pod istragom: da li platforma zaista zna koliko korisnici imaju godina?
Britanski regulator za komunikacije Ofcom pokrenuo je istragu protiv TikToka zbog sumnje da platforma ne uspeva dovoljno efikasno da proveri uzrast sv... Dalje
Pratite nas

Nagrade


Prijatelji



