





 Pratite nas preko RSS-a
Malver NodeStealer ponovo otima naloge korisnika Facebooka, mamac za žrtve su provokativne fotografije
Društvene mreže, 02.11.2023, 11:00 AM
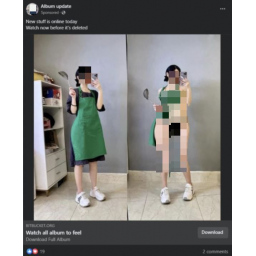
Istraživači iz kompanije Bitdefender upozoravaju da sajber kriminalci koriste Facebook oglase za širenje malvera i otimanje korisničkih naloga na društvenoj mreži.
Hakeri koriste legitimne alate za distribuciju oglasa na mreži i ubacuju zaražene linkove u obične reklame. Da bi privukli korisnike da kliknu, napadači koriste nepristojne slike mladih žena.
Malver koji koriste sajber kriminalci u ovoj kampanji je nova verzija malvera NodeStealer. Čini se da su neke od fotografija u oglasima uređene ili generisane veštačkom inteligencijom.
NodeStealer je relativno nov malver za krađu informacija koji, između ostalog, omogućava hakerima da ukradu kolačiće iz pretraživača žrtava i preuzmu Facebook naloge.
U prethodnoj kampanji, hakeri su koristili NodeStealer da preuzmu Facebook poslovne naloge i ukradu novac iz novčanika za kriptovalute. Istraživači iz Facebookove matične kompanije Meta rekli su da su prvi put primetili malver u januaru.
U ovoj kampanji, hakeri su koristili najmanje 10 kompromitovanih poslovnih naloga koji i dalje prikazuju oglase pomoću kojih inficiraju uređaje korisnika Facebooka, prvenstveno muških korisnika, ljudi starijih od 45 godina iz Evrope, Afrike i sa Kariba.
Svaki klik na oglas odmah preuzima zlonamerni exe fajl na uređaj žrtve. Skoro 100.000 korisnika preuzelo je malver za samo 10 dana.
Nejasno je koja hakerska grupa stoji iza ove kampanje. Prvi NodeStealer napadi pripisani su napadačima iz Vijetnama, koji su ciljali poslovne korisnike preko Facebook Messengera.
Varijanta NodeStealera otkrivena u najnovijoj kampanji je malo izmenjena verzija malvera. Malver ima nove funkcije koje omogućavaju hakerima da dobiju pristup drugim platformama, kao što su Gmail i Outlook, i preuzimaju dodatne malvere.
Kada napadači dobiju pristup kolačićima pretraživača korisnika koristeći osnovne funkcije NodeStealera, oni mogu da preuzmu Facebook naloge i pristupe osetljivim informacijama, kažu istraživači. Oni zatim mogu da promene lozinke i aktiviraju dodatne mere bezbednosti na nalozima kako bi u potpunosti uskratili pristup legitimnom vlasniku, što im otvara vrata za različite prevare.
„Bilo da se radi o krađi novca ili prevari novih žrtava pomoću otetih naloga, ova vrsta napada omogućava sajber prevarantima da ostanu ispod radara provlačeći se pored Metine odbrane“, rekli su istraživači.

Izdvojeno
Fotografije, imena, datumi rođenja, lokacija: Šta Meta AI može da sazna o vašoj deci iz porodičnih objava
Meta je ispravila funkciju svog AI asistenta nakon što je Meta AI ispod videa jedne majke na Facebooku sam predložio pitanje „Ko je dete na su... Dalje
Prevaranti zloupotrebljavaju Instagram prijave za kršenje autorskih prava kako bi iznuđivali novac
Prevaranti zloupotrebljavaju Instagramov sistem za prijavljivanje kršenja autorskih prava kako bi kreatorima uklanjali sadržaj ili ugrozili njihove ... Dalje
TikTok pod istragom: da li platforma zaista zna koliko korisnici imaju godina?
Britanski regulator za komunikacije Ofcom pokrenuo je istragu protiv TikToka zbog sumnje da platforma ne uspeva dovoljno efikasno da proveri uzrast sv... Dalje
Prevaranti nudili besplatnu verifikaciju Facebook naloga, pa od žrtava dobijali lozinke, pasoše i lične karte
Sajber kriminalci su zloupotrebili četbotove na Facebook Messengeru u phishing kampanji usmerenoj na korisnike poslovnih naloga na Facebooku, sa cilj... Dalje
Haker tvrdi da prodaje podatke 2,4 milijarde korisnika TikToka
Na jednom hakerskom forumu pojavila se tvrdnja da je u prodaji baza sa čak 2,4 milijarde TikTok korisničkih zapisa koja navodno sadrži imejl adrese... Dalje
Pratite nas

Nagrade


Prijatelji



