





 Pratite nas preko RSS-a
Android aplikacije sa više od 200 miliona instalacija i dalje imaju ozbiljan bag koji je ispravljen pre tri meseca
Mobilni telefoni, 04.12.2020, 08:30 AM
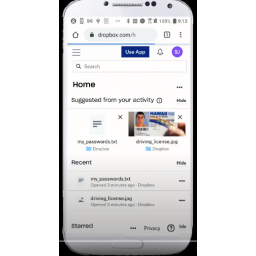
Android aplikacije sa više od 250 miliona preuzimanja i dalje imaju ozbiljnu ranjivost u Google Play Core Library koja je popravljena u avgustu 2020. godine.
U avgustu je kompanija za zaštitu mobilnih aplikacija Oversecured otkrila ranjivost u Google Play Core Library koja je zlonamernim aplikacijama omogućavala izvršavanje koda u legitimnim aplikacijama.
Ovi zlonamerni izvršni programi se pokreću pod legitimnim sigurnosnim dozvolama aplikacije, što im omogućava da nadgledaju i kradu podatke koji se unose u aplikaciju ili koje ona šalje.
Google Play Core Library koristi se za ažuriranje komponenata aplikacije. Nju koriste mnoge popularne aplikacije, uključujući Chrome, Edge, Facebook, Instagram, WhatsApp i Snapchat.
Ranjivosti koja je praćena kao CVE-2020-8913, dodeljena je ocena 8,8 (visoka) i Google ju je popravio sa verzijom Google Play Core Library 1.7.2.
Međutim, istraživači iz Check Point Researcha otkrili su da tri meseca kasnije i dalje postoje aplikacije sa milionima instalacija koje koriste ranjivu biblioteku.
“Od obelodanjivanja ove ranjivosti započeli smo sa nadgledanjem ranjivih aplikacija. Tokom septembra 2020. 13% Google Play aplikacija koje je analizirao SandBlast Mobile koristilo je ovu biblioteku, a 8% tih aplikacija imalo je ranjivu verziju”, navodi se u izveštaju Check Point Researcha.
Ovo je zabrinjavajuće, jer je prema istraživačima ranjivost Google Play Core Library je lako iskoristiti, što su pokazali u videu koji su objavili.
Kako Google Play Core Library Google ne može automatski da ažurira, programeri moraju ručno da preuzmu novu verziju i sa njom ažuriraju svoje aplikacije. Dok to ne urade njihove aplikacije će i dalje biti ranjive i mogu biti iskorišćene za krađu podataka i lozinki ili neke druge zlonamerne aktivnosti.
Nažalost, čak i nakon što je Check Point obavestio svakog programera o ranjivosti njihovih aplikacija, samo Viber, Booking i Moovit su objavili popravljene verzije.

Izdvojeno
Oglasi na Facebooku vodili do Android aplikacija koje su korisnicima uvećavale telefonske račune

Naizgled bezazleni oglasi na Facebooku vodili su korisnike do aplikacija na Google Play koje su mogle da ih prijave na usluge koje se dodatno naplaću... Dalje
Novi Android malver krade podatke za prijavljivanje i sprečava korisnike da ga uklone

Novi Android malver RemControl širi se preko lažnih Google Play stranica za preuzimanje aplikacija i pokušava da preuzme kontrolu nad zaraženim te... Dalje
Novi Android malver RatHat koristi AI za upravljanje zaraženim telefonom

Istraživači kompanije Zimperium otkrili su Android trojanca RatHat koji koristi veštačku inteligenciju da odlučuje šta će uraditi na zaraženom... Dalje
Telefon vam i dalje radi, ali više nije bezbedan: Šta kada telefon ostane bez podrške

Telefon može da radi bez ikakvih problema godinama nakon kupovine, ali to ne znači da je i dalje bezbedan. Više od 1,5 milijardi aktivnih Android t... Dalje
Kako aplikacija bez ijedne dozvole može da preuzme kontrolu nad Samsung, Xiaomi, Oppo i OnePlus telefonima

Bezbednosni istraživač Lukas Mar pokazao je kako obična Android aplikacija, bez ijedne tražene dozvole, može da dobije root pristup i praktično ... Dalje
Pratite nas

Nagrade


Prijatelji



