





 Pratite nas preko RSS-a
Android malver Android.Fakeapp krade lozinke korisnika Ubera
Mobilni telefoni, 08.01.2018, 00:30 AM
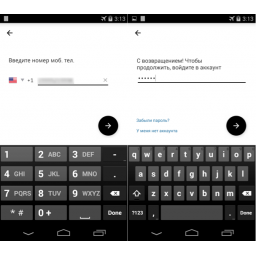
Stručnjaci iz kompanije Symantec otkrili su novu verziju malvera Android.Fakeapp koja krade lozinke korisnika a zatim koristi "deep linkove" da sakrije to.
Android.Fakeapp koristi lažni korisnički interfejs aplikacije Uber koji se pojavljuje na ekranu u određenim redovnim vremenskim intervalima kako bi prevario korisnika da unese svoj Uber ID (obično je to registrovani broj telefona) i lozinku. Kada korisnik to uradi i klikne na Next, ukradeni podaci se šalju udaljenom serveru.
Kako bi se izbegla situacija da žrtva posumnja i bude upozorena, malver koristi deep link URI prave aplikacije koji pokreće Ride Request aplikacije da bi prikazao ekran koji pokazuje korisnikovu lokaciju, nešto što se očekuje kada koristite Uber i što verovatno neće izazvati sumnju.
"Deep links" ("duboki linkovi") su URL-ovi koji korisnike direktno odvode na određeni sadržaj u aplikaciji. To je nešto slično kao web URL, ali za aplikacije. Na primer, aplikacija Uber koju Android.Fakeapp zloupotrebljava, ima sledeći deep link URI za svoju Ride Request funkcionalnost: uber://?action=setPickup&pickup=my_location.
Da bi se izbegla infekcija ovim malverom, Symantec savetuje korisnicima da redovno ažuriraju svoj softver, da se uzdrže od preuzimanja aplikacija sa nepoznatih sajtova i da aplikacije instaliraju samo iz pouzdanih izvora. Ttreba obratiti pažnju na dozvole koje traže aplikacije. Instalirajte odgovarajuću aplikaciju za zaštitu uređaja, i pravite redovno rezervne kopije važnih podataka.

Izdvojeno
Android 17 blokira jednu od omiljenih taktika bankarskih trojanaca

Google u Androidu 17 uvodi zaštitu koja zatvara jedan od najčešće zloupotrebljavanih kanala za napade bankarskih trojanaca i spywarea. Kada je ukl... Dalje
Šta besplatne Android igre znaju o vama i gde završavaju vaši podaci

Besplatna igra koju instalirate da biste rešavali slagalice ili bojili slike može da sadrži desetine trackera, a neki od njih mogu da prikupljaju i... Dalje
Oglasi na Facebooku vodili do Android aplikacija koje su korisnicima uvećavale telefonske račune

Naizgled bezazleni oglasi na Facebooku vodili su korisnike do aplikacija na Google Play koje su mogle da ih prijave na usluge koje se dodatno naplaću... Dalje
Novi Android malver krade podatke za prijavljivanje i sprečava korisnike da ga uklone

Novi Android malver RemControl širi se preko lažnih Google Play stranica za preuzimanje aplikacija i pokušava da preuzme kontrolu nad zaraženim te... Dalje
Novi Android malver RatHat koristi AI za upravljanje zaraženim telefonom

Istraživači kompanije Zimperium otkrili su Android trojanca RatHat koji koristi veštačku inteligenciju da odlučuje šta će uraditi na zaraženom... Dalje
Pratite nas

Nagrade


Prijatelji



