





 Pratite nas preko RSS-a
Android malver koji se koristi za sajber-špijunažu širi se sakriven u aplikaciji za chat
Mobilni telefoni, 06.12.2019, 03:00 AM
Istraživači kompanije TrendMicro otkrili su malver za Android uređaje koji je nazvan CallerSpy, za koji se veruje da se koristi za sajber-špijunažu. Da bi inficirali Android uređaje napadači koriste lažnu aplikaciju za chat.
Malver je prvi put primećen u maju ove godine kada su istraživači otkrili web sajt na kome se nudila aplikacija Chatrious.
Ubrzo nakon što su istraživači otkrili malver, web sajt je bio van funkcije, verovatno jer su napadači odlučili da se sakriju i sačekaju pravo vreme da ponovo pokrenu kampanju distibucije malvera.
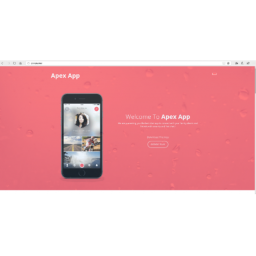
Ovo vreme je očigledno došlo, jer je Trend Micro naišao na ažuriranu zaraženu aplikaciju za ćaskanje, ovog puta pod nazivom Apex App, koja inficira uređaje malverom CallerSpy. Kao i prethodnog puta, napadači koriste web sajt sa lažnom Google adresom (sa dodatnim „O“ u URL-u) za širenje malvera.
Kada se aplikacija instalira na Android uređaju, CallerSpy se odmah povezuje na C&C server a sa uređaja može da prikuplja evidencije poziva, fajlove, SMS poruke i pravi snimke ekrana.
„Sve ukradene informacije se prikupljaju i čuvaju u lokalnoj bazi podataka ali se periodično šalju C&C serveru. Ovaj špijunski softver cilja sledeće vrste fajlova: jpg, jpeg, png, docx, xls, xlsx, ppt, pptx, pdf, doc, txt, csv, aac, amr, m4a, opus, wav i amr”, objasnili su istraživači.
U kompaniji veruju da je ovo tek prva faza sajber-špijunaže, mada za sada još uvek nije jasno protiv koga napadači zapravo koriste ovaj malvare. Za sada nema izveštaja o žrtvama.
Korisnicima se preporučuje da izbegavaju instaliranje aplikacija iz nepouzdanih izvora i da uvek provere URL sajtova na kojima se nudi preuzimanje aplikacija.

Izdvojeno
Android 17 blokira jednu od omiljenih taktika bankarskih trojanaca

Google u Androidu 17 uvodi zaštitu koja zatvara jedan od najčešće zloupotrebljavanih kanala za napade bankarskih trojanaca i spywarea. Kada je ukl... Dalje
Šta besplatne Android igre znaju o vama i gde završavaju vaši podaci

Besplatna igra koju instalirate da biste rešavali slagalice ili bojili slike može da sadrži desetine trackera, a neki od njih mogu da prikupljaju i... Dalje
Oglasi na Facebooku vodili do Android aplikacija koje su korisnicima uvećavale telefonske račune

Naizgled bezazleni oglasi na Facebooku vodili su korisnike do aplikacija na Google Play koje su mogle da ih prijave na usluge koje se dodatno naplaću... Dalje
Novi Android malver krade podatke za prijavljivanje i sprečava korisnike da ga uklone

Novi Android malver RemControl širi se preko lažnih Google Play stranica za preuzimanje aplikacija i pokušava da preuzme kontrolu nad zaraženim te... Dalje
Novi Android malver RatHat koristi AI za upravljanje zaraženim telefonom

Istraživači kompanije Zimperium otkrili su Android trojanca RatHat koji koristi veštačku inteligenciju da odlučuje šta će uraditi na zaraženom... Dalje
Pratite nas

Nagrade


Prijatelji



