





 Pratite nas preko RSS-a
Aplikacija za praćenje epidemije korona virusa inficira telefone ransomwareom
Mobilni telefoni, 17.03.2020, 03:00 AM
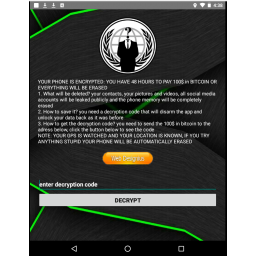
Aplikacija za praćenje epidemije korona virusa zapravo inficira Android uređaje ransomwareom, a od vlasnika uređaja traži da plate otkup od 100 dolara kako bi im pametni telefoni bili otključani.
Aplikacije za praćenje korona virusa su veoma popularne ovih dana, jer mnogi korisnici traže takve aplikacije da bi pratili situaciju sa pandemijom, tako da nije neko iznenađenje što sajber-kriminalci pokušavaju da rastuću potražnju za takvim aplikacijama iskoriste u svoju korist.
To je svrha aplikacije pod nazivom CovidLock, koja pokreće napad zaključavanja ekrana koji menja lozinku za zaštitu uređaja a ako nije konfigurisana nijedna lozinka, onda ransomware automatski postavlja svoju lozinku, u suštini zaključavajući uređaj.
Istraživači DomainToolsa koji su analizirali ransomware kažu da vlasnici kompromitovanih uređaja moraju platiti otkup od 100 dolara bitkoinima kako bi im pametni telefoni bili otključani. U suprotnom, napadači tvrde da bi mogli da ukradu osetljive podatke poput fotografija i kontakata, pa čak i da objave neke detalje na internetu.
„Vaš telefon je šifrovan: imate 48 sati da platite 100 dolara u bitkoinu ili će sve biti izbrisano. Šta će biti izbrisano? Vaši kontakti, slike i video snimci, svi nalozi na društvenim mrežama javno će procuriti i memorija telefona biće potpuno izbrisana“, navodi se u zahtevu za otkup.
„Vaš GPS se nadgleda i vaša lokacija je poznata. Ako pokušate bilo šta glupo, telefon će se automatski izbrisati“, upozoravaju napadači.
Dobra vest je da DomainTools kaže da njegovi istraživači već imaju ključeve za dešifrovanje ransomwarea i da će ih objaviti javno.
U međuvremenu, ono što možete učiniti je da se klonite aplikacija koje dolaze iz izvora u koje nemate poverenja. I naravno, dva puta proverite dozvole za svaku aplikaciju koju instalirate na svom pametnom telefonu.

Izdvojeno
Telefon vam i dalje radi, ali više nije bezbedan: Šta kada telefon ostane bez podrške

Telefon može da radi bez ikakvih problema godinama nakon kupovine, ali to ne znači da je i dalje bezbedan. Više od 1,5 milijardi aktivnih Android t... Dalje
Kako aplikacija bez ijedne dozvole može da preuzme kontrolu nad Samsung, Xiaomi, Oppo i OnePlus telefonima

Bezbednosni istraživač Lukas Mar pokazao je kako obična Android aplikacija, bez ijedne tražene dozvole, može da dobije root pristup i praktično ... Dalje
Android malver pravi kopiju aplikacije vaše banke i iz nje obavlja transakcije

Android bankarski trojanac Gigabud koristi novu tehniku koja mu omogućava da na zaraženom telefonu napravi odvojeni radni profil i u njemu pokrene k... Dalje
Prevaranti zloupotrebljavaju Google Play Early Access za distribuciju sumnjivih aplikacija

Prevaranti zloupotrebljavaju Google Play program Early Access kako bi korisnicima nudili aplikacije koje obećavaju novac, nagrade, dobitke u kazinu i... Dalje
Lažna aplikacija za gledanje televizije širi novi Android malver StreamRat

Istraživači kompanije ThreatFabric otkrili su novi Android bankarski trojanac nazvan StreamRat, koji se širi preko lažnih oglasa za gledanje telev... Dalje
Pratite nas

Nagrade


Prijatelji



