





 Pratite nas preko RSS-a
Aplikacije iz Google Play prodavnice inficiraju uređaje bankarskim malverom Cerberus
Mobilni telefoni, 29.09.2020, 10:30 AM
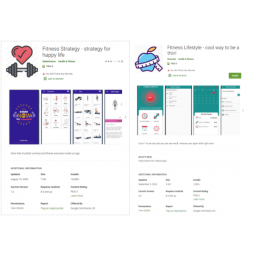
Zvanična prodavnica aplikacija za Android, Google Play, uglavnom se smatra sigurnim mestom za preuzimanje aplikacija. Povremeno se, doduše, zlonamerne aplikacije provuku i nađu u ponudi Play prodavnice, gde ostaju dovoljno dugo da naprave manju ili veću štetu pre nego što budu primećene i uklonjene iz prodavnice.
Istraživači iz kompanije Bitdefender analizirali su nekoliko korisnih aplikacija koje na prvi pogled izgledaju bezazleno, ali čija je stvarna svrha preuzimanje i instaliranje bankarskih trojanaca na uređaju koji treba da pomognu hakerima da troše novac sa računa žrtava.
Aplikacije su u Google Play prodavnici primetili algoritmi za mašinsko učenje Bitdefendera. Aplikacije pripadaju različitim kategorijama, ali većina njih je predstavljena kao pomoć onima koji brinu o zdravlju i bave se sportom. Aplikacije su u Google Play prodavnici prisutne od februara ove godine, ali najnovije su objavljene pre samo nekoliko dana. Popularnost aplikacija varira, a one popularnije preuzete su više od 10000 puta.
Bitdefender je ovu pretnju detektovao kao Android.Trojan.Downloader.UT.
Istraživači kažu da ove aplikacije uglavnom rade ono što obećavaju. Međutim, one takođe krišom komuniciraju sa serverom i, ako su ispunjeni neki preduslovi, server odlučuje da li će dozvoliti aplikaciji da preuzme zlonamerni APK ili ne. Ako je APK dostupan, aplikacija će pokušati da namami korisnika da aplikaciji dodeli prava pristupačnosti.
Aplikacije imaju specifičan način komunikacije sa serverom. Informacije o uređaju šalju se serveru kao zahtev za registraciju aplikacije, a server šalje token aplikacije. Ovaj token će se koristiti u svim narednim zahtevima serveru. U zavisnosti od ovoga, aplikacija će od servera dobiti link do APK fajla koji će kasnije preuzeti.
Isti server obezbeđuje različite APK-ove u različito vreme, verovatno zbog različitih konfiguracija koje se šalju serveru. Istraživači Bitdefendera kažu da autori malvera možda koriste ovaj proces selekcije da bi utvrdili da li korisnici treba da dobiju kod bankarskog trojanca ili kada bi trebalo da ga dobiju, što otežava praćenje preuzetih APK-ova.
Inicijalne aplikacije imaju jednu svrhu a to je preuzimanje maliciozne aplikacije. Nakon što se instalira maliciozna aplikacija, originalna će omogućiti usluge pristupačnosti za drugu aplikaciju. Zanimljivo je da će se nakon instaliranja preuzetog APK-a i omogućavanja usluge pristupačnosti za malicioznu aplikaciju, originalna aplikacija onemogućiti sebi usluge pristupačnosti kako ne bi izazvala sumnju i nastaviće da radi ono što je navedeno u opisu aplikacije u Play prodavnici.
Preuzete aplikacije su razne aplikacije zaražene malverom Cerberus. Budući da su već dobile dozvole za uslugu pristupačnost, nastavljaju da daju sebi sve potrebne dozvole, postavljaju se kao administratori uređaja, pa čak i kao podrazumevane SMS aplikacije. Zapravo, maliciozna aplikacija ima potpunu kontrolu nad uređajem.
Da bi otežali eventualnu istragu, oni koji stoje iza ovoga objavljuju zlonamerne aplikacije preko nekoliko različitih naloga programera.
Istraživači Bitdefendera kažu da ima indicija da su programeri sa ruskog govornog područja.

Izdvojeno
Telefon vam i dalje radi, ali više nije bezbedan: Šta kada telefon ostane bez podrške

Telefon može da radi bez ikakvih problema godinama nakon kupovine, ali to ne znači da je i dalje bezbedan. Više od 1,5 milijardi aktivnih Android t... Dalje
Kako aplikacija bez ijedne dozvole može da preuzme kontrolu nad Samsung, Xiaomi, Oppo i OnePlus telefonima

Bezbednosni istraživač Lukas Mar pokazao je kako obična Android aplikacija, bez ijedne tražene dozvole, može da dobije root pristup i praktično ... Dalje
Android malver pravi kopiju aplikacije vaše banke i iz nje obavlja transakcije

Android bankarski trojanac Gigabud koristi novu tehniku koja mu omogućava da na zaraženom telefonu napravi odvojeni radni profil i u njemu pokrene k... Dalje
Prevaranti zloupotrebljavaju Google Play Early Access za distribuciju sumnjivih aplikacija

Prevaranti zloupotrebljavaju Google Play program Early Access kako bi korisnicima nudili aplikacije koje obećavaju novac, nagrade, dobitke u kazinu i... Dalje
Lažna aplikacija za gledanje televizije širi novi Android malver StreamRat

Istraživači kompanije ThreatFabric otkrili su novi Android bankarski trojanac nazvan StreamRat, koji se širi preko lažnih oglasa za gledanje telev... Dalje
Pratite nas

Nagrade


Prijatelji



