





 Pratite nas preko RSS-a
Bag u Gmail Android aplikaciji omogućava lako lažiranje email adrese
Mobilni telefoni, 17.11.2015, 00:30 AM
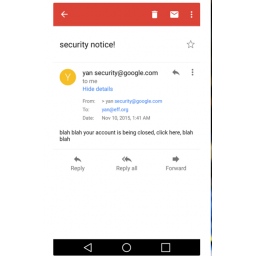
Nezavisni bezbednosni istraživač Jan Zu otkrila je bag u Gmail Android aplikaciji koji omogućava onom ko šalje email da sakrije svoju pravu email adresu i promeni svoje ime u podešavanjima naloga tako da onaj ko dobije email ne može da zna ko je pravi pošiljalac.
Bag se manifestuje kada korisnik promeni svoje prikazano ime. Dodavanje dodatnog navodnika na početku email adrese je dovoljno da se blokira mehanizam provere Gmaila i omogući takozvani email spoofing.
Posle dvostrukih navodnika, korisnik može da unese email adresu po želji, a kada bude slao sledeće emailove, oni će izgledati kao da dolaze sa lažne email adrese.
Jan je ovaj problem prijavila Googleu, ali kompanija ga nije rešila, jer je odbila da ovaj propust klasifikuje kao bag.
Objašnjenje jeste čudno, jer je Google jedan od pokretača DMACR standarda koji je implementiran u moderne email servise a koji na posebno mesto stavlja email spoofing, jedan od glavnih kanala za širenje fišing napada.
Bag postoji samo u Gmail aplikaciji za Android.

Izdvojeno
Oglasi na Facebooku vodili do Android aplikacija koje su korisnicima uvećavale telefonske račune

Naizgled bezazleni oglasi na Facebooku vodili su korisnike do aplikacija na Google Play koje su mogle da ih prijave na usluge koje se dodatno naplaću... Dalje
Novi Android malver krade podatke za prijavljivanje i sprečava korisnike da ga uklone

Novi Android malver RemControl širi se preko lažnih Google Play stranica za preuzimanje aplikacija i pokušava da preuzme kontrolu nad zaraženim te... Dalje
Novi Android malver RatHat koristi AI za upravljanje zaraženim telefonom

Istraživači kompanije Zimperium otkrili su Android trojanca RatHat koji koristi veštačku inteligenciju da odlučuje šta će uraditi na zaraženom... Dalje
Telefon vam i dalje radi, ali više nije bezbedan: Šta kada telefon ostane bez podrške

Telefon može da radi bez ikakvih problema godinama nakon kupovine, ali to ne znači da je i dalje bezbedan. Više od 1,5 milijardi aktivnih Android t... Dalje
Kako aplikacija bez ijedne dozvole može da preuzme kontrolu nad Samsung, Xiaomi, Oppo i OnePlus telefonima

Bezbednosni istraživač Lukas Mar pokazao je kako obična Android aplikacija, bez ijedne tražene dozvole, može da dobije root pristup i praktično ... Dalje
Pratite nas

Nagrade


Prijatelji



