





 Pratite nas preko RSS-a
Bankarski trojanac Svpeng inficira Android uređaje preko reklama, bez pomoći korisnika
Mobilni telefoni, 18.08.2016, 09:00 AM
Pre skoro četiri meseca stručnjaci kompanije Blue Coat upozorili su korisnike Android uređaja na neobični ransomware koji ne zahteva bilo kakvu interakciju korisnika da bi inficirao uređaj. Ransomware Cyber.Police, poznat i pod nazivom Dogsuspectus, koristio je maliciozne reklame da bi inficirao Android smart telefone.
Izgleda da se ovaj način širenja pokazao delotvornim s obzirom da se grupa sajber kriminalaca koji stoje iza Android bankarskog trojanca Svpeng odlučila za isti metod distribucije koji ne zavisi od klikova korisnika i njihove interakcije sa bilo čim na sajtu. Tako bez pomoći korisnika Svpeng inficira Android uređaje.
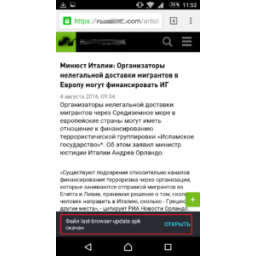
Na ovo su pre nekoliko dana upozorili stručnjaci Kaspersky Laba koji su primetili da se Svpeng isporučuje korisnicima Androida sa legitimnih web sajtova, automatskim preuzimanjem fajla nazvanog “last-browser-update-apk”.
Reč je o sajtu Russia Today (RT) i informativnom portalu Meduza. Ono što je zajedničko ovim sajtovima je to što i jedan i drugi koriste Googleovu AdSense platformu.
Ako korisnik pokrene preuzeti APK, inficiraće uređaj opasnim bankarskim trojancem koji prikuplja informacije o uređaju. Posle instalacije i pokretanja, on nestaje sa liste instaliranih aplikacija. Trojanac zahteva administratorska prava da bi antivirusnom softveru i korisniku otežao uklanjanje. Osim toga on prikazuje fišing prozore ne bi li ukrao korisnička imena i lozinke za bankovne račune i naloge na društvenim mrežama. Svpeng presreće, briše i šalje SMS poruke, što je neophodno za napade na sisteme banaka koje koriste SMS poruke za slanje kodova. Svpeng prikuplja impresivnu količinu informacija sa inficiranog telefona - istoriju razgovora, SMS i MMS poruke, obeleživače browsera i kontakte.
Pomenuti sajtovi su upozoreni na maliciozne reklame koje su sada već uklonjene, a Meduza je otišla i korak dalje i odustala od AdSense.
Izdvojeno
Android 17 blokira jednu od omiljenih taktika bankarskih trojanaca
Google u Androidu 17 uvodi zaštitu koja zatvara jedan od najčešće zloupotrebljavanih kanala za napade bankarskih trojanaca i spywarea. Kada je ukl... Dalje
Šta besplatne Android igre znaju o vama i gde završavaju vaši podaci
Besplatna igra koju instalirate da biste rešavali slagalice ili bojili slike može da sadrži desetine trackera, a neki od njih mogu da prikupljaju i... Dalje
Oglasi na Facebooku vodili do Android aplikacija koje su korisnicima uvećavale telefonske račune
Naizgled bezazleni oglasi na Facebooku vodili su korisnike do aplikacija na Google Play koje su mogle da ih prijave na usluge koje se dodatno naplaću... Dalje
Novi Android malver krade podatke za prijavljivanje i sprečava korisnike da ga uklone
Novi Android malver RemControl širi se preko lažnih Google Play stranica za preuzimanje aplikacija i pokušava da preuzme kontrolu nad zaraženim te... Dalje
Novi Android malver RatHat koristi AI za upravljanje zaraženim telefonom
Istraživači kompanije Zimperium otkrili su Android trojanca RatHat koji koristi veštačku inteligenciju da odlučuje šta će uraditi na zaraženom... Dalje
Pratite nas

Nagrade


Prijatelji



