





 Pratite nas preko RSS-a
Googleova usluga provere lozinki dolazi na Android
Mobilni telefoni, 24.02.2021, 10:30 AM
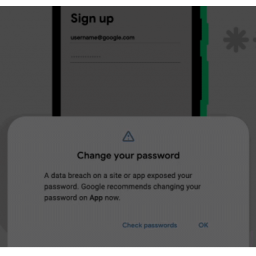
Google dodaje podršku za uslugu provere lozinke (Password Checkup) Android aplikacijama putem funkcije automatskog popunjavanja lozinki kako bi upozorio korisnike kada su njihove sačuvane lozinke ugrožene.
Kompanija je najpre u februaru 2019. godine objavila dodatak za proveru lozinke za Chrome da bi upozorila korisnike u situacijama kada su njihove sačuvane lozinke kompromitovane.
Password Checkup je kasnije dodat u Google Password Manager kao pomoć korisnicima da sa svog Google naloga brzo provere da li su njihove lozinke bezbedne.
Google sada dodaje uslugu provere lozinke Android funkciji „Automatsko popunjavanje sa Googleom“ koja automatski popunjava obrasce sačuvanim podacima, uključujući korisnička imena, lozinke, adrese ili informacije o plaćanju.
„Kad god popunite ili sačuvate akreditive u aplikaciji, proverićemo ih na listi poznatih kompromitovanih akreditiva i upozorićemo vas ako je lozinka kompromitovana“, objasnio je član Googleovog Android tima Arvind Kumar Sugumar. „Ovaj upit vas takođe može odvesti na stranicu menadžera lozinki, gde možete obaviti sveobuhvatan pregled sačuvanih lozinki.“
Automatsko popunjavanje pomoću Googlea proverava samo sigurnost lozinki koje ste već sačuvali na Google nalogu ili kada Android od vas zatraži da ih sačuvate i vi to prihvatite.
Kada je lozinka sačuvana, funkcija provere lozinke proveriće da li je lozinka koju želite da unesete u obrazac kompromitovana u napadima posle kojih je došlo do curenja podataka koje je Google pratio.
Google kaže da se korisnici nemaju čega plašiti kada je u pitanju proces provere lozinke s obzirom da se njihovi podaci ne dele u tekstualnom formatu. Tokom procesa provere, između vašeg uređaja i Googleovih servera ne razmenjuju se nešifrovane informacije o lozinkama.
Samo šifrovani hash lozinke napušta uređaj (prva dva bajta hasha šalju se nešifrovana bazi podataka). Server vraća listu šifrovanih hasheva poznatih kompromitovanih lozinki koji dele isti prefiks. Utvrđivanje da li je lozinka kompromitovana dešava se lokalno, na korisnikovom uređaju. Server (Google) nema pristup nešifrovanom hashu korisničke lozinke, a klijent (korisnik) nema pristup listi nešifrovanih hashova kompromitovanih lozinki.
Da biste uključili automatsko popunjavanje pomoću Googlea u Android aplikacijama na uređajima koji koriste Android 9 i novije verzije, sledite sledeće korake:
Otvorite aplikaciju Podešavanja na telefonu
Dodirnite Sistem> Jezici i unos> Napredno
Dodirnite Usluga automatskog popunjavanja
Dodirnite Google da biste bili sigurni da je podešavanje omogućeno

Izdvojeno
Telefon vam i dalje radi, ali više nije bezbedan: Šta kada telefon ostane bez podrške

Telefon može da radi bez ikakvih problema godinama nakon kupovine, ali to ne znači da je i dalje bezbedan. Više od 1,5 milijardi aktivnih Android t... Dalje
Kako aplikacija bez ijedne dozvole može da preuzme kontrolu nad Samsung, Xiaomi, Oppo i OnePlus telefonima

Bezbednosni istraživač Lukas Mar pokazao je kako obična Android aplikacija, bez ijedne tražene dozvole, može da dobije root pristup i praktično ... Dalje
Android malver pravi kopiju aplikacije vaše banke i iz nje obavlja transakcije

Android bankarski trojanac Gigabud koristi novu tehniku koja mu omogućava da na zaraženom telefonu napravi odvojeni radni profil i u njemu pokrene k... Dalje
Prevaranti zloupotrebljavaju Google Play Early Access za distribuciju sumnjivih aplikacija

Prevaranti zloupotrebljavaju Google Play program Early Access kako bi korisnicima nudili aplikacije koje obećavaju novac, nagrade, dobitke u kazinu i... Dalje
Lažna aplikacija za gledanje televizije širi novi Android malver StreamRat

Istraživači kompanije ThreatFabric otkrili su novi Android bankarski trojanac nazvan StreamRat, koji se širi preko lažnih oglasa za gledanje telev... Dalje
Pratite nas

Nagrade


Prijatelji



