





 Pratite nas preko RSS-a
Kolike su šanse da inficirate Android ransomwareom
Mobilni telefoni, 30.03.2017, 00:30 AM
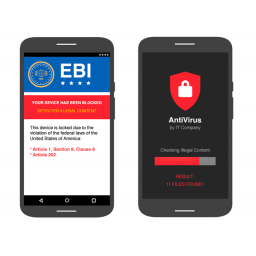
Ako koristite Android, malo je verovatno da ćete ga inficirati ransomwareom, tvrde iz Googlea. Šta više, veća je verovatnoća da će vas grom udariti dva puta nego da ćete inficirati Android uređaj ransomwareom.
Ipak, broj incidenata u kojima su inficirane aplikacije uspele da nađu svoje mesto u Googleovoj Play prodavnici nije za potcenjivanje.
Ali iz Googlea tvrde da je od 2015. manje od 0,00001% instalacija iz Play prodavnice i manje od 0,1% instalacija iz drugih izvora bilo kategorizovano kao ransomware. Ransomware je vrsta malicioznog progtama koja ograničava pristup uređaju sve dok žrtva, korisnik inficiranog uređaja, ne plati otkupninu. Osim blokiranja pristupa uređaju, ransomware može i da šifruje podatke sa uređaja i da u tom slučaju traži od korisnika da plati kako bi mogao da dešifruje podatke. Kriminalci koji stoje iza ovakvih šema, obično se predstavljaju kao policija, optužujući korisnike da su uradili nešto nezakonito, računajući na strah korisnika.
Šef Googleovog tima za bezbednost Androida Džejson Voloz kaže da je njegova kompanija uradila mnogo na zaštiti korisnika. Pored funkcije Verify Apps koja analizira aplikacije pre nego što se instaliraju, Google primenjuje i Application Sandboxing, tehnologiju koja primorava aplikacije da rade nezavisno od drugih.
Android 7.0 (Nougat) ima neke dodatne odbrane od ransomwarea, ističe Voloz. Na primer, aplikacije više ne mogu da vide koje su druge aplikacije aktivne, što znači da ako je aplikacija inficirana ransomwareom, i ako promakne Googleu, a korisnik je instalira, ona ne može da vidi šta druge aplikacije rade.
Osim toga, ako postavite PIN kod pre instaliranja ransomwarea, inficirana aplikacija ne može da zloupotrebi dozvole da promeni PIN i tako vas blokira, čime se poništavaju efekti jedne od velikih kategorija ransomware aplikacija.
Iako su Google i Androidov tim uradili dosta za bezbednost korisnika, i korisnici moraju i sami da urade nešto po pitanju zaštite. Najvažnije čega moraju da se pridržavaju je da preuzimaju samo aplikacije iz pouzdanih izvora, kao što je Google Play.
Treba proveriti da li je omogućena funkcija Verify Apps, i uvek instalirati najnovija bezbednosna ažuriranja. Backup je takođe dobra ideja.
Na kraju, ali ne i najmanje važno, pre instalacije treba pročitati ocene i mišljenja drugih korisnika o aplikaciji koju želite da instalirate.

Izdvojeno
Telefon vam i dalje radi, ali više nije bezbedan: Šta kada telefon ostane bez podrške

Telefon može da radi bez ikakvih problema godinama nakon kupovine, ali to ne znači da je i dalje bezbedan. Više od 1,5 milijardi aktivnih Android t... Dalje
Kako aplikacija bez ijedne dozvole može da preuzme kontrolu nad Samsung, Xiaomi, Oppo i OnePlus telefonima

Bezbednosni istraživač Lukas Mar pokazao je kako obična Android aplikacija, bez ijedne tražene dozvole, može da dobije root pristup i praktično ... Dalje
Android malver pravi kopiju aplikacije vaše banke i iz nje obavlja transakcije

Android bankarski trojanac Gigabud koristi novu tehniku koja mu omogućava da na zaraženom telefonu napravi odvojeni radni profil i u njemu pokrene k... Dalje
Prevaranti zloupotrebljavaju Google Play Early Access za distribuciju sumnjivih aplikacija

Prevaranti zloupotrebljavaju Google Play program Early Access kako bi korisnicima nudili aplikacije koje obećavaju novac, nagrade, dobitke u kazinu i... Dalje
Lažna aplikacija za gledanje televizije širi novi Android malver StreamRat

Istraživači kompanije ThreatFabric otkrili su novi Android bankarski trojanac nazvan StreamRat, koji se širi preko lažnih oglasa za gledanje telev... Dalje
Pratite nas

Nagrade


Prijatelji



