





 Pratite nas preko RSS-a
Malver Brain Test ponovo na Google Play: otkriveno 13 malicioznih aplikacija
Mobilni telefoni, 11.01.2016, 01:30 AM
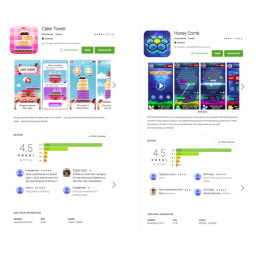
Familija malvera poznata pod nazivom Brain Test se vratila u Googleovu prodavnicu aplikacija Play iz koje je proterana najpre u septembru, a zatim još jednom u oktobru prošle godine. U septembru je Check Point prijavio Googleu prisustvo Brain Test malvera u Play prodavnici, da bi samo mesec dana kasnije, istraživači kompanije Lookout otkrili nekoliko aplikacija u Google Play prodavnici koje su bile sumnjive jer su njihovi autori bili programeri koji su stojali iza familije Brain Test.
Maliciozne aplikacije otkrivene u oktobru imale su stotine hiljada preuzimanja, i veoma dobre ocene - nijedna nije imala manje od četiri zvezdice.
U decembru je Lookout je u Play prodavnici otkrio još 13 aplikacija koje sadrže Brain Test, koje su potpisali isti programeri. Lookout je kontaktirao Google i aplikacije su 29. decembra uklonjene iz Play prodavnice.
Tri meseca su autori malvera koristeći različite nazive, igre i tehnike pokušavali da utvrde koje aplikacije bi mogli da objave u Play prodavnici a da ih Google ne primeti. Krajem decembra, igra Cake Tower je ažurirana. Ažuriranje je aktiviralo funkcionalnost sličnu prvim verzijama Brain Testa, i uključilo komandno-kontrolni server, što je bilo dovoljno da istraživači povežu ove aplikacije.
Objašnjenje za dobar rejting i veliki broj preuzimanja aplikacija je u samom malveru. Najpre, neke od ovih malicioznih aplikacija su potpuno funkcionalne igre. Neke imaju dobre ocene jer su zabavne. Zanimljivo je da neke od ovih aplikacija mogu da koriste kompromitovane uređaje za preuzimanje i pozitivno ocenjivanje drugih malicioznih aplikacija istih autora. To povećava broj preuzimanja i ocene aplikacija. Malver pokušava da otkrije da li je uređaj rootovan i ako jeste kopira nekoliko fajlova na sistemsku particiju da bi osigurao sebi prisutvo na uređaju, čak i posle vraćanja na fabrička podešavanja. Na sličan način se ponašaju i nedavno otkrivene familije malvera Shedun, ShiftyBug i Shuanet.
Cilj autora Brain Testa je zarada. Oni zarađuju tako što kompromituju veliki broj uređaja na koje zatim, uz pomoć malvera, instaliraju aplikacije drugih programera koji im plaćaju za to. Sličnu taktiku sajber kriminalci su primenjivali mnogo godina na računare, a sada takav pristup ima i nekoliko familija malvera za Android. Razlika je u tome što su malveri za računare obično isporučivani preko obmanjujućih reklama ili u drive-by download napadima, a ovaj malver uspeva da uđe u zvaničnu Googleovu prodavnicu aplikacija odakle su neke maliciozne aplikacije preuzimane više od 500000 puta, i imale su prosečnu ocenu 4,5 pre nego što su uklonjene.
Iako je za korisnike mnogo bezbednije da se drže Play prodavnice, stručnjaci Lookouta preporučuju korisnicima da i u tom slučaju budu oprezni i instaliraju neki zaštitni softver koji će čuvati bezbednost njihovih uređaja.

Izdvojeno
Telefon vam i dalje radi, ali više nije bezbedan: Šta kada telefon ostane bez podrške

Telefon može da radi bez ikakvih problema godinama nakon kupovine, ali to ne znači da je i dalje bezbedan. Više od 1,5 milijardi aktivnih Android t... Dalje
Kako aplikacija bez ijedne dozvole može da preuzme kontrolu nad Samsung, Xiaomi, Oppo i OnePlus telefonima

Bezbednosni istraživač Lukas Mar pokazao je kako obična Android aplikacija, bez ijedne tražene dozvole, može da dobije root pristup i praktično ... Dalje
Android malver pravi kopiju aplikacije vaše banke i iz nje obavlja transakcije

Android bankarski trojanac Gigabud koristi novu tehniku koja mu omogućava da na zaraženom telefonu napravi odvojeni radni profil i u njemu pokrene k... Dalje
Prevaranti zloupotrebljavaju Google Play Early Access za distribuciju sumnjivih aplikacija

Prevaranti zloupotrebljavaju Google Play program Early Access kako bi korisnicima nudili aplikacije koje obećavaju novac, nagrade, dobitke u kazinu i... Dalje
Lažna aplikacija za gledanje televizije širi novi Android malver StreamRat

Istraživači kompanije ThreatFabric otkrili su novi Android bankarski trojanac nazvan StreamRat, koji se širi preko lažnih oglasa za gledanje telev... Dalje
Pratite nas

Nagrade


Prijatelji



