





 Pratite nas preko RSS-a
Nova verzija ransomwarea Android.Lockscreen se sakriva u launcheru
Mobilni telefoni, 28.10.2016, 01:00 AM
Ransomware za Android nije tako napredan kao onaj koji napada Windows računare. Većina aktuelnih ransomwarea ne mogu da šifruju fajlove, što umnogome umanjuje njihove mogućnosti da iznude novac od žrtava.
Jedan od Android ransomwarea koji spada u najefikasnije sa gledišta kriminalaca je Android.Lockscreen, koji zaključava ekran uređaja nasumično odabranim PIN kodom.
Stručnjaci kompanije Symantec sada su otkrili da ovaj ransomware ima novu taktiku koja mu omogućava da se automatski pokrene svaki put kada korisnik uključi uređaj.
Maliciozni kod ransomwarea je sakriven u "launcher" aplikaciji. Launcheri (pokretači) su deo Googleovog mobilnog operativnog sistema odgovoran za upravljanje nekim delovima korisničkog interfejsa. Ove aplikacije se pokreću automatski kad god se pokrene operativni sistem.
Google je ograničio automatsko pokretanje aplikacija još u verziji 3.1 Androida. Jedini način da autori malvera dobiju privilegije automatskog pokretanja je da sakriju svoj maliciozni kod unutar launchera. Razlog zbog čega to uglavnom ne rade je to što mali broj korisnika Androida zna za launchere.
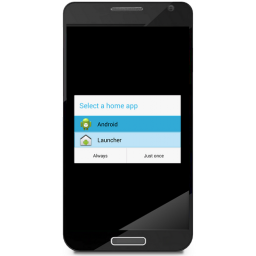
Vratimo se na Android.Lockscreen, odnosno njegovu najnoviju verziju. Kada se instalira maliciozni launcher, svaki put kada korisnik pritisne Home dugme, pojaviće se spisak svih launcher aplikacija sa pitanjem koju korisnik želi da koristi.
Istraživači Symanteca otkrili su da se Android.Lockscreen skriva iza jedne takve aplikacije koja koristi generički "Android" naziv.
"Korisnici mogu da spreče malver da se pokrene pažljivo birajući podrazumevani Android launcher, ili bilo koji drugi legitimni launcher koji su instalirali, i da umesto "Samo jednom", odaberu opciju "Uvek"", kažu iz Symanteca.
Ako vam je uređaj inficiran Android.Lockscreenom, i još niste počeli da koristite launcher u kome je sakriven ransomware, u podešavanjima telefona pronađite Aplikacije i deintstalirajte ga.

Izdvojeno
Telefon vam i dalje radi, ali više nije bezbedan: Šta kada telefon ostane bez podrške

Telefon može da radi bez ikakvih problema godinama nakon kupovine, ali to ne znači da je i dalje bezbedan. Više od 1,5 milijardi aktivnih Android t... Dalje
Kako aplikacija bez ijedne dozvole može da preuzme kontrolu nad Samsung, Xiaomi, Oppo i OnePlus telefonima

Bezbednosni istraživač Lukas Mar pokazao je kako obična Android aplikacija, bez ijedne tražene dozvole, može da dobije root pristup i praktično ... Dalje
Android malver pravi kopiju aplikacije vaše banke i iz nje obavlja transakcije

Android bankarski trojanac Gigabud koristi novu tehniku koja mu omogućava da na zaraženom telefonu napravi odvojeni radni profil i u njemu pokrene k... Dalje
Prevaranti zloupotrebljavaju Google Play Early Access za distribuciju sumnjivih aplikacija

Prevaranti zloupotrebljavaju Google Play program Early Access kako bi korisnicima nudili aplikacije koje obećavaju novac, nagrade, dobitke u kazinu i... Dalje
Lažna aplikacija za gledanje televizije širi novi Android malver StreamRat

Istraživači kompanije ThreatFabric otkrili su novi Android bankarski trojanac nazvan StreamRat, koji se širi preko lažnih oglasa za gledanje telev... Dalje
Pratite nas

Nagrade


Prijatelji



