





 Pratite nas preko RSS-a
Novi Android malver krade novac sa računa korisnika banaka širom Evrope
Mobilni telefoni, 12.05.2021, 10:30 AM
Istraživači firme Cleafy upozorili su na novog trojanca za Android koji krade podatke za prijavljivanje na bankovne račune i SMS poruke koje napadači mogu iskoristiti za krađu novca sa bankovnih računa. Za sada su ugroženi korisnici banaka u Španiji, Nemačkoj, Italiji, Belgiji i Holandiji.
Trojanac nazvan „TeaBot“ (ili Anatsa) je navodno u ranoj fazi razvoja. Istraživači su primetili TeaBot još u januaru, kao malver na čijoj se listi nalazi više od 60 banaka iz cele Evrope. Negovi napadi na aplikacije italijanskih banaka počeli su krajem marta ove godine, da bi početkom ovog meseca trojancem počele da se bave i banke u Belgiji i Holandiji. Pre nego što je prešao na banke u Italiji, malver je bio fokusiran samo na španske banke. Malver trenutno podržava 6 jezika - španski, engleski, italijanski, nemački, francuski i holandski.
“Glavni cilj TeaBota je krađa akreditiva žrtve i SMS poruka radi omogućavanja scenarija prevara protiv unapred definisane liste banaka”, rekli su u ponedeljak istraživači italijanske firme za sajber-bezbednost i sprečavanje prevara Cleafy. „Kada se TeaBot instalira na žrtvinom uređaju, napadači mogu dobiti prenos uživo sa ekrana uređaja (na zahtev) i takođe mogu komunicirati s njim putem usluga pristupačnosti.“
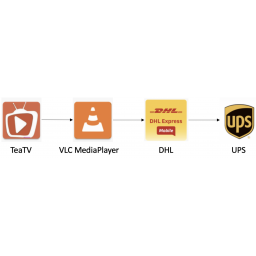
Do infekcije dolazi instaliranjem lažne Android aplikacije čiji je naziv u početku bio TeaTV, da bi kasnije više puta menjala nazive, pa se pojavljivala pod imenima VLC Media Player, Mobdro, DHL, UPS i bpost. Aplikacija je dropper koji ne samo da učitava maliciozni kod druge faze već i prisiljava žrtvu da joj da dozvole za uslugu pristupačnosti.
U poslednjoj fazi napada, TeaBot koristi ovaj pristup kako bi ostvario interakciju u realnom vremenu sa kompromitovanim uređajem, omogućavajući napadaču da snima pritiske tastera, pravi snimke ekrana i ubacuje prozore koji prekrivaju ekran za prijavljivanje aplikacija banaka a sve to zbog krađe podataka potrebnih za prijavljivanje i podataka o kreditnim karticama.
Važno je naglasiti da kada dobije dozvole koje traži, malver uklanja ikonu aplikacije sa ekrana, otežavajući korisniku da ga ukloni sa uređaja.
Ostale mogućnosti TeaBota uključuju onemogućavanje Google Play Protecta, presretanje SMS poruka i pristup Google Authenticator 2FA kodovima. Prikupljeni podaci se zatim svakih 10 sekundi šalju na server koji kontroliše napadač.
Android malveri, koji zloupotrebljavaju usluge pristupačnosti kao odskočnu daska za krađu podataka, poslednjih meseci beleže nagli porast. Od početka godine, pojavila su se najmanje tri malvera - Oscorp, BRATA i FluBot - koji koriste ovu funkciju da bi dobili potpunu kontrolu nad zaraženim uređajima.
Zanimljivo je da TeaBot koristi isti mamac kao i Flubot, predstavljajući se kao neka od bezopasnih aplikacija za slanje i praćenje pošiljki. Porast broja infekcija malverom FluBot naterao je Nemačku i Veliku Britaniju da prošlog meseca izdaju upozorenja o napadima u kojima se potencijalnim žrtvama šalju SMS poruke koje treba da ih prevare da instaliraju „špijunski softver koji krade lozinke i druge osetljive podatke“.
Foto: Cleafy

Izdvojeno
Kako aplikacija bez ijedne dozvole može da preuzme kontrolu nad Samsung, Xiaomi, Oppo i OnePlus telefonima

Bezbednosni istraživač Lukas Mar pokazao je kako obična Android aplikacija, bez ijedne tražene dozvole, može da dobije root pristup i praktično ... Dalje
Android malver pravi kopiju aplikacije vaše banke i iz nje obavlja transakcije

Android bankarski trojanac Gigabud koristi novu tehniku koja mu omogućava da na zaraženom telefonu napravi odvojeni radni profil i u njemu pokrene k... Dalje
Prevaranti zloupotrebljavaju Google Play Early Access za distribuciju sumnjivih aplikacija

Prevaranti zloupotrebljavaju Google Play program Early Access kako bi korisnicima nudili aplikacije koje obećavaju novac, nagrade, dobitke u kazinu i... Dalje
Lažna aplikacija za gledanje televizije širi novi Android malver StreamRat

Istraživači kompanije ThreatFabric otkrili su novi Android bankarski trojanac nazvan StreamRat, koji se širi preko lažnih oglasa za gledanje telev... Dalje
Ovaj Android malver krade podatke čak i kada telefon nije povezan na internet

Istraživači kompanije ThreatFabric otkrili su novi Android malver Manic koji kombinuje funkcije bankarskog trojanca, špijunskog softvera i alata za... Dalje
Pratite nas

Nagrade


Prijatelji



