





 Pratite nas preko RSS-a
Opasni trojanac Acecard traži od korisnika Androida da naprave ''selfi'' sa ličnom kartom
Mobilni telefoni, 17.10.2016, 01:00 AM
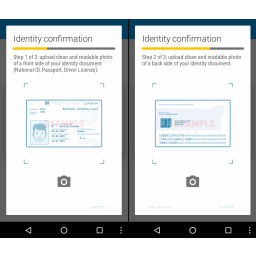
Neiskusni i lakoverni korisnici Androida su mete bankarskog trojanca koji traži od njih da pošalju "selfi" držeći svoju ličnu kartu.
Reč je o trojancu Acecard, jednom od najopasnijih do danas poznatih Android trojanaca na koga su u februaru prošle godine upozoravali stručnjaci Kaspersky Laba koji su tada objavili izveštaj sa detaljnom analizom ovog malvera.
Malver je uvek korak ispred bezbednosnih istraživača, neprestano se razvija i unapređuje, bilo da je u pitanju njegov kod ili njegov način rada.
Prehodna verzija trojanca krila se u igrici Black Jack koja se distribuirala preko zvanične Googleove prodavnice aplikacija Play. Najnoviju verziju trojanca stručnjaci kompanije McAfee pronašli su sakrivenu u svim vrstama aplikacija koje su predstavljene kao Adobe Flash Player, pornografske aplikacije ili video kodeci. Ovih aplikacija nema na Google Play.
Aplikacije neprekidno dosađuju korisnicima prikazujući im ekran sa zahtevom za dozvole sve dok ih ne dobiju. Ono što ustvari traže su administratorska prava.
Kada ostvari ovaj cilj, trojanac miruje sve dok korisnik ne otvori određenu aplikaciju. Kada korisnik otvori aplikaciju Google Play, trojanac postavlja zamku za korisnika: on pokušava da prevari korisnika da da informacije o platnoj kartici i ličnoj karti.
U dva odvojena prozora trojanac traži da korisnik unese informacije o platnoj kartici, kao što je ime i datum isteka, kao i podatke iz lične karte. Trenutno su potencijalne žrtve malvera korisnici Androida koji žive u Singapuru i Hong Kongu.
Posle toga, trojanac traži od korisnika da slika svoju ličnu kartu sa prednje i zadnje strane. Zatim sledi još jedan zahtev: on traži od žrtve da drži ličnu kartu u rukama pored lica, i da napravi selfi.
Na taj način sajber kriminalci ne samo da mogu da potvrde identitet žrtve i da pristupe bankovnom računu, već verovatno i nalozima korisnika na društvenim mrežama.
Sa fotografijama lične karte žrtve, napadači mogu da potvrde neovlašćene bankarske transkacije ili da potvrde identitet tehničkoj podršci društvenih mreža.
Osim za Google Play, ova verzija Acecarda, pomoću lažnih stranica za prijavljivanje, prikuplja korisnička imena i lozinke za aplikacije kao što su Facebook, WhatsApp, WeChat, Line, Viber, Dropbox, Google Music, Google Books i Google Videos.
Ova taktika bi mogla da bude uspešna samo kod neiskusnih korisnika, koji ne koriste dugo smart telefon. Oni koji dugo koriste Android smart telefone trebalo bi da prepoznaju prevaru jer nema razloga da Google traži od korisnika ličnu kartu. Ali nije dovoljno prepoznati pokušaj prevare, potrebno je naći trojanca i ukloniti ga sa uređaja.

Izdvojeno
Android 17 blokira jednu od omiljenih taktika bankarskih trojanaca

Google u Androidu 17 uvodi zaštitu koja zatvara jedan od najčešće zloupotrebljavanih kanala za napade bankarskih trojanaca i spywarea. Kada je ukl... Dalje
Šta besplatne Android igre znaju o vama i gde završavaju vaši podaci

Besplatna igra koju instalirate da biste rešavali slagalice ili bojili slike može da sadrži desetine trackera, a neki od njih mogu da prikupljaju i... Dalje
Oglasi na Facebooku vodili do Android aplikacija koje su korisnicima uvećavale telefonske račune

Naizgled bezazleni oglasi na Facebooku vodili su korisnike do aplikacija na Google Play koje su mogle da ih prijave na usluge koje se dodatno naplaću... Dalje
Novi Android malver krade podatke za prijavljivanje i sprečava korisnike da ga uklone

Novi Android malver RemControl širi se preko lažnih Google Play stranica za preuzimanje aplikacija i pokušava da preuzme kontrolu nad zaraženim te... Dalje
Novi Android malver RatHat koristi AI za upravljanje zaraženim telefonom

Istraživači kompanije Zimperium otkrili su Android trojanca RatHat koji koristi veštačku inteligenciju da odlučuje šta će uraditi na zaraženom... Dalje
Pratite nas

Nagrade


Prijatelji



