





 Pratite nas preko RSS-a
Opasnost od malvera Ghost Push nije prošla, pojavljuju se nove verzije malvera
Mobilni telefoni, 05.10.2015, 00:30 AM
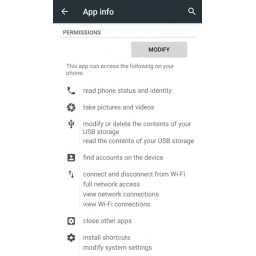
Opasnost od aplikacija trojanizovanih malverom Ghost Push još uvek nije prošla. Istraživači iz kompanije Trend Micro upozorili su da su se u septembru pojavile brojne varijante ovog malvera.
Na Ghost Push su prošlog meseca najpre upozorili istraživači iz firme Cheetah Mobile, koji su otkrili 39 aplikacija inficiranih ovim malverom, koje su se nudile u nezvaničnim prodavnicama aplikacija. Na spisku inficiranih aplikacija našle su se igrice, uslužne aplikacije, ali i aplikacije sa pornografskim sadržajem.
Sada je Trend Micro ovoj listi dodao još aplikacija.
Više od polovine trenutno inficiranih uređaja se nalazi u Indiji i Indoneziji, a ostatak u Aziji, Rusiji i ostatku sveta.
Novije varijante malvera je teže otkriti i ukloniti jer šifruju svoj APK i shell kod, preimenuju APK fajlove, dodaju kod koji “čuva” njihove sopstvene procese itd.
Kao i ranije, Ghost Push rootuje infcirani telefon i preuzima neželjene aplikacije koje prikazuju dosadne reklame, od kojih kriminalci zarađuju.
Stručnjaci kažu da iza malvera Ghost Push verovatno stoji tim sajber kriminalaca koji nisu baš početnici kada je reč o stvaranju malvera. Ova grupa je već objavila ukupno 658 različitih malicioznih aplikacija (1259 različitih verzija) u third-party prodavnicama aplikacija koje nisu u vezi sa Ghost Push. Jedna od ovih aplikacija je inficirala više od 100000 uređaja, dve više od 10000, a sedam više od 1000 uređaja. Istraživači su pronašli i dve legitimne aplikacije koje nisu u vezi sa Ghost Push i koje su isti autori objavili u Google Play prodavnici, a koje su u međuvremenu uklonjene.
Korisnicima se savetuje da budu oprezni kada preuzimaju aplikacije, čak i iz Play prodavnice. Oni za koje je ovaj savet zakasneo, mogu da pokušaju da ručno uklone malver ili uz pomoć aplikacije koju je objavio Cheetah Mobile.

Izdvojeno
Telefon vam i dalje radi, ali više nije bezbedan: Šta kada telefon ostane bez podrške

Telefon može da radi bez ikakvih problema godinama nakon kupovine, ali to ne znači da je i dalje bezbedan. Više od 1,5 milijardi aktivnih Android t... Dalje
Kako aplikacija bez ijedne dozvole može da preuzme kontrolu nad Samsung, Xiaomi, Oppo i OnePlus telefonima

Bezbednosni istraživač Lukas Mar pokazao je kako obična Android aplikacija, bez ijedne tražene dozvole, može da dobije root pristup i praktično ... Dalje
Android malver pravi kopiju aplikacije vaše banke i iz nje obavlja transakcije

Android bankarski trojanac Gigabud koristi novu tehniku koja mu omogućava da na zaraženom telefonu napravi odvojeni radni profil i u njemu pokrene k... Dalje
Prevaranti zloupotrebljavaju Google Play Early Access za distribuciju sumnjivih aplikacija

Prevaranti zloupotrebljavaju Google Play program Early Access kako bi korisnicima nudili aplikacije koje obećavaju novac, nagrade, dobitke u kazinu i... Dalje
Lažna aplikacija za gledanje televizije širi novi Android malver StreamRat

Istraživači kompanije ThreatFabric otkrili su novi Android bankarski trojanac nazvan StreamRat, koji se širi preko lažnih oglasa za gledanje telev... Dalje
Pratite nas

Nagrade


Prijatelji



