





 Pratite nas preko RSS-a
Osam malicioznih aplikacija pronađeno u Play prodavnici
Mobilni telefoni, 17.11.2017, 09:00 AM
Google je uklonio osam aplikacija iz Play prodavnice koje su služile kao downloaderi za Android bankarski malver.
Sporne aplikacije, uglavnom “čistači” i aplikacije za vesti, izgledale su legitimno: nisu tražile sumnjive dozvole, i naizgled su radile ono što su korisnici očekivali od njih.
Međutim, ono što korisnici nisu videli, je da su u pozadini ove aplikacije dešifrovale i pokretale malver prve faze, koji je zatim dešifrovao i pokretao malver druge faze, koji je zatim dešifrovao i pokretao malver treće faze sa hardkodovanog URL-a.
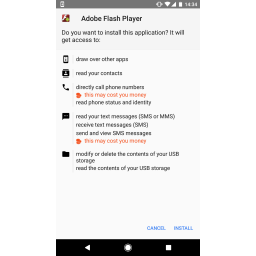
Zatim bi usledila pauza od pet minuta, da bi zatim maliciozna aplikacija “Adobe Update”, “Android Update” ili “Adobe Flash Player” tražila od žrtava da je instaliraju.
Njene dozvole je trebalo da probude sumnju kod žrtava. Kada bi ih žrtve odobrile, četvrti malver bi bio dešifrovan i pokrenut.
“U svim slučajevima koje smo istraživali, finalni payload je bio mobilni bankarski trojanac. Kada je instaliran, on se ponaša kao i tipična aplikacija ove vrste: on može da prikazuje korisniku lažne forme za prijavljivanje da bi ukrao lozinke ili podatke o kreditnoj kartici”, kaže Lukas Stefanko iz kompanije ESET.
“Jedna od malicioznih aplikacija preuzima svoj finalni payload koristeći bit.ly servis za skraćivanje linkova. Zahvaljujući tome, mogli smo da dođemo do statistike preuzimanja: do 14. novembra, link je korišćen skoro 3000 puta.”
Većina žrtava je iz Holandije.
Korisnici koji su preuzeli neku od ovih aplikacija najpre joj moraju ukinuti administratorska prava za payload koji je instaliran poslednji i tek onda moći će da ih deinstaliraju.
Da bi to uradili treba otići u Settings > (General) > Security > Device administrators i potražiti Adobe Flash Player, Adobe Update ili Android Update i deaktivirati prava, zatim u Settings > (General) > Application manager/Apps, potražiti ove lažne aplikacije i deinstalirati ih. Najzad, treba otići u Settings > (General) > Application manager/Apps, potražiti originalnu malicioznu aplikaciju (listu malicioznih aplikacija možete naći ovde).
Takođe, posle ovoga treba skenirati telefon nekim antivirusom i promeniti sve lozinke koje je malver možda kompromitovao.

Izdvojeno
Šta besplatne Android igre znaju o vama i gde završavaju vaši podaci

Besplatna igra koju instalirate da biste rešavali slagalice ili bojili slike može da sadrži desetine trackera, a neki od njih mogu da prikupljaju i... Dalje
Oglasi na Facebooku vodili do Android aplikacija koje su korisnicima uvećavale telefonske račune

Naizgled bezazleni oglasi na Facebooku vodili su korisnike do aplikacija na Google Play koje su mogle da ih prijave na usluge koje se dodatno naplaću... Dalje
Novi Android malver krade podatke za prijavljivanje i sprečava korisnike da ga uklone

Novi Android malver RemControl širi se preko lažnih Google Play stranica za preuzimanje aplikacija i pokušava da preuzme kontrolu nad zaraženim te... Dalje
Novi Android malver RatHat koristi AI za upravljanje zaraženim telefonom

Istraživači kompanije Zimperium otkrili su Android trojanca RatHat koji koristi veštačku inteligenciju da odlučuje šta će uraditi na zaraženom... Dalje
Telefon vam i dalje radi, ali više nije bezbedan: Šta kada telefon ostane bez podrške

Telefon može da radi bez ikakvih problema godinama nakon kupovine, ali to ne znači da je i dalje bezbedan. Više od 1,5 milijardi aktivnih Android t... Dalje
Pratite nas

Nagrade


Prijatelji



