





 Pratite nas preko RSS-a
Otkriven prvi Android bootkit, zaraženo 350000 uređaja
Mobilni telefoni, 29.01.2014, 07:37 AM
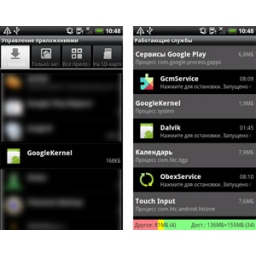
Ruski proizvođač antivirusa kompanija Doctor Web upozorila je korisnike Androida na Trojanca koji se nalazi u memoriji zaraženih uređaja i koji se pokreće u ranoj fazi učitavanja operativnog sistema, ponašajući se kao bootkit. U ovom trenutku opasni malver nazvan Oldboot se već nalazi na više od 350000 mobilnih Android uređaja korisnika u brojnim zemljama, uključujući i Španiju, Italiju, Nemačku, Rusiju, Brazil, SAD i neke zemlje u južnoj Aziji. U Doctor Web-u smatraju da se Trojanac distribuira preko modifikovanog firmware-a.
Da bi se osigurala postojanost i opstanak malvera na uređaju, napadači ubacuju jednu od komponenti Trojanca u boot particiju i menjaju skriptu koja je odgovorna za inicijalizaciju komponenti operativnog sistema. Kada se mobilni telefon uključi, skripta učitava komponentu Trojanca imei_chk (koju antivirus detektuje kao Android.Oldboot.1), koja izdvaja fajlove libgooglekernel.so (Android.Oldboot.2) i GoogleKernel.apk (Android.Oldboot.1) i smešta ih u /system/lib i /system/app. Time je deo Trojanca Android.Oldboot instaliran kao obična aplikacija koja dalje funkcioniše kao sistemski servis i koristi libgooglekernel.so biblioteku za povezivanje sa udaljenim serverom i primanje različitih komandi, pre svih onih za preuzimanje, instaliranje i uklanjanje određenih aplikacija.
Ovaj malver je posebno opasan zbog toga što čak i ako se uklone neke od komponenti Android.Oldboot Trojanca koje su instalirane na mobilnom uređaju posle uključivanja, komponenta imei_chk ostaje u memoriji i ponovo će instalirati malver posle restartovanja pa će sistem ponovo biti zaražen.
Trenutno su najugroženiji korisnici u Kini u kojoj se nalazi 92% kompromitovanih uređaja, ali Trojanca ima i u Evropi gde je inficirano više od 10000 uređaja, Rusiji (više od 2000), SAD (821), Barzilu (482) i nekim azijskim zemljama (skoro 5000).

Izdvojeno
Oglasi na Facebooku vodili do Android aplikacija koje su korisnicima uvećavale telefonske račune

Naizgled bezazleni oglasi na Facebooku vodili su korisnike do aplikacija na Google Play koje su mogle da ih prijave na usluge koje se dodatno naplaću... Dalje
Novi Android malver krade podatke za prijavljivanje i sprečava korisnike da ga uklone

Novi Android malver RemControl širi se preko lažnih Google Play stranica za preuzimanje aplikacija i pokušava da preuzme kontrolu nad zaraženim te... Dalje
Novi Android malver RatHat koristi AI za upravljanje zaraženim telefonom

Istraživači kompanije Zimperium otkrili su Android trojanca RatHat koji koristi veštačku inteligenciju da odlučuje šta će uraditi na zaraženom... Dalje
Telefon vam i dalje radi, ali više nije bezbedan: Šta kada telefon ostane bez podrške

Telefon može da radi bez ikakvih problema godinama nakon kupovine, ali to ne znači da je i dalje bezbedan. Više od 1,5 milijardi aktivnih Android t... Dalje
Kako aplikacija bez ijedne dozvole može da preuzme kontrolu nad Samsung, Xiaomi, Oppo i OnePlus telefonima

Bezbednosni istraživač Lukas Mar pokazao je kako obična Android aplikacija, bez ijedne tražene dozvole, može da dobije root pristup i praktično ... Dalje
Pratite nas

Nagrade


Prijatelji



