





 Pratite nas preko RSS-a
Otkriven prvi trojanac za Android koji može da prevari CAPTCHA test
Mobilni telefoni, 13.03.2015, 09:20 AM
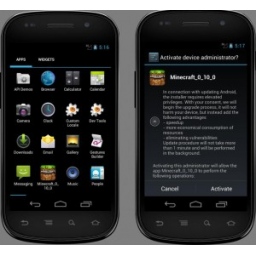
Krajem prošle godine istraživači Kaspersky Laba otkrili su novog SMS trojanca za Android koji je nazvan Trojan-SMS.AndroidOS.Podec i koji je u to vreme još uvek bio u fazi razvoja. Ubrzo, već početkom ove godine, pojavila se potpuno funkcionalna verzija ovog malvera.
Nova verzija malvera Podec može da šalje SMS poruke na premium brojeve, i to tako da izbegne Advice of Charge (AoC) sistem koji obaveštava korisnike o ceni usluge i traži odobrenje pre plaćanja. Pored toga, malver je u stanju da nadmudri CAPTCHA sistem prepoznavanja slika i da pretplati korisnika na premium servise. Podec je prvi Android malver sa takvim mogućnostima.
Podec napada Android uređaje preko ruske društvene mreže VKontakte. Drugi sajtovi na kojima se korisnici mogu susresti sa ovim malverom su Apk-download3.ru i minegamevip.com.
Većina žrtava su iz Rusije i okolnih zemalja - Kazahstana, Ukrajine, Belorusije, Krigistana.
Malver se širi preko linkova za navodno krekovane popularne igre, kao što je Minecraft Pocket Edition. Ovi linkovi se pojavljuju na stranicama grupa na društvenoj mreži Vkontakte, a žrtve privlači mogućnost da dobiju besplatan pristup sadržaju koji bi inače morali da plate. Neiskusnim korisnicima bi činjenica da je na primer fajl za Minecraft Pocket Edition veličine 668 kilobajta značajno manji od onog koliko bi trebalo da bude (10 do 13 MB). Nekim korisnicima bi to moglo izgledati kao prednost, posebno onima koji imaju sporu internet konekciju ili za koje je internet skup.
Nakon infekcije, Podec zahteva administatorske privilegije koje, kada ih korisnik odobri, čine nemogućim brisanje malvera ili njegovo pokretanje. Ako korisnik odbije takav zahtev, trojanac nastavlja da ga ponavlja sve dok ne dobije tražene privilegije. Ovo naravno blokira normalno korišćenje uređaja.
Podec je veoma sofisticirani trojanac, a istraživači Kaspersky Laba smatraju da je u razvoj ovog trojanca uloženo dosta vremena i novca.
Njegovo rešenje za uspešan prolaz CAPTCHA testa je naročito inventivno. Podec prolazi CAPTCHA preusmeravajući CAPTCHA procesor na online servis za prevođenje slike u tekst, Antigate.com. Prema onome što piše na sajtu Antigate.com, tekst sa CAPTCHA slika prepoznaju ljudi koji rade za ovaj servis, od kojih je većina njih u Indiji. Za samo nekoliko sekundi, tekst sa CAPTCHA slike se prepoznaje i informacija se vraća natrag malveru, koji može da nastavi sa izvršenjem.
Podec može da prikuplja informacije o uređaju (mobilni operater, IMEI, broj telefona, jezik interfejsa, država, grad itd.), listu instaliranih aplikacija, da šalje SMS poruke, postavi filter za dolazne poruke, kao i filtere sa dolazne i odlazne pozive, da prikazuje reklame korisniku uređaja, briše poruke i pozive, šalje izvorni HTML kod određene stranice serveru koji je pod kontrolom sajber krimianlaca, da izvodi DDoS napad, da pretplati korisnika na sadržaj koji se plaća, da se ažurira, da obavlja telefonske pozive, da obriše neku aplikaciju ako dobije takve instrukcije sa servera za komandu i kontrolu.
Trojanac koristi veoma sofistcirane tehnike, a između ostalog i skupu legitimnu zaštitu koda, da bi se sprečila analiza izvornog koda ove aplikacije.
U Kaspersky Labu smatraju da je razvoj trojanca još uvek u toku.
“Podec označava novu i opasnu fazu u evoluciji mobilnih malvera”, kaže Viktor Čebišev iz Kaspersky Laba, dodajući da su njegova sofisticiranost, društveni inženjering koji koristi za širenje, zaštita koda malvera od analize, i inovativni proces prolaska CAPTCHA testa razlozi zbog kojih u Kaspersky Labu veruju da trojanca razvija tim Android programera specijalizovanih za prevare i nelegalnu zaradu. On kaže da je jasno da se malver još uvek razvija, i da sajber kriminalci možda imaju nove ciljeve na umu. Preporuka stručnjaka korisnicima je da zato budu oprezni sa linkovima i ponudama koje zvuče suviše dobro da bi bile istinite.

Izdvojeno
Telefon vam i dalje radi, ali više nije bezbedan: Šta kada telefon ostane bez podrške

Telefon može da radi bez ikakvih problema godinama nakon kupovine, ali to ne znači da je i dalje bezbedan. Više od 1,5 milijardi aktivnih Android t... Dalje
Kako aplikacija bez ijedne dozvole može da preuzme kontrolu nad Samsung, Xiaomi, Oppo i OnePlus telefonima

Bezbednosni istraživač Lukas Mar pokazao je kako obična Android aplikacija, bez ijedne tražene dozvole, može da dobije root pristup i praktično ... Dalje
Android malver pravi kopiju aplikacije vaše banke i iz nje obavlja transakcije

Android bankarski trojanac Gigabud koristi novu tehniku koja mu omogućava da na zaraženom telefonu napravi odvojeni radni profil i u njemu pokrene k... Dalje
Prevaranti zloupotrebljavaju Google Play Early Access za distribuciju sumnjivih aplikacija

Prevaranti zloupotrebljavaju Google Play program Early Access kako bi korisnicima nudili aplikacije koje obećavaju novac, nagrade, dobitke u kazinu i... Dalje
Lažna aplikacija za gledanje televizije širi novi Android malver StreamRat

Istraživači kompanije ThreatFabric otkrili su novi Android bankarski trojanac nazvan StreamRat, koji se širi preko lažnih oglasa za gledanje telev... Dalje
Pratite nas

Nagrade


Prijatelji



