





 Pratite nas preko RSS-a
Popularne video aplikacije funkcionišu kao špijunski softver
Mobilni telefoni, 01.06.2020, 09:00 AM
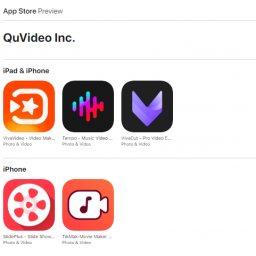
Istraživači iz VPNpro otkrili su da poznata aplikacija VivaVideo dostupna na Androidu i iOS-u, koja ima preko 100 miliona instalacija samo u Googleovoj Play prodavnici, funkcioniše kao špijunski softver.
Razvila ju je kineska kompanija QuVideo Inc. Postoje još 4 aplikacije koje je razvila ista kompanija i koje funkcionišu na sličan način. Reč je o sledećim aplikacijama: SlidePlus (aplikacija za prezentaciju fotografija, sa preko milion instalacija), VivaCut (video editor), Tempo (aplikacija za pravljenje muzičkih videa), VidStatus (reklamira se kao alat za WhatsApp video status; aplikacija ima preko 50 miliona instalacija na Google Play).
Treba napomenuti da je Microsoft na VirusTotalu aplikaciju VidStatus označio kao trojanca AndroRat.
Od ove dve aplikacije, VivaCut i Tempo, objavljene su u Google Play prodavnici pod imenom drugog programera kako bi se sakrila njihova povezanost sa QuVideoom, kažu istraživači. Međutim, to nije slučaj u App Storeu gde su sve aplikacije dostupne pod jednim istim nalogom programera.
Ove aplikacije traže niz dozvola, kako potrebnih, tako i nepotrebnih. Na primer, svih 5 aplikacija zahtevaju od korisnika da dozvoli pristup za čitanje i pisanje podataka u eksternoj memoriji.
S obzirom da se radi o aplikacijama za uređivanje, to ima smisla jer fajlovima treba pristupiti i sačuvati ih u memoriji pametnog telefona. Međutim, s druge strane, dozvole poput zahteva za lokaciju korisnika nemaju smisla uzimajući u obzir svrhu ovih aplikacija. Dozvolu za pristup lokaciji traže 3 aplikacije - VidStatus, VivaVideo i Tempo.
Pristup kameri uređaja traže 3 aplikacije, uključujući VidStatus i VivaVideo.
Dve aplikacije, od kojih je jedna VidStatus, traže pristup informacijama o uređaju kao što su telefonski broj, mobilni operater, registrovani telefonski nalozi i status tekućih poziva.
Dozvolu za snimanje zvuka uređaja koji oni koji stoje iza ovih aplikacija mogu preneti na C2 server ili sačuvati na samom uređaju, zahtevaju 2 aplikacije, uključujući VidStatus i VivaVideo.
Aplikacija VidStatus traži dozvolu za čitanje istorije poziva korisnika, a ista aplikacija traži i pristup kontaktima korisnika.
Sa QuVideo istraživači su povezali i jednu poznatu indijsku aplikaciju koja je slična WhatsAppu. To nagoveštava da ima i drugih aplikacija koje su sakrivene pod imenima drugih programera, te se stoga savetuje korisnicima da budu oprezni sa aplikacijama koje bi da preuzmu, kao i sa dozvolama koje im daju.
Ovo nije prvi put da su popularne Android aplikacije uhvaćene kako traže nepotrebne dozvole. Prošle godine, istraživači kompanije Avast otkrili su stotine aplikacija koje su reklamirane kao baterijske lampe a koje su zapravo bile špijunski softver, i koje su takođe tražile opasne i nepotrebne dozvole.
U oktobru prošle godine popularna aplikacija za Android Emoji keyboard uhvaćena je kako traži opasne dozvole i donosi veliku zaradu vršeći neovlašćene kupovine.

Izdvojeno
Telefon vam i dalje radi, ali više nije bezbedan: Šta kada telefon ostane bez podrške

Telefon može da radi bez ikakvih problema godinama nakon kupovine, ali to ne znači da je i dalje bezbedan. Više od 1,5 milijardi aktivnih Android t... Dalje
Kako aplikacija bez ijedne dozvole može da preuzme kontrolu nad Samsung, Xiaomi, Oppo i OnePlus telefonima

Bezbednosni istraživač Lukas Mar pokazao je kako obična Android aplikacija, bez ijedne tražene dozvole, može da dobije root pristup i praktično ... Dalje
Android malver pravi kopiju aplikacije vaše banke i iz nje obavlja transakcije

Android bankarski trojanac Gigabud koristi novu tehniku koja mu omogućava da na zaraženom telefonu napravi odvojeni radni profil i u njemu pokrene k... Dalje
Prevaranti zloupotrebljavaju Google Play Early Access za distribuciju sumnjivih aplikacija

Prevaranti zloupotrebljavaju Google Play program Early Access kako bi korisnicima nudili aplikacije koje obećavaju novac, nagrade, dobitke u kazinu i... Dalje
Lažna aplikacija za gledanje televizije širi novi Android malver StreamRat

Istraživači kompanije ThreatFabric otkrili su novi Android bankarski trojanac nazvan StreamRat, koji se širi preko lažnih oglasa za gledanje telev... Dalje
Pratite nas

Nagrade


Prijatelji



