





 Pratite nas preko RSS-a
Procureli podaci 31 miliona korisnika virtuelne tastature za mobilne uređaje AI.type
Mobilni telefoni, 06.12.2017, 09:00 AM
U digitalnom dobu važi - ako je nešto besplatno, vi ste proizvod.
Kada preuzimaju aplikacije na svoje pametne telefone, većina korisnika ne shvata koliko podataka aplikacije prikupljaju o njima.
Ali to nije jedino što treba da brine korisnike. Evo primera prakse programera koja pokazuje i kako se ponekad rukuje tim podacima.
Tim istraživača iz Kromtech centra za bezbednost otkrio je ogromnu količinu ličnih podataka koji pripadaju desetinama miliona korisnika popularne aplikacije - virtuelne tastature AI.type. Greškom, ovi podaci su procureli, i mogao je svako da ih preuzme, bez lozinke za pristup.
Aplikacija AI.type, nastala 2010. godine, je prilagodljiva, personalizovana tastatura na ekranu za mobilne telefone i tablete. Aplikacija ima više od 40 miliona korisnika širom sveta.
Loše konfigurisana MongoDB baza podataka, u vlasništvu izraelske firme AI.type, sa sedištem u Tel Avivu, izložila je celu 577 GB veliku bazu podataka koja sadrži ogromnu količinu osetljivih podataka korisnika aplikacije. Još gore je to što ovi podaci uglavnom nisu neophodni za funkcionisanje aplikacije.
Kako istraživači kažu, aplikacija prikuplja sve, od kontakata do onoga što na tastaturi kucaju korisnici.
Procurela baza podataka više od 31 miliona korisnika sadrži imena i prezimena korisnika, brojeve telefona i email adrese, nazive uređaja, rezoluciju ekrana i podatke o modelima uređaja, verzije Androida, IMSI brojeve i IMEI brojeve, imena mobilnih mreža, zemlje iz kojih su korisnici, jezik uređaja, IP adrese, GPS lokacije (geografska širina i dužina), linkove i informacije povezane sa profilima na društvenim mrežama, uključujući datume rođenja, emailove i fotografije.
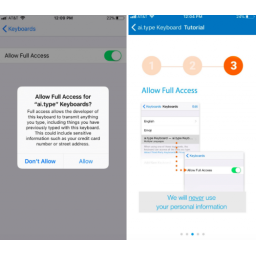
Kada su istraživači instalirali aplikaciju AI.type bili su šokirani kada su otkrili da korisnici moraju da omoguće potpuni pristup svim podacima na iPhoneu koji je korišćen za testiranje.
Procurela baza podataka otkriva da virtuelna tastatura krade kontakte korisnika, imena kontakata i njihove brojeve.
Podaci koje prikuplja aplikacija uključuju i statistiku kao što je na primer ona o popularnim upitima za Google pretragu za različite regione, prosečan broj poruka dnevno, prosečan broj reči po poruci, zatim starosna dob korisnika itd
Istraživačima nije jasno zašto je jednoj ovakvoj aplikaciji potrebno toliko mnogo podataka.
Problem je to što kada ovakvi podaci jednom dospeju u ruke sajber kriminalaca, korisnici su ranjivi zauvek.

Izdvojeno
Telefon vam i dalje radi, ali više nije bezbedan: Šta kada telefon ostane bez podrške

Telefon može da radi bez ikakvih problema godinama nakon kupovine, ali to ne znači da je i dalje bezbedan. Više od 1,5 milijardi aktivnih Android t... Dalje
Kako aplikacija bez ijedne dozvole može da preuzme kontrolu nad Samsung, Xiaomi, Oppo i OnePlus telefonima

Bezbednosni istraživač Lukas Mar pokazao je kako obična Android aplikacija, bez ijedne tražene dozvole, može da dobije root pristup i praktično ... Dalje
Android malver pravi kopiju aplikacije vaše banke i iz nje obavlja transakcije

Android bankarski trojanac Gigabud koristi novu tehniku koja mu omogućava da na zaraženom telefonu napravi odvojeni radni profil i u njemu pokrene k... Dalje
Prevaranti zloupotrebljavaju Google Play Early Access za distribuciju sumnjivih aplikacija

Prevaranti zloupotrebljavaju Google Play program Early Access kako bi korisnicima nudili aplikacije koje obećavaju novac, nagrade, dobitke u kazinu i... Dalje
Lažna aplikacija za gledanje televizije širi novi Android malver StreamRat

Istraživači kompanije ThreatFabric otkrili su novi Android bankarski trojanac nazvan StreamRat, koji se širi preko lažnih oglasa za gledanje telev... Dalje
Pratite nas

Nagrade


Prijatelji



