





 Pratite nas preko RSS-a
Proizvođač seks igračaka priznao da njegov vibrator krišom snima korisnike dok ga koriste
Mobilni telefoni, 14.11.2017, 00:00 AM
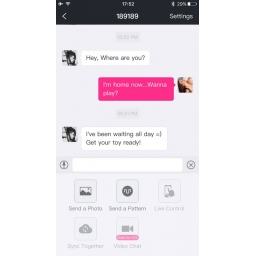
Proizvođač seks igračaka Lovense priznao je da su njegovi vibratori krišom snimali intimne trenutke korisnika.
Lovense je okrivio "manji bag u softveru" pošto su korisnici otkrili da aplikacija za daljinsko upravljenje vibratorom krišom snima zvuk i fajlove čuva na njihovim telefonima.
O ovome se prvo govorilo na Redditu.
"Aplikacija za daljinsku kontrolu vibratora izgleda da snima zvuk dok je vibrator uključen", napisao je jedan korisnik Reddita. Dok je pregledao fajlove na telefonu spremajući ga za vraćanje na fabrička podešavanja, on je primetio u folderu aplikacije .3gp fajl nazvan "tempSoundPlay.3gp". Fajl je sadržao zvuk sniman tokom šest minuta koliko je korisnik koristio aplikaciju da bi daljinski kontrolisao uređaj koji je bio kod partnera. On je naglasio da nijednog trenutka nije želeo da aplikacija snima to što se dešava.
Drugi korisnici Reddita takođe su prijavili da su pronašli slične fajlove sačuvane na uređajima. Neki takvi snimci završili su na serverima Lovensea.
Odgovor kompanije je došao sa njenog naloga na Redditu. Kompanija je ovaj problem opisala kao "manji bag u softveru".
"Vaša briga je potpuno razumljiva", rekli su iz Lovensea. "Ali budite sigurni, nikakve informacije niti podaci se ne šalju na naše servere", rekli su iz kompanije objašnjavajući da je fajl trebalo da se sam izbriše po završetku sesije i da je bag uticao samo na iOS uređaje, ali ne i na Android.
Kompanija Lovense je kasnije saopštila da je bag ispravljen najnovijom verzijom aplikacije.

Izdvojeno
Telefon vam i dalje radi, ali više nije bezbedan: Šta kada telefon ostane bez podrške

Telefon može da radi bez ikakvih problema godinama nakon kupovine, ali to ne znači da je i dalje bezbedan. Više od 1,5 milijardi aktivnih Android t... Dalje
Kako aplikacija bez ijedne dozvole može da preuzme kontrolu nad Samsung, Xiaomi, Oppo i OnePlus telefonima

Bezbednosni istraživač Lukas Mar pokazao je kako obična Android aplikacija, bez ijedne tražene dozvole, može da dobije root pristup i praktično ... Dalje
Android malver pravi kopiju aplikacije vaše banke i iz nje obavlja transakcije

Android bankarski trojanac Gigabud koristi novu tehniku koja mu omogućava da na zaraženom telefonu napravi odvojeni radni profil i u njemu pokrene k... Dalje
Prevaranti zloupotrebljavaju Google Play Early Access za distribuciju sumnjivih aplikacija

Prevaranti zloupotrebljavaju Google Play program Early Access kako bi korisnicima nudili aplikacije koje obećavaju novac, nagrade, dobitke u kazinu i... Dalje
Lažna aplikacija za gledanje televizije širi novi Android malver StreamRat

Istraživači kompanije ThreatFabric otkrili su novi Android bankarski trojanac nazvan StreamRat, koji se širi preko lažnih oglasa za gledanje telev... Dalje
Pratite nas

Nagrade


Prijatelji



